 Android & iPhone
Visa供应商也出事:AI攻击加速下的金融机构防线够用吗?

BlockSec
刚刚
核心要点
近期供应商安全事件波及支付、银行和数字资产领域。面对加速演变的攻击,机构需要重新审视安全测试的质量,并从供应商管理、权限控制、业务验证与应急演练入手,降低供应链风险。
支付安全观察 04
Visa、HSBC、Ledger。
近期,这些机构的名字先后出现在供应链安全事件的报道中。
11 月 17 日,Visa 确认,其亚太地区一家第三方服务商发生安全事件。Visa 表示,自身系统未受影响,也没有迹象显示卡号等支付数据受到影响。服务商名称和事件细节尚未披露。[1]
就在前一天,网站服务商 Optimizely 遭遇攻击。安全研究人员发现,恶意代码通过该服务出现在 178 家机构的网站脚本中,涉及 HSBC、Ledger 等机构。[2]
更早些时候,法国银行 Crédit Mutuel Arkéa 披露,攻击者通过一家服务商的平台发起欺诈交易,约 1 亿欧元被盗转。[3]
三起事件,影响各不相同,却指向金融机构共同面临的问题:
随着业务发展,机构接入的外部服务越来越多,这些连接是否足够安全?
攻击者也在使用 AI 加快寻找凭据、分析系统和执行攻击,留给机构发现和处理问题的时间更短了。[4]
供应商的资质材料和渗透测试报告,真的足以让人放心吗?
供应商出事,影响可能沿着业务一路传递
一家金融或支付机构要完成日常业务,背后往往有多家服务商协同:云服务负责基础设施,技术供应商提供系统,支付服务商处理交易,外包团队负责运维或客户支持。
这些合作伙伴承担不同工作,也拥有不同程度的访问权限。
供应商一旦发生安全事件,影响可能波及客户资料、网站和业务运营,甚至涉及资金操作。
Optimizely 遭攻击,178 家机构网站受波及
Optimizely 为企业提供网站测试等服务。11 月 16 日,攻击者利用其服务中的漏洞,向部分客户项目植入恶意代码。
安全研究人员发现,178 家机构的 188 个脚本受到影响。被点名的机构包括 HSBC、Ledger,以及多家交易和金融服务企业。研究人员分析发现,恶意代码具有替换加密货币地址、窃取部分支付表单信息等能力。[2]
这里的「受到影响」,指相关网站加载了受感染脚本;公开信息并不等于这些机构都发生了资金损失。
法国银行遭入侵,约 1 亿欧元被盗转
11 月 4 日,该银行披露,攻击者通过一家服务商的平台,利用银行自身账户向其他银行发起欺诈交易。据路透社报道,约 1 亿欧元被盗转。银行表示,客户资产未受影响;部分资金已被追回,最终损失金额仍有待确认。[3]
从网站脚本到金融交易,外部服务一旦接入业务,就需要纳入持续的安全管理。
渗透测试报告,是为了过审,还是为了发现风险?
采购供应商时,安全资质是绕不开的一关。
ISO 27001、SOC 2、PCI DSS,以及各种安全评估和渗透测试报告,往往会出现在审核清单上。
但拿到报告之后,有一个更值得追问的问题:
这次渗透测试,究竟是为了盖章、过审,还是为了认真找出系统中的安全问题?
在一些项目中,测试从一开始就被当成一项需要完成的采购流程。
客户希望尽快拿到报告,供应商希望尽快通过审核,测试方也被要求在有限时间内完成工作。最终,几方都拿到了需要的材料,却未必有人真正追问:攻击者能从哪里进来?能接触到什么?能不能影响资金和客户数据?
这类测试常常有一些迹象:
测试范围避开了复杂的核心业务和第三方连接;
主要依靠自动化扫描,缺少对业务逻辑和攻击路径的深入验证;
发现漏洞后,只关注报告能否交付,没有跟进修复和复测;
系统、权限和供应商已经发生变化,仍然沿用过去的测试结果。
一份报告可以写得很完整,真正的业务链路却可能从未被认真检查。
更值得警惕的是这种心态:有了证书和报告,就默认安全问题已经解决。
安全认证和测试有明确的范围、方法与时间,都是重要的管理工具。它们的价值,取决于机构是否愿意围绕真实业务投入足够的资源,正视发现的问题,并推动修复。
如果测试的目标只剩下「拿到一份报告」,那份报告很容易变成一种安慰。
当然,公开资料并未完整披露本文提及机构的认证和测试细节。上述问题讨论的是行业中值得警惕的做法,并非对个别事件原因的判断。
面对供应链风险,金融机构可以怎么做?
供应商安全管理不能停留在采购阶段。对于支付机构、金融机构和其他承接资金业务的企业,可以从以下四个方面开始。
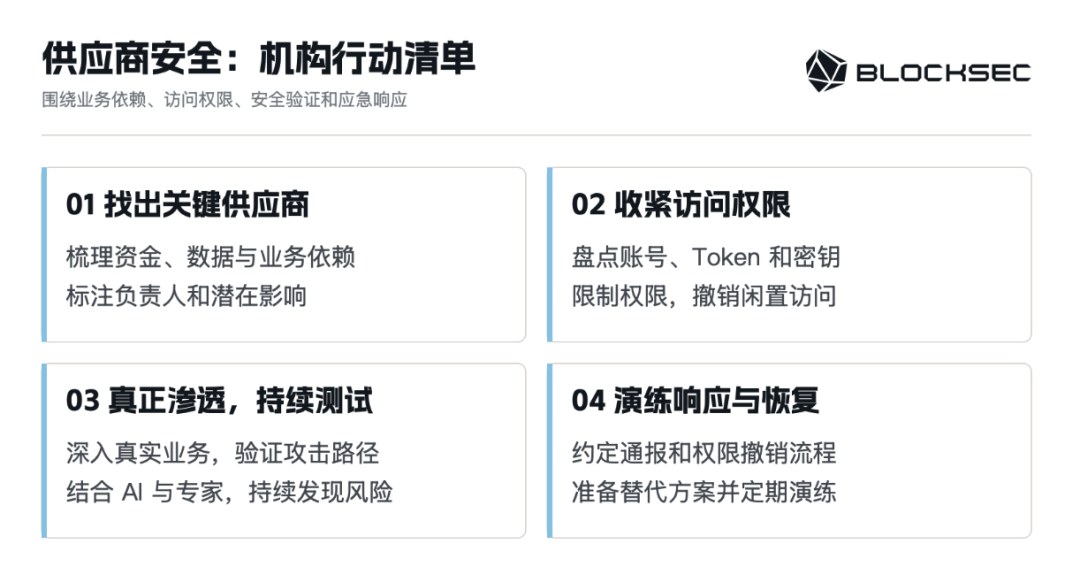
图 1:供应商安全行动清单
01 找出关键供应商,弄清业务依赖
先列出与资金、敏感数据和核心业务有关的服务商,包括支付处理、云基础设施、钱包、客户支持和风控服务。
对于每一家关键供应商,至少明确:
它承担什么业务;
能接触哪些系统和数据;
一旦服务中断或发生安全事件,会影响哪些客户和操作;
机构内部由谁负责管理这段合作关系。
供应商众多时,可以先从能够影响资金流转、账户权限和核心服务的合作方开始。
02 收紧访问权限,管住账号和密钥
供应商为了开发、运维和排障,可能需要访问后台、调用接口,或接触客户数据。每一项访问都应该有清晰的用途、范围和负责人。
重点检查:
是否存在多人共用的账号;
Token 和密钥是否长期有效,是否有轮换与撤销机制;
测试环境和生产环境是否使用了相同的凭据或权限;
项目结束、人员离职后,访问权限是否及时回收;
查询数据、修改账户、发起交易等操作是否分别授权。
当一组供应商凭据泄露时,机构应该能够快速回答:它能访问什么,如何立即停用,已经发生过哪些操作。
03 做一次真正的渗透测试,并持续下去
如果渗透测试只是为了拿报告,就容易漏掉影响业务的风险。对于关键供应商和支付系统,首先需要一次深入业务的渗透测试。
在明确授权和测试边界后,从攻击者视角检查外部入口、供应商身份、API 权限和关键业务操作,验证单个问题能否串成攻击路径,最终影响客户数据或资金安全。发现问题后,还要跟进修复和复测。
新供应商接入、系统更新或权限调整,都可能带来新的风险。机构需要持续开展渗透测试,并在重大变更后及时验证,让安全防线跟上业务变化。
未来,AI 可以协助安全团队更快梳理资产、发现变化、分析潜在攻击路径;安全专家结合业务场景验证风险、判断影响,并跟进修复和复测。两者配合,有助于提高验证频率。
04 提前演练:供应商出事时怎么办?
安全事件发生后,机构通常需要同时完成几件事:了解影响、限制访问、保护客户、维持业务,并与供应商协同调查。
提前做好准备,才能在事件发生时及时响应。
可以提前与关键供应商约定:
发生事件后,由谁通知、通知谁;
如何共享与调查相关的日志和必要信息;
哪些账号、接口和密钥需要暂停或轮换;
关键服务中断时,使用什么替代流程;
重要供应商无法继续提供服务时,如何安全退出。
计划制定后,还需要定期演练。让安全、技术、业务和供应商团队一起走一遍流程,才能发现负责人联系不上、权限无法及时撤销、备用方案无法使用等实际问题。
在攻击发生前,提升安全防线
AI 正在加快攻击者发现和利用漏洞的速度。现在开始梳理外部资产、验证供应商连接和排查业务风险,就能为团队争取更充裕的修复时间。
BlockSec 面向支付、电子金融和数字资产业务提供授权安全测试,覆盖 Web、App、客户端、商户后台、支付 API 与第三方连接。测试以黑盒视角识别外部暴露面、验证权限与业务链路,并输出修复建议。
项目遵循非破坏性边界:不转移真实资金、不篡改生产数据、不做 DoS 或大流量压测。首周提供初步发现,约两周交付正式报告与修复建议;修复完成后可安排一次免费复测。
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。


24小时热文
 马斯克深圳连线纽约:赶走黄仁勋就像踢走乔丹
问问马斯克
 加密一级投资:人性、法律与资本的三角博弈
IOSG Ventures
 那些投了Anthropic的人 后来都怎么样了
动察Beating
 Visa供应商也出事:AI攻击加速下的金融机构防线够用吗?
BlockSec
 抛压是否耗尽?比特币卖方动能观察
金色精选
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部