

 Android & iPhone
Galaxy:Ledger的新启示——不是你的经销商就不是你的币
金色财经
刚刚
来源:Galaxy;编译:金色财经Claw
Ledger 正在调查通过东南亚经销商 CryptoBilis 购买其硬件钱包的客户被盗的约 9100 万美元,此前该公司确认,至少有一台售出的设备包含一个硬件植入物,该植入物可以从屏幕上读取恢复短语。
10月9日,Ledger公司表示正在调查东南亚用户通过CryptoBilis购买设备后资金丢失的报告。Ledger官网将CryptoBilis列为印尼、马来西亚和菲律宾的授权经销商。Ledger要求该经销商暂停所有销售和发货,并告知过去90天内从该经销商处购买设备的用户不要设置设备;如果已经设置,则需将资金转移到使用新生成的助记词的新设备上。
第二天, Ledger确认“其中一位受影响用户的设备中植入了未经授权的硬件”,并在周二解释了其工作原理:设备外壳内的一个独立组件会在设置过程中读取屏幕,捕获24个单词的恢复短语,并通过已配置的eSIM卡以LTE方式发送出去。该组件不会触及安全元件和Ledger操作系统,因此Ledger的真伪验证功能能够识别出被篡改的设备。独立拆解调查发现,该植入式芯片至少有三代,最新款是在显示屏下方隐藏的专业制造的柔性电路。
Ledger公司表示,其自身系统和直销渠道并未受到影响,芯片数量“有限”,并且迄今为止所有已确认的病例都涉及通过CryptoBilis销售的设备,CryptoBilis已暂停所有硬件销售。
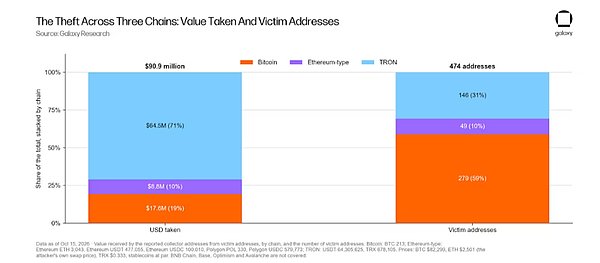
从链上看,这起盗窃案与其说是零星的受害者,不如说是一场大规模的收割。据我们统计,约9100万美元的比特币、以太坊、Arbitrum、Polygon和TRON账户共计474个受害地址被盗:其中约6450万美元为USDT和TRX,来自146个TRON地址;213个比特币(约1760万美元),来自279个比特币地址;880万美元为ETH和稳定币,来自49个以太坊类型的地址。一些追踪器将BNB Chain也纳入统计(我们尚未进行统计),他们给出的金额略高,在9300万美元至9500万美元之间;我们的统计结果仅为最低值。比特币盗窃始于10月7日,但其中88%的价值(约8000万美元)是在10月9日UTC时间05:00开始的短短一小时内转移的,而10月9日正是Ledger发布首份声明的当天早上。几乎所有比特币受害地址此前都从未进行过任何交易。这是冷存储,大部分资金都在过去 90 天内到位,尽管有些地址可以追溯到 2021 年,这与将现有种子恢复到被篡改的设备上的情况相符。
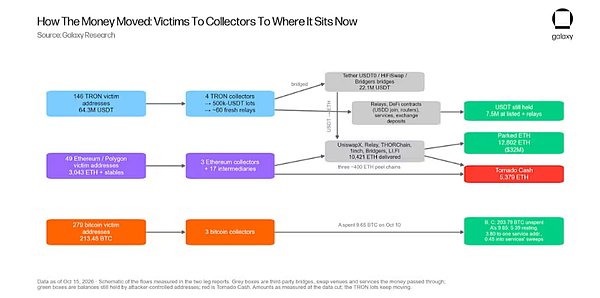
截至10月15日,约有5660万美元仍滞留在攻击者控制的地址中:约208个比特币仍留在比特币收集器中,约12800个以太坊(其中大部分通过TRON桥接)和750万USDT存放在事件发生当天早上创建的TRON中继账户中。约5400个以太坊(价值1350万美元)已通过Tornado Cash转移,约200万美元似乎已到达交易所存款地址,Tether已冻结与此次盗窃相关的1000万美元USDT。至少有一名受害者已尝试在链上联系窃贼,提出如果他们归还剩余的资金,他将分给他们一部分。
Galaxy的看法
两周前,Thad Pinakiewicz 在简报中写道,现在没人再攻击私钥的计算过程了;他们攻击的是控制计算过程的因素。Ledger 零售商盗窃案正是这一教训在现实世界的体现。安全元件发挥了作用。种子信息只是被一个本不该出现在屏幕上的芯片从屏幕上读取了出来。关于此事,有三点值得深思。
人工智能时代的网络漏洞。Jianing Wu之前探讨了人工智能最终是否会攻破 ECDSA 的争论。但从这个角度来看待近期威胁是错误的。本季度的损失并不需要数学上的突破:Coldcard 的固件构建缺陷、Liquid 的验证缓存漏洞、Bitget 的第三方安全产品被入侵,以及现在的柔性电路和 eSIM。这些事件均未归咎于人工智能工具,我们也没有这样认为。但人工智能改变了密钥相关的一切经济格局。前沿模型现在可以在广泛使用的代码中发现真正的漏洞,漏洞发布到被利用之间的时间窗口正在缩短:Hacken 将第三季度 77% 的损失归因于供应商和开发人员的工具、已披露但未部署的修复程序以及审计范围之外的基础设施。同样的工具使得大规模运行漏洞利用的成本变得非常低廉:一个看似可信的销售平台、响应迅速的“支持”、一个存储数百个恢复短语并等待充值到账的后端。对于任何在这个行业中建设或持有资产的人来说,这意味着要假设供应链中的每个依赖项和每个环节都受到不知疲倦的对手的持续探测,并且在他们之前,也要将同样的自动化手段指向自己的代码、固件和供应商。
数字不记名资产的特殊风险。这就是托管失效时不记名资产的现状。比特币的不可没收特性也使其无法追回。没有发行方可以追究,没有拒付,也没有法院命令可以转移UTXO。被盗的9100万美元中,目前唯一在窃贼控制之下的只有被冻结的1000万美元Tether,而这本身就提醒我们,USDT根本不是不记名资产,而是一种带有管理员密钥的负债。存放在三个比特币地址上的208个BTC对全世界可见,但无人可以访问。如此规模的银行盗窃案通常会成立专案组;而在这里,474个地址(其中大部分属于东南亚的零售买家)只能在OP_RETURN中苦苦哀求。以上并非反对自托管的理由。而是要说明,自托管是一种操作规范,而非购买的产品。设备只是其中的一个环节;其他方面包括:供应链、您信赖的屏幕、备份以及为继承人制定的计划。直接从制造商处购买。将任何已设置好或带有预印种子的设备视为已遭入侵。对于您无法承受损失的余额,请将密钥分散到不同的供应商和地点,这样即使单个设备被篡改或随机数生成器出现故障,也只会造成恐慌而非损失。对于机构用户,请使用托管控制措施,假设任何一个设备或供应商都可能发生故障。
对于比特币的保守型基础设施来说,这是一个艰难的季度。大约十周的时间连续出现安全事件,最后又迎来Ledger案。在这十周里,这个行业里“无聊的”、比特币原生的角落接连遭受打击。7 月 30 日,Coinkite披露Coldcard 固件自 2021 年以来一直在生成弱种子;据我们统计,超过 1830 枚比特币(按当前价格计算约 1.5 亿美元)已从 9000 多个地址中被盗走。9 月 6 日,Liquid 的 Elements 软件中的一个漏洞使得攻击者能够铸造约 3998 枚无担保的 L-BTC,并将其与真正的比特币挂钩,当时价值约 3.2 亿美元;这些自称“白帽黑客”的攻击者在 Blockstream 修复桥接漏洞后归还了 3400 枚比特币,并保留了约 600 枚比特币作为他们自己获得的手续费。 9月24日,Bitget因第三方安全产品遭到入侵而损失3.875亿美元,该公司认为此次攻击与朝鲜有关。NEAR Intents在阻止Bitget洗钱者几天后也遭受了380万美元的损失。CertiK和Hacken统计的第三季度损失金额在11亿至13亿美元之间,而Ledger的盗窃事件发生在第四季度的第一周。
值得注意的是这些攻击目标的特征。它们并非未经审计的DeFi合约。Coldcard和Ledger是硬件自托管领域最值得信赖的两大品牌,而Liquid是比特币领域最保守的侧链,由多家历史悠久的比特币公司组成的联盟运营。在所有案例中,加密技术本身都运行良好;问题出在实现、供应链或运营环节。令人欣慰的是,应对措施迅速到位:几个小时内,链上就进行了统计,Tether冻结了资金,NEAR Intents阻止了资金流动,Liquid的攻击者通过链上谈判追回了85%的资金,这与Mt. Gox时代的情况截然不同。但本季度的教训会让那些认为比特币原生堆栈是安全部分的人感到不安。
比特币的数学模型在本季度表现出色,但与之相关的一切都不尽如人意。
 0

声明:本文系金色财经原创稿件,版权属金色财经所有,未经授权不得转载,已经协议授权的媒体下载使用时须注明"稿件来源:金色财经",违者将依法追究责任。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 Raydium 季报解读:交易费翻三倍 Q4 增长持续性存疑
Foresight News
 让最安全的资产先承担亏损?一种反直觉的链上分销新思路
Foresight News
 大模型已经很聪明 为什么还做不好许多小事?
数字新财报
 发现的光锥:马斯克看到了物理学的尽头 AI把它碾了过去
GenAI Summit
 解读比特币财库资产的收益放大效应
金色财经
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部