 Android & iPhone
OpenAI推出GPT-6 Cyber 获评网络安全「关键级」能力

全球网络安全联盟
刚刚
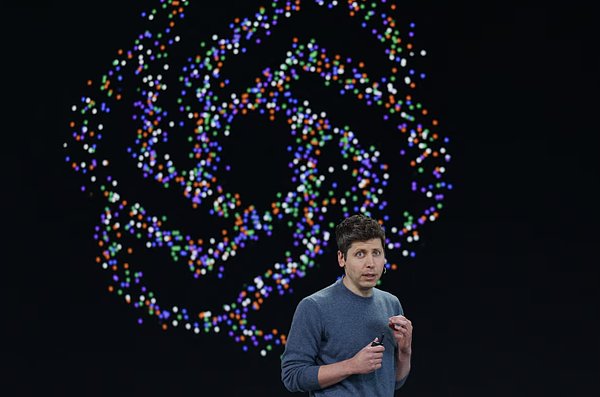
OpenAI推出GPT-6 Cyber,专注高级网络安全研究
OpenAI于2026年11月5日正式推出GPT-6 Cyber。这是一款基于GPT-6 Astra开发的专业化AI模型,主要面向高级网络安全研究及授权安全测试。
该模型能够协助安全研究人员发现软件漏洞、分析漏洞可能被利用的方式、开发概念验证(PoC)攻击程序,并寻找修复方案,以便在漏洞遭到恶意人士利用前采取防御措施。
根据OpenAI的Preparedness Framework(安全准备框架),GPT-6 Cyber获得网络安全领域的 「Critical(关键级)」能力评级,属于该框架中最高的网络安全能力等级。这项评级反映模型执行复杂网络安全任务的能力,并不代表产品本身具有恶意性质。
OpenAI表示,相较于上一代GPT-5.6 Cyber,新模型在网络安全任务方面具备显著更强的能力,同时通过额外训练,提升模型遵循用户指示及维持授权操作范围的表现。
漏洞发现能力提升,AI双重用途风险加剧
GPT-6 Cyber并不局限于传统的代码分析。其专业训练涵盖软件崩溃重现、代码库漏洞搜索,以及可实际运行的漏洞利用程序开发。
这些能力有望加快网络安全研究流程,让防御团队更有效率地识别软件弱点、验证潜在攻击路径,并在漏洞遭到实际利用前开发修补方案。
然而,相同技术也可能被恶意人士滥用。能够协助防御人员了解系统如何遭到入侵的AI工具,也可能降低攻击者利用系统漏洞所需的技术门槛。
如何在提升防御能力的同时,避免AI成为网络犯罪工具,正是先进网络安全模型面临的核心挑战之一。
通过Daybreak Red限制使用权限
为降低潜在风险,OpenAI目前仅向少数经过严格审核的客户开放GPT-6 Cyber,使用渠道为旗下网络安全计划 Daybreak Red。
申请者必须通过身份验证,企业用户还需符合单一登录(SSO)、多重身份验证(MFA)及API访问限制等安全要求。
OpenAI也建议用户在隔离环境中执行安全测试,并配合人工监督及权限限制,确保AI代理不会擅自对未经授权的系统或目标采取行动。
此外,公司针对工业控制系统、关键服务、选举系统及武器相关活动加入额外安全机制,以阻止模型提供可能造成严重危害的协助。
这些措施旨在让模型能够支持合法的安全研究,同时降低其被用于攻击关键基础设施的风险。
AI网络安全进入新阶段
GPT-6 Cyber的推出,反映网络安全产业正在发生转变:AI不再只是协助分析安全资料的工具,也逐渐成为漏洞研究及安全测试流程中的主动参与者。
对于企业而言,这类技术有望提升漏洞管理效率,缩短发现系统弱点所需的时间。但与此同时,企业也必须面对AI工具的访问权限、责任归属及部署监管等问题。
如今,网络安全领域需要思考的已不只是AI能否发现漏洞,而是如何确保越来越强大的技术能力始终掌握在获得授权的防御人员手中。
随着AI驱动的网络安全技术持续发展,严格的访问控制、持续监控及人工监督,将成为平衡数字防御能力与技术滥用风险的重要基础。
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 没人真的需要区块链
金色精选
 马斯克 中期选举最大输家?
Bitkoala考拉财经
 比特币在支撑位徘徊:八月反弹结构未破
金色精选
 境外交易所不再是税务盲区?香港开始交换数据 韩国为何再等两年
Conflux树图区块链
 USDC流通量承压、交易量大增:Circle Q3财报折射稳定币“流量优先”逻辑
链捕手ChainCatcher
 Anthropic有药有钱:还有些事要瞒
金色精选
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部