 Android & iPhone
凌晨惊雷——Bitget被盗超3.5亿美金
比推 Bitpush News
刚刚
作者:比推
北京时间9月25日凌晨,Bitget安全系统监测到部分热钱包出现异常转账。应急响应在几分钟内启动,但到天亮之前,约3.516亿美元已经从热钱包和部分温钱包中被转走。
这是2026年迄今为止最大的单次加密交易所黑客事件。
从一笔测试转账到3.5亿美元
链上记录显示,攻击的第一笔操作是一笔测试性小额转账——0.84 ETH。
随后,同一新建地址在约30分钟内陆续收到约3475万枚USDT、1285万枚USDC和3000枚XAUt(代币化黄金,约1280万美元)。多链同步操作随即展开:Arbitrum上约1967万枚USD₮0被转出,随后在约6分钟内通过UniswapX和1inch Fusion被兑换为约7111枚ETH,成交价最高高出市价约5%。攻击者继续从Bitget提取ETH,约2400枚,同时AVAX链上转出约820万美元USDC。
Lookonchain的监测显示,被盗资产总计约3.5686亿美元,分布在至少9种代币中。
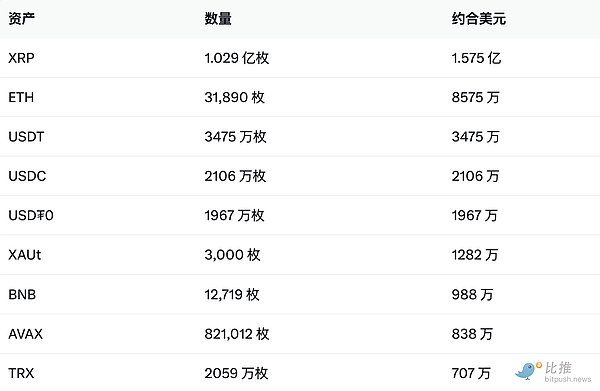
最大一块是约1.03亿枚XRP,价值约1.5748亿美元;其次是31,890枚ETH,约8575万美元。其余包括3475万枚USDT、2106万枚USDC、1967万枚USD₮0、3000枚XAUt、12,719枚BNB、821,012枚AVAX和2059万枚TRX。EVM链上的被盗资产约1.926亿美元,主要是稳定币和ETH。
到凌晨05:30前后,Bitget CEO Gracy Chen在X发布完整安全通知,官网同步刊登公告,确认受影响金额约3.516亿美元,冷钱包未受影响,损失由保护基金覆盖。
攻击者的洗钱节奏很快。EVM链上的稳定币和其他资产被迅速兑换为ETH,黑客EVM地址最终持有约6.85万枚ETH,价值约1.84亿美元。这个操作逻辑清晰:稳定币存在被发行方冻结的可能,换成ETH后更难拦截和追踪。攻击者甚至不惜以溢价通过UniswapX和1inch Fusion完成兑换——对他们而言,速度比成本重要。
数小时后,Gracy Chen在公开直播中披露了初步调查结论:这不是私钥泄露,攻击者入侵了Bitget钱包服务的一个关键后台系统,伪造转账信息后调用了签名机。
朝鲜黑客伪造了指令?
Gracy Chen在直播中表示:攻击者并非通过密钥泄露实施攻击,而是绕过了部分系统,通过系统发起提币。她进一步披露,事件可能涉及第三方软件供应链攻击——攻击者入侵了Bitget经常使用的某个第三方工具,从而影响了钱包服务的后台系统。被入侵的服务伪造了转账信息,调用了签名机,让资金在正常授权流程中被转出。
攻击逻辑类似于:小偷没有撬开保险柜,也没有偷走钥匙,而是黑进了财务系统,把付款指令上的收款账号改了,然后让公司自己的审批流程把钱签了出去。问题不在锁好不好,在系统本身会不会被“骗”。
Gracy Chen明确表示,基于目前的调查,内部人员配合的可能性较低,但最终的完整攻击路径还需要安全团队进一步确认。
她还提到一个值得注意的细节:一次黑客攻击通常不是单一手法,可能同时使用两到三种方法。她以Bybit此前的事故为例——那次攻击同时涉及签名授权流程的操纵和对Safe多签页面的供应链攻击。
初步调查发现,部分相关IP地址与朝鲜黑客组织Lazarus Group使用的VPN服务相吻合,攻击模式也与其此前行动相似。
另一个线索来自链上。
链上侦探Specter通过追踪资金流发现,Bitget被盗的XRP经过跨链转移后,其资金路径可以直接关联到今年7月AFX攻击中被盗的约2400万美元资金。AFX事件已被归因于TraderTraitor,而TraderTraitor是Lazarus Group旗下的关联团体。Specter据此认为,Lazarus Group可能是Bitget被盗事件的幕后攻击者。
这两条线索指向同一个方向,但目前都还不足以构成最终定论。Gracy Chen本人也强调,攻击者身份尚未100%确认,完整事故报告发布前不宜过度推断。
值得注意的是,Lazarus Group和TraderTraitor此前已多次被归因于针对加密交易所的攻击。FBI此前曾将TraderTraitor集群与Lazarus Group关联,而AFX事件中被盗资金的移动模式与UNC4899及TraderTraitor的手法一致。如果Bitget事件的最终归因坐实,这将是该组织又一次针对中心化交易所的大型行动。
保护基金:4.64亿美元的账面覆盖
Bitget强调:用户资产不受影响,损失由保护基金覆盖。官方公告确认,保护基金持有5,500枚BTC,按当时价格约合4.64亿美元,所有基金钱包地址公开,任何人可以在链上随时验证。
Bybit也第一时间站出来。
Bybit联合创始人兼CEO Ben Zhou公开表示,Bybit团队随时准备向Bitget提供帮助,目前正在更新Lazarus Bounty平台以协助追踪被盗资金流向。
2025年2月Bybit被盗约15亿美元ETH时,Bitget曾向Bybit转入4万枚ETH,当时约合1.05亿美元。资金来自Bitget自有储备,无息、无抵押、无固定还款期限,目的是帮助Bybit应对提币挤兑。后来Bybit恢复流动性后将4万枚ETH如数归还。如今角色互换,Bybit站到了援助方的位置。这种非正式的交易所间互助机制,在关键时刻往往比任何书面协议都更有效。
接下来看什么?
截至发稿,Bitget提币仍处于暂停状态。Gracy Chen表示,只有在确认系统安全、并确保恢复提币不会导致黑客发动进一步攻击后,平台才会重新开放提币。由于事件涉及币种和区块链网络较多,恢复需要逐个网络确认,时间窗口尚不明确。
官方承诺在24小时内发布含根因分析的完整事故报告。这份报告需要回答几个关键问题:攻击者究竟如何进入第三方工具?供应链攻击的具体环节是什么?与Lazarus Group的关联能否被最终确认——IP线索能否进一步锁定具体基础设施?链上关联是否足以证明同一攻击者?
Gracy Chen在直播中说了一句话:“Bitget绝对不是另一个FTX。”
但比事故报告更重要的,是一个行业层面的问题。当黑客不再试图破解密码学保护,而是转向攻击交易所内部系统的逻辑漏洞时,私钥保护、冷热钱包隔离、多签机制——这些传统防线在面对“伪造指令+正常签名”的攻击路径时,可能需要重新评估其有效性。
 1

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 凌晨惊雷——Bitget被盗超3.5亿美金
比推 Bitpush News

 木头姐的基金上链了——500美元就能当LP
比推 Bitpush News
 ENA暴涨背后——Ethena接上美股永续的影响有多大?
区块律动BlockBeats
 AI Agent 的兴起加剧了 AI 能力与社会资源的错配
孟岩的区块链思考
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部