

 Android & iPhone
黑客攻击币安转出约63亿美元 攻击者是如何获得授权的
Centreless
刚刚
10月30日凌晨,币安疑似遭遇“黑客攻击”,旗下多个钱包出现大额资金转出,约63亿美元(现汇率约合 420.64 亿元人民币,目前各方统计口径不一)资产在约40分钟内,从8条链上的币安钱包流出,以太坊是最大的一段。比特币方面,18,270枚BTC在同一个区块内转出,约合14亿美元。
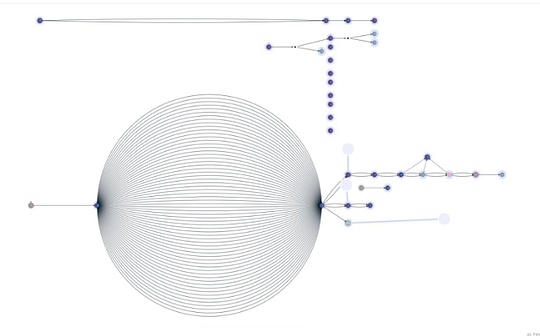
据链上数据分析,北京时间10月30日凌晨4点20分59秒,一笔以太坊交易完成上链。它没有转账金额,也没有调用数据,唯一的内容,是向币安标记为"Binance 14"的热钱包提交了50条EIP-7702授权。
3分24秒后,这个钱包里的167464枚ETH、16.15亿枚USDT,以及UNI、LINK、AAVE、PEPE等63种代币,在一笔交易里被全部转走。同一时段,其他链上的币安钱包也有资金转出。
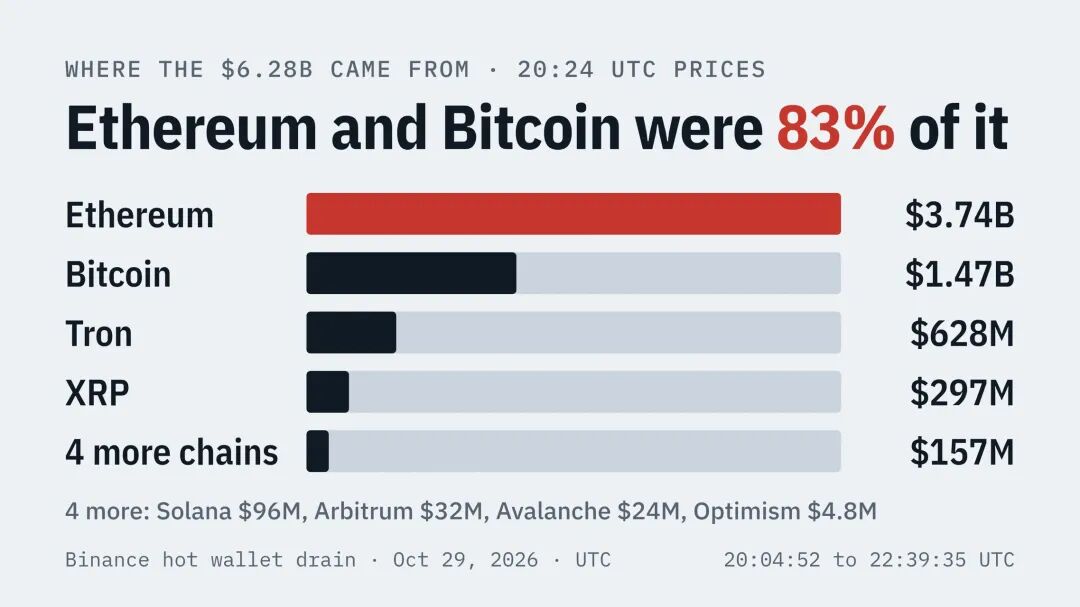
币安交易所称,目前约有 30 亿美元(现汇率约合 200.31 亿元人民币)涉案资产已被冻结。数字资产硬件钱包公司 Ballet Global 创始人Bobby Lee表示,只有稳定币还有实际追回的可能性。
Q&A
Q:攻击者是如何发起这次攻击的?
A:链上记录显示,攻击者提前两天就开始做准备。10月28日,攻击者从Tornado Cash提取少量ETH用于支付手续费;10月29日部署清扫合约,并使用测试代币演练EIP-7702授权流程。10月30日凌晨,攻击正式开始,攻击者利用EIP-7702授权机制,让币安的Binance 14热钱包委托执行攻击者控制的合约,随后批量转移钱包中的资产。
Q:这次攻击的关键链条是什么?
A:可以概括为四步:1. 前期准备:攻击者提前通过混币器获取手续费资金,并部署清扫合约、演练授权流程。2. 获取授权签名:通过入侵内部设备或服务权限,促使热钱包对 EIP-7702 授权元组签名。3. 触发批量转账:授权生效后,热钱包委托执行攻击者控制的合约,批量转出资产。4. 分散与变现:部分资产通过去中心化交易所兑换,也有尝试进入借贷协议获取流动性。
Q:这次攻击造成了多大的资产转移?
A:仅以以太坊网络为例,Binance 14就转出了约16.7万枚ETH,以及价值约16.15亿美元的USDT,同时涉及其他数十种代币。随后,Binance 16等其他钱包也出现异常转账。攻击并未局限于以太坊,比特币、波场、Solana等多个网络也出现了异常资金转移。
Q:63亿美元是否意味着已经确认损失了这么多?
A:并非如此。不同研究机构对涉及地址、资产范围和统计时点的处理并不一致,因此链上转出金额存在不同估算。币安给出的63亿美元是初步调查的事件影响金额,但这并不等于已经确认有63亿美元最终损失。
Q:这次攻击与直接窃取私钥有什么不同?
A:这次攻击利用了账户授权机制,将钱包变成了执行批量转账的工具,而非直接窃取私钥。攻击者利用的是以太坊账户机制EIP-7702,该机制允许普通账户委托智能合约代码执行,使钱包能够实现批量操作等功能。
Q:EIP-7702本身是安全漏洞吗?
A:EIP-7702本身并不是安全漏洞。真正的问题在于,攻击者如何取得了钱包授权所需的签名。早在2024年10月,以太坊社区论坛的讨论中,开发者0xjustadev就曾警告,该机制可能让攻击者利用不易辨认的签名,转走账户内包括原生代币在内的全部有价值资产。
Q:攻击者究竟是如何获得授权的?
A:币安在初步调查中表示,事件可能与一名DevOps工程师的笔记本电脑遭入侵有关。攻击者可能借此访问服务容器,并提交未经授权的提款交易。币安同时表示,目前没有发现钱包私钥泄露的证据,完整技术事后分析仍需等待调查结束。
Q:目前有多少资产被冻结?
A:根据路透社报道,Tether冻结了近15.7亿美元相关资产,Circle冻结超过8亿美元,Ripple也冻结了约2亿美元。币安随后表示,链上合作伙伴已冻结约30亿美元资产。
Q:攻击者是否已经开始转移或变现被盗资产?
A:是的。攻击者已经通过去中心化交易所出售或兑换了约4.31亿美元的资产,涉及山寨币和稳定币换成ETH等操作。此外,攻击者还尝试利用借贷协议获取流动性,曾向Aave存入约6000万美元USDT作为抵押品,借出19,762枚ETH。这类操作意味着被盗资产不仅可能成为市场卖压,也可能进入链上借贷体系,产生额外的风险敞口。
Q:EIP-7702 是什么?
A:EIP-7702 是以太坊 Pectra 升级引入的一项账户机制。它允许普通的外部拥有账户通过一种新的交易类型,临时指向某个已部署的智能合约代码,从而获得批量交易、Gas 代付、自定义授权等类似智能合约账户的能力。
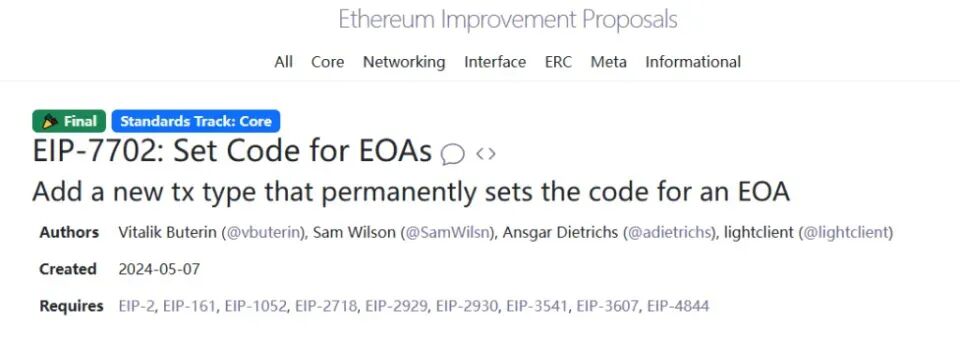
简单说,它让普通钱包在不换地址、不迁移账户的前提下,短时间内“借用”智能合约的功能。
Q:授权过程是怎么发生的?
A:授权时,账户所有者需要对一个授权元组进行签名。这个元组通常包括链 ID、目标合约地址、nonce,以及用于验证的签名数据。
当链上处理这笔交易时,网络会验证签名是否来自该账户。如果验证通过,账户在执行期间就会临时委托指定合约的代码;交易结束后,账户通常恢复为普通外部账户状态。
Q:它为什么能实现批量转账?
A:因为一旦授权生效,账户就可以按委托合约的逻辑执行操作。攻击者如果控制了委托合约,就能让被授权的账户按他的脚本批量转移代币、ETH 或其他资产。
这次币安事件中,攻击者正是利用 EIP-7702 让热钱包委托执行其控制的合约,从而触发批量资产转出。
Q:EIP-7702 本身是漏洞吗?
A:不是。EIP-7702 的设计目标是提升账户能力,而不是制造后门。
但它引入了一个新的安全边界:一旦账户签署了授权元组,委托合约就能以该账户身份执行操作。如果签名被恶意获取,或委托目标不可信,账户资产就可能被迅速转移。
Q:攻击者如何绕过签名环节?
A:从公开分析看,问题并不在于以太坊密码学被攻破,而在于“谁发起了授权签名”。
链上复盘显示,攻击者让币安热钱包签下了多笔连续 nonce 的 EIP-7702 委托。由于热钱包交易频繁,攻击者无法提前确定哪个 nonce 会生效,于是采用批量 nonce 窗口提高命中率。
币安初步调查认为,事件可能与一名 DevOps 工程师的笔记本电脑被入侵有关。攻击者可能借此进入内部服务容器,并提交未经授权的提现交易。
这意味着,攻击者未必直接拿到了明文私钥,而是可能绕过了内部签名流程、权限校验或运维指令管道,让系统把危险的授权请求当作正常请求处理。
Q:为什么签名系统没能识别出异常?
A:EIP-7702 的授权签名对象通常是一个摘要,而不是传统交易中那样包含收款方、金额、调用数据等完整字段。
如果内部签名系统只对 32 字节摘要做签名,而不解析它到底是普通交易还是 EIP-7702 授权,就很难识别其中的风险。攻击者一旦获得有效签名,就能让账户临时执行恶意合约逻辑。Q:最值得警惕的点是什么?A:这次事件提醒,加密资产安全不只是“私钥是否泄露”的问题。即便私钥没有被直接盗走,只要签名流程、运维权限、服务容器和提现审批之间出现缝隙,攻击者仍可能让系统“合法地”执行危险操作。
EIP-7702 放大了这种风险:它让授权变得更强大,也让误签、被诱导签名、内部权限被滥用后的后果更严重。
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 币安大额资产被盗的冷思考:DEX才是未来吗?
区块链骑士
 币安惊魂夜:40分钟内 63亿美元是如何被转走的?
华尔街见闻Max
 黑客攻击币安转出约63亿美元 攻击者是如何获得授权的
Centreless
 币安被盗案全过程 何一表示承担全部被盗损失
链捕手ChainCatcher
 币圈惊魂夜:币安被盗58亿美元 加密史上最大黑客攻击
深潮 TechFlow
 DeFi资金与RWA抵押品的结合
金色精选
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部