 Android & iPhone
GCSA 洞察:九起网络安全事件揭示数字资产、AI 系统与供应链的多重风险

全球网络安全联盟
刚刚
导读
2026 年 11 月中旬,全球网络安全领域接连披露多起涉及数字资产、个人信息、金融服务、企业基础设施及人工智能系统的安全事件。从 DeFi 协议特权管理机制遭到滥用,到硬件钱包分销渠道出现恶意植入;从医疗与金融服务供应商的数据泄露,到已被实际利用的高危软件漏洞,以及利用区块链基础设施隐藏远程控制地址的新型攻击技术,不同领域的安全风险正呈现出多层次、跨系统的复杂特征。
本期 GCSA 洞察汇集九份近期安全事件分析与威胁情报报告,按照数字资产与 Web3 安全、数据泄露与第三方风险、关键基础设施与 AI 安全漏洞、高级威胁与新型攻击技术四大类别进行整理,涵盖事件经过、技术机制、潜在影响、威胁指标及防御建议。
这些事件涉及不同的技术环境、攻击主体与风险成因,目前没有充分证据表明它们属于同一攻击活动。但从安全治理角度观察,相关案例共同揭示了若干值得关注的问题:高权限操作与代码升级机制可能成为数字资产系统的关键风险点;第三方服务商与硬件分销渠道正在扩大组织的实际信任边界;遗留软件组件、AI 网关及暴露于互联网的管理接口持续面临现实攻击威胁;攻击者也在不断利用合法数字基础设施增强恶意活动的隐蔽性与持续性。
GCSA 希望通过本期专题,为安全研究人员、企业技术团队、数字资产从业者及广大用户提供跨领域的威胁情报参考,推动对新型攻击手法和系统性安全风险的持续关注。
以下九份报告依据各自列明的公开资料、技术研究及相关证据编制。各报告的事实范围、技术结论与风险判断以其原始内容及所引用的资料为准。
第一部分:数字资产与 Web3 安全
01. Reental RNT Lend 稳定币被抽约 95.5 万美元
Reental RNT Lend 稳定币被抽约 95.5 万美元:管理员密钥把 POOL_ADMIN 授给无校验转发器,aToken 换成谁都能 drain 的 75 字节实现
每日安全洞察(事件分析)|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9)
2026 年 11 月 18 日晚,西班牙房地产代币化平台 Reental 在 Polygon 上运行的借贷协议 RNT Lend,在约一小时内被抽走约 95.47 万美元稳定币。链上记录显示,持有 ReentalAaveAdmin 管理员权限的密钥先把 Aave V3 体系里的 POOL_ADMIN 角色授给一个只有 59 字节、对调用者不做任何校验的转发合约,再经该转发器调用 PoolConfigurator.updateAToken,把 USDT0 与 USDC 两个 aToken 代理的实现换成一个 75 字节的 drain 合约。随后,两笔 MEV 机器人交易以 drain() 提走两个美元市场的全部现金约 45.48 万美元;同一密钥又从 1,149 个用户钱包与 4 个 Safe 取走约 49.99 万美元 USDT0,经跨链桥离开 Polygon。房产代币约 4,934 万美元被同一密钥转出后,由 Reental 用代币管理合约在约两小时内全部收回。
协议基于 Aave V3 代码运行。出借人往两个美元市场存稳定币,借款人用房产代币作抵押借出;每个市场的底层币存放在对应 aToken 代理合约里。谁能升级 aToken 实现,谁就能控制这些币。Reental 未在公开渠道发布事后报告;以下技术还原以 Sourcify 已验证源码、Polygon 交易与 Bitquery 链上追踪为准。
一、事件时间线
表 1:RNT Lend 抽空事件时间线
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
11-18 20:39 前后 | 管理员密钥 0x30729b69…2691 部署无校验转发器 0xb67ed59e…3d45(59 字节运行时字节码) | Polygon eth_getCode / 创建交易 |
11-18 20:40:31 | 同一密钥调用 ReentalAaveAdmin.executeStewardPayload,把 POOL_ADMIN 授予 0xb67ed59e;ACL RoleGranted 日志确认 | tx 0x4f19ab2e…5059 |
11-18 20:41:38 / 43 | 经转发器调用 PoolConfigurator.updateAToken,USDT0 aToken(0xfaF2338E…2121)与 USDC aToken(0xd3cb693d…d880)实现均换成 0xcc555fac…ac09;ATokenUpgraded 事件确认 | tx 0xa97dcfe2…7e93 / 0xdd760fef…e84d |
11-18 20:41:58 | MEV 机器人 0xb0fe6e9c…1101 对 USDT0 aToken 调用 drain,转出 294,040.36 USDT0 | tx 0xb977d09c…642f |
11-18 20:42:02 | 另一机器人对 USDC aToken 调用 drain,转出 160,785.05 USDC;密钥自身同块调用失败 | tx 0x60674299…fa79;Bitquery |
11-18 20:51–21:37 | 据 Bitquery:密钥换上仅自己可调用的实现,从 1,149 个用户钱包与 4 个 Safe 取走 499,877 美元 USDT0,经 Relay、Bridgers 跨出 | Bitquery 2026-11-19 |
11-18 21:22 起约 20 分钟 | 密钥升级 89 个房产市场并抽出抵押代币约 2,098 万美元(按池内价格),另从 Reental Safe 转出约 2,836 万美元;合计约 4,934 万美元房产代币 | Bitquery |
11-18 当晚 | Reental 用代币管理合约分两笔收回全部房产代币;密钥持有的房产代币余额归零 | Bitquery |
11-18 23:03 | 池子 Safe 的三名其他所有者将该密钥从所有者中移除 | Bitquery |
11-19 01:55 | 池子 Safe 暂停全部 108 个市场,并收回授出的管理权限 | Bitquery |
11-19 08:05 | 替换当日被改过的 91 个市场实现代码;截至 11-19 21:47 池子仍处于暂停 | Bitquery |
二、管理员权限如何被交出去
RNT Lend 的池配置由 Aave 风格的 PoolConfigurator 负责,其中 updateAToken 受 onlyPoolAdmin 修饰:只有 ACLManager 里持有 POOL_ADMIN_ROLE 的地址才能升级 aToken 实现。Reental 把这套权限收进自研合约 ReentalAaveAdmin(代理 0x712ad417…3226,实现 0x8820a4d0…083e,Sourcify exact match)。
该合约的 executeStewardPayload 本意是给“上架新资产的 Steward”临时授 POOL_ADMIN、执行完再继续做白名单之类的后续。源码里,它先对调用者做 onlyAdmin 检查,然后对传入的 steward_ 地址不做任何合约校验,直接 grantRole(POOL_ADMIN_ROLE, steward_),调用 steward_.execute(),结束后也不 revokeRole。只要管理员密钥签了这一笔,任意地址都能拿到能改 aToken 的角色,并一直持有到别人收回。
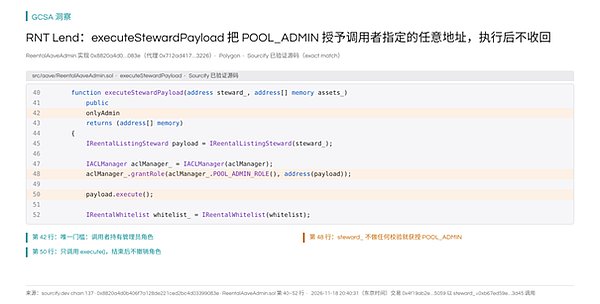
图 1:ReentalAaveAdmin.executeStewardPayload:只检查调用者,不检查也不收回 steward_ 的 POOL_ADMIN
当晚 20:40:31,密钥把 steward_ 设成刚部署的 0xb67ed59e。这个地址的运行时字节码只有 59 字节:若调用数据不足 20 字节就 STOP 返回成功(因此 execute() 这种 4 字节调用会“成功”却什么都不做);否则把前 20 字节当作目标地址,把剩余 calldata 原样 CALL 过去,全程没有 CALLER 校验。拿到 POOL_ADMIN 之后,任何人都能经它调用 PoolConfigurator 的管理函数。
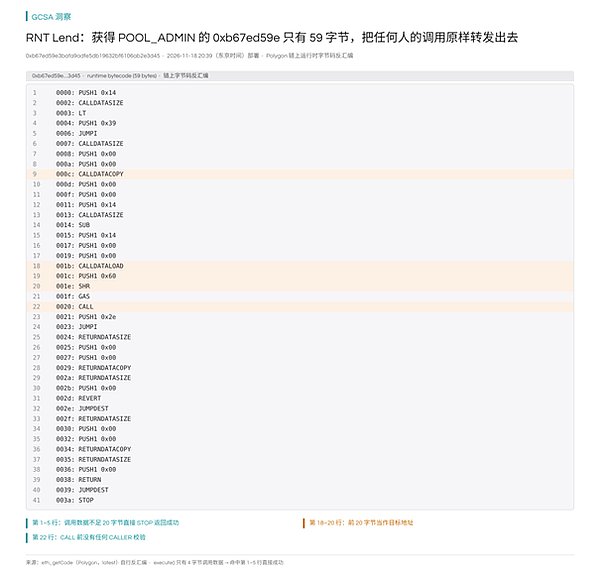
图 2:被授 POOL_ADMIN 的 0xb67ed59e:59 字节无校验转发器,链上字节码反汇编
三、aToken 被换成了什么
20:41:38 与 20:41:43,经转发器发出的两笔 updateAToken,把 USDT0、USDC aToken 的实现都换成了 0xcc555fac…ac09。该实现只有 75 字节:只认选择器 0xabf59fc9(签名库显示为 drain(address,address,uint256));其他选择器(包括 Aave 正常 aToken 需要的 initialize)一律 STOP 成功,所以 upgradeToAndCall 里的初始化调用不会失败。drain 把 calldata 里的代币地址、收款地址和数量拼成 transfer(to, amount),以 aToken 自身为 msg.sender 发出——aToken 代理以 delegatecall 执行这段代码,转出的是它自己持有的稳定币。
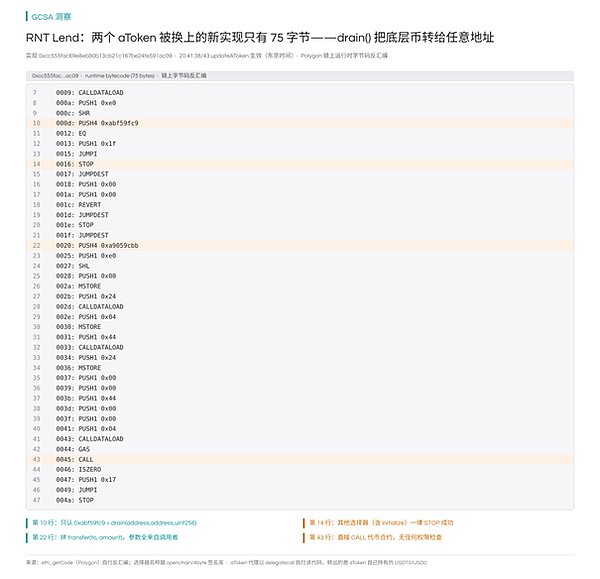
图 3:被换上的 75 字节实现:只提供无权限检查的 drain,链上字节码反汇编
20 秒后,两个美元市场的现金被提空:0xb0fe6e9c…1101 提走 294,040.36 USDT0,另一地址提走 160,785.05 USDC,合计约 45.48 万美元。密钥自己同块的 drain 调用排在机器人之后,因余额已空而失败;据 Bitquery,USDT0 那笔机器人支付的 tip 约为密钥 tip 的 24 万倍。
四、损失与处置
据 Bitquery 2026 年 11 月 19 日链上复核,稳定币合计流出 954,703 美元:MEV 机器人 454,825 美元,密钥持有者从用户钱包与 Safe 另取 499,877 美元并经 Relay、Bridgers 跨出 Polygon。两个美元市场在抽空前出借人存款约 1,001 万美元,其中约 957 万已借出,被提走的是剩余现金。房产代币约 4,934 万美元(按池内价格)被同一密钥转出后全部被 Reental 收回。Blockaid 当日警报仅统计 aToken 两笔约 45.4 万美元,未计入后半段。
链上只能看到“Reental 自 2023 年起使用的管理员密钥签了这些交易”,无法区分密钥被盗还是内部使用。Reental 其他 Safe 所有者当晚设立新 Safe、收回房产代币,并于 23:03 将该密钥从池子 Safe 所有者中移除;次日暂停全部市场并替换被改代码。截至 Bitquery 11 月 19 日 21:47 的复核,池子仍暂停,存入、还款、取出均无法执行。Reental 官方 X 账号在事发前后未发布针对此次抽空的说明。
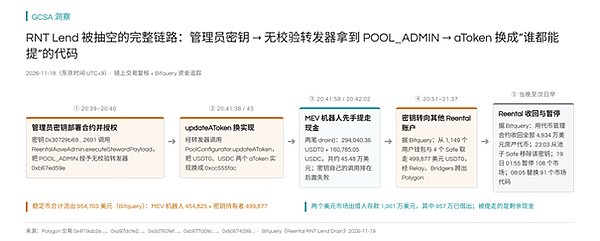
图 4:从授出 POOL_ADMIN 到 MEV 提现、密钥续抽与 Reental 回收:完整攻击与处置链路
五、建议
RNT Lend / Reental 用户:在官方确认恢复并说明出借人兑付安排前,不要向 RNT Lend 存入新资金;已有仓位以官方渠道为准。房产代币已被收回,但美元市场现金已被抽空,出借人最终能取回多少取决于借款人还款与项目方安排。
同类 Aave 分叉与 RWA 借贷运营方:临时授出 POOL_ADMIN 的 Steward 流程必须校验目标合约(代码哈希 / 白名单)、执行后立即 revokeRole,并避免把能升级 aToken 的权限挂在单签名热钥上;关键管理动作应由多签且带时间锁。对外公开的“管理员升级”交易,MEV 观察者会在秒级响应,留下“谁都能提”的实现等于公开竞价。
参考来源
• Blockaid:RNT Lend 正在被利用警报(2026-11-18 21:39 东京时间):https://x.com/blockaid_/status/2123033403553689899
• Bitquery:Reental RNT Lend Drain — $955K Gone, MEV Bots Took Half(2026-11-19):https://bitquery.io/investigations/reental-rnt-lend-drain
• 0xCERT-2026-0379:Reental RNT Lend aToken 升级抽空(2026-11-18):https://www.0xcert.com/advisory/0xCERT-2026-0379
• Sourcify:ReentalAaveAdmin 实现 0x8820a4d0…083e(Polygon):https://repo.sourcify.dev/137/0x8820a4d0b406f7a128de221ced2bc4d03399083e
• Sourcify:PoolConfigurator 实现 0xaa9c22b7…4c71(含 updateAToken):https://repo.sourcify.dev/137/0xaa9c22b7aee7f8434d7e614c1f863bb2e4394c71
• Polygon 交易:RoleGranted / executeStewardPayload:https://polygonscan.com/tx/0x4f19ab2ecc1ff24ff8887c56c936855973829503b0834f8f7398d87a39775059
• Polygon 交易:USDT0 aToken 升级为 0xcc555fac:https://polygonscan.com/tx/0xa97dcfe2728c0d20a5833f46d0c6fe58a0cb317fb31fb1b33ce39ea97d727e93
• Polygon 交易:USDT0 drain 294,040.36:https://polygonscan.com/tx/0xb977d09c1cb4f74c6b33ed0c0a4f5b9536b0c48f86adda65ca072694b2e0642f
02. Ledger 官方经销渠道硬件钱包被植入窃密板
Ledger 官方经销渠道硬件钱包被植入窃密板,迪拜与柏林买家钱包被清空
每日安全洞察(威胁情报)|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9)
2026 年 11 月 19 日 03:09(东京时间),Ledger 在 X 上发布调查更新:此前被描述为“东南亚局部问题”的硬件植入事件,已确认在柏林出现改装机,并在调查迪拜的两起报案;东南亚受影响型号里还出现一台 Ledger Nano Gen5。同一天,链上分析公司 Bitquery 发布追踪报告:11 月 14 日、16 日(UTC)有 16 个钱包被同一批脚本清空,合计约 168 万美元;其中迪拜、柏林三位公开报案的买家合计约 92.2 万美元,另有约 75.9 万美元来自尚未公开报案的钱包。关键证据是:10 月 CryptoBilis 案中的 TRON 控制地址,在 11 月 14 日盗币的同一秒给被清空钱包代付了 TRX 手续费。即使你从未用过东南亚经销商,只要设备是从第三方买的,现在也必须按“可能被改装”来处理。
一、事件经过
表 1:Ledger 硬件植入事件关键节点
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
10-10 前后 | Ledger 确认东南亚经销商 CryptoBilis 售出的一台设备内有未授权硬件植入;当时所有已确认被盗案均与该经销商有关 | Ledger Support / Ledger X |
10-13 15:39 | Donjon:植入板读取屏幕数据;初始化显示 24 词时,微控制器解码单词,经预置 eSIM 走 LTE 外传;不改 Secure Element、Ledger OS,也不改交易与签名 | Ledger X 长文(Donjon 更新) |
10-14 07:03 | Ledger 要求印尼、新加坡、泰国、菲律宾、越南、马来西亚、中国香港的经销商与分销商暂停销售并下架货架产品 | Ledger X 10-13 更新 |
10-15 | Ledger 发文《Response to the Hardware Implant Attack》:攻击者购入正品、加装自制组件后重新投入经销渠道;安全芯片、操作系统、服务器均未被攻破 | ledger.com/blog |
11-15 04:43 — 05:15 | 迪拜、柏林买家的 TRON / BTC / SOL 钱包在同一秒或同一区块被批量清空;约 1,300 SOL、507,672 USDT、4.72 BTC + 11,000 USDT 等被转走 | Bitquery 2026-11-18;用户公开交易 |
11-16 15:27 起 | 攻击者补刀清空 2 个钱包;BTC 经 Chainflip 换成 222.2 ETH;3 个地址分 40 笔向 Tornado Cash 存入共 922 ETH | Bitquery |
11-19 03:09 | Ledger:柏林已确认改装机;迪拜调查两起报案;东南亚确认一台 Nano Gen5 受影响;同一手法;开放寄回法国 Vierzon 工厂做 X 光检测 | support.ledger.com(Last updated 11/19/2026) |
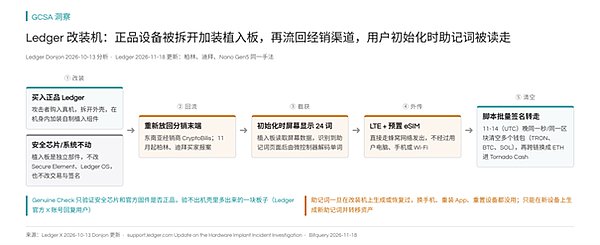
图 1:改装机从“加装植入板”到“助记词经 LTE 外传、脚本清空钱包”的完整路径
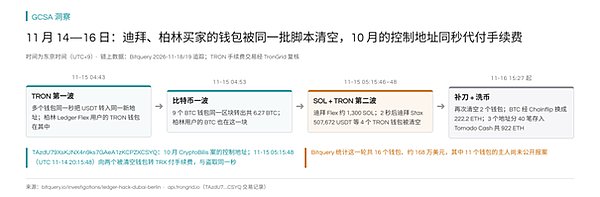
图 2:11 月 14—16 日清空节奏,以及 10 月控制地址同秒代付手续费的链上关联
二、为什么会有风险
这不是芯片漏洞,也不是官网被攻破。攻击者买的是正品,装的是额外电路,卖的是看起来全新的设备。你在屏幕上抄写的 24 个词,同时被机壳里那块板子读走。
屏幕显示的助记词就是攻击窗口
硬件钱包初始化时必须把助记词显示在自有屏幕上,让你手抄备份。Donjon 的结论是:植入板“只听不改”——它复制屏幕内容,识别到助记词页面后解码单词;恢复已有钱包时你在设备上输入的词,以及 passphrase,同样会被截获。私钥从未离开安全芯片,但助记词一出屏幕就等于私钥。
外传不经过你的电脑和 Wi-Fi
Ledger 明确写了:植入板用预置 eSIM 走 LTE 发送。你的电脑杀毒、家用防火墙、关闭 Wi-Fi,都挡不住这块板子自己拨号。Trezor 对 CryptoBilis 售出的三台 Safe 5 拆机后,结论一致:额外电路板夹在主板与屏幕之间,加密后经移动网络外传;固件与 Secure Element 未被改动。
Genuine Check 验不出这块板
Ledger 官方账号回复用户时说明:Genuine Check 检测并阻断的是“没有正品安全芯片或官方固件”的设备,属于另一类威胁。一块不改芯片、不改固件的植入板,可以顺利通过正品检测。
同一批人仍在活动
Bitquery 指出:TRON 地址 TAzdU79XsKJNX4n9ks7GAeA1zKCPZXCSYQ 是 10 月 CryptoBilis 案的控制地址;11 月 14 日 20:15:48(UTC)它向两个即将被清空的钱包转入 TRX,与盗币发生在同一秒。我们用 TronGrid 拉了该地址近期交易,能看到同一时间戳的多笔小额 TRX 转出,与报告描述一致。
三、可能造成什么后果
已经发生的:10 月起东南亚经销渠道改装机导致用户资产被盗;Bitquery 对那一轮的统计是约 1.02 亿美元、335 个钱包(Ledger 从未官方确认任何损失总额)。11 月 14—16 日又一轮清空:Bitquery 统计 16 个钱包约 168 万美元;公开报案的有迪拜 Virgin Megastore 买家约 1,300 SOL 与 507,672 USDT,以及柏林买家约 32 万美元(4.72 BTC + 11,000 USDT)。Ledger 已确认柏林改装机,并在调查迪拜两起报案;东南亚确认一台 Nano Gen5 受影响。
Trezor 侧:截至 11 月 12 日调查更新,48 名 CryptoBilis 买家联系过 Trezor;实验室确认三台 Safe 5 有植入板,购买时间为 8 月 20 日—9 月 23 日;尚无资金损失报告。Trezor 于 11 月 11 日发布固件 2.13.1,使当前这批植入板无法再截获屏幕内容,但无法保护更新前已被截获的助记词;全球经销网络缩减约 80%。
对你意味着什么:助记词一旦在改装机上生成或恢复过,换手机、重装 App、重置设备、甚至把同一助记词导入全新设备,都救不回来——攻击者已经能在任何地方签交易。只有在从未接触过改装机的新设备上生成新助记词,并把资产转过去,才是切断。
四、你现在应该做什么
1. 先对照购买渠道。如果你曾在东南亚任一经销商、柏林(2026 年 1 月起)、迪拜从第三方购买 Ledger,或在 CryptoBilis 购买 Trezor Safe 5,按下面步骤处理。
2. 未初始化的设备:不要开机设置。不要创建钱包,也不要恢复旧助记词。联系官方客服,不要拆机给陌生人。
3. 已经在用的设备:官网直购新机,生成全新助记词。从 ledger.com / trezor.io 下单;在新设备上创建新钱包和新 passphrase;把旧设备上的资产全部转出。旧助记词和旧 passphrase 永久作废。
4. 停用旧设备并报警。保留设备作为证物;Ledger 可经官方工单安排寄回法国 Vierzon 工厂做含 X 光的物理检测。不要在工单以外把设备寄给任何“客服”。
5. 防冒充。Ledger、Trezor 都不会主动私信或电话索要助记词,也不会在没有正式工单的情况下要求你寄设备。借此事件冒充官方的诈骗已经出现。
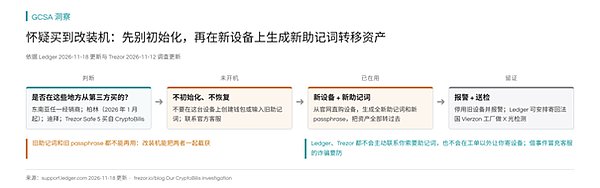
图 3:怀疑改装机时的处置顺序:先别初始化,再换新助记词,最后报警送检
五、IOC
链上关联地址(Bitquery 报告;TronGrid 可查):
• TRON 控制地址:TAzdU79XsKJNX4n9ks7GAeA1zKCPZXCSYQ(10 月案控制地址;11 月 14 日同秒代付手续费)
受影响购买场景(按官方更新):
• Ledger:东南亚经销渠道(含 CryptoBilis);柏林(2026 年 1 月起从第三方购买);迪拜从第三方购买;已确认型号含 Ledger Nano Gen5(东南亚)
• Trezor:CryptoBilis 售出的 Safe 5(已确认三台,购买窗口 2026-08-20—09-23)
官方核对信息(非恶意,仅供比对):
• 正品购买入口:ledger[.]com、trezor[.]io
• Ledger 调查更新页:support[.]ledger[.]com/article/Update-on-the-Hardware-Implant-Incident-Investigation
注:以上 IOC 仅针对本次已公开样本与官方确认范围。
六、补充说明
Ledger 把本案定性为“分销末端的局部攻击”,不是工厂产线被系统性污染;同时承认改装机数量可能继续增加。Trezor 明确写了:固件 2.13.1 让“当前这批”植入板失效,但不保护更新前已被截获的助记词——这是所有同类攻击的共同边界。
七、后续使用建议
长期习惯上:硬件钱包优先官网直购;收到设备后检查包装封条与外观,有异常立刻联系官方;大额资产使用从未在第三方渠道初始化过的设备;助记词只手抄离线保存,绝不拍照、不进备忘录、不进聊天窗口。
参考来源
• Ledger Support:Update on the Hardware Implant Incident Investigation:https://support.ledger.com/article/Update-on-the-Hardware-Implant-Incident-Investigation
• Ledger Blog:Response to the Hardware Implant Attack:https://www.ledger.com/blog-response-hardware-implant-attack
• Ledger X:Donjon 对 CryptoBilis 植入板的技术说明(2026-10-13):https://x.com/Ledger/status/2109896739985453358
• Ledger X:2026-11-18 调查更新:https://x.com/Ledger/status/2123116502035390510
• Bitquery:Ledger Dubai Hack(16 钱包 / ~$1.68M):https://www.bitquery.io/investigations/ledger-hack-dubai-berlin
• Bitquery:Ledger CryptoBilis Hack(335 钱包 / ~$102M):https://bitquery.io/investigations/ledger-cryptobilis-hack
• Trezor:Our CryptoBilis investigation:https://trezor.io/blog/news/our-cryptobilis-investigation-what-we-found-and-what-weve-changed
• The Block:Ledger expands investigation to Germany, UAE:https://www.theblock.co/news/web3/2026-11-18-ledger-new-hardware-incidents-germany-uae-443530
03. GTA VI 发售诱饵加密诈骗
GTA VI 发售诱饵加密诈骗:假预购页挂盗币程序 仿冒代币可无授权转走买家持仓
每日安全洞察(威胁情报)|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9)
2026 年 11 月 19 日 03:30(东京时间),链上安全公司 Blockaid 发布专题报告:过去数月,攻击者借 GTA VI 发售(官方日期 2026-11-19)在 X 上刷“预购 / Ultimate Edition / 空投”帖,把用户导到仿冒页面;页面上的“连接钱包”弹窗挂的是可替换的盗币工具包。Blockaid 统计:7 月 4 日—11 月 4 日 Solana 上出现 2 万多个 GTA 命名代币,其中 8,800 多个被标为恶意、警告或垃圾;同期抓到 451 条诱饵帖、116 个账号。报告还点名以太坊代币 GTA6DOG(RICO):买家购入约一分钟后,部署者调用 transferFrom 把其全部余额转进黑洞地址。我们从 Sourcify 拉到该合约已验证源码,并在 Blockscout 上复核了部署者的 11 笔 transferFrom——机制不是“用户授权了”,而是合约里藏了可跳过授权检查的后门。
一、事件经过
表 1:GTA VI 诱饵诈骗与 GTA6DOG 关键节点
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
07-04 — 11-04 | Solana 上出现 2 万+ GTA 命名代币,8,800+ 被 Blockaid 标为恶意/警告/垃圾;Base 593 个、以太坊 111 个 | Blockaid 2026-11-18 |
08 月中下旬 | 第一波:泄露实机画面与 CYBERLEEK 炒作带动恶意 dApp 与仿冒代币高峰 | Blockaid |
10 月初 — 11 月初 | 第二波:预购 / Ultimate Edition / 发售日空投页持续增加 | Blockaid |
11-03 11:39:23 | 以太坊部署 GTA6DOG(RICO)0x0Cf2A91a…E35E,铸造 10 亿枚给部署者 0xDCe8418D…5997 | Sourcify / Blockscout |
11-03 11:45 — 11-06 02:20 | 部署者对至少 10 个地址调用 transferFrom,把 RICO 转入 0x…dEaD;其中 11-03 22:08:47 清走 Chainabuse 报案者的 271,031 RICO | Blockscout 交易解码 |
11-06 15:55 | 部署者 transferFrom(0x…dEaD → 0x6f29…2469) 取出 9,236,467.04 RICO,等于前 10 笔之和 | Blockscout |
11-19 03:30 | Blockaid 发文汇总假预购/空投页、仿冒代币与社交漏斗 | blockaid.io/blog |
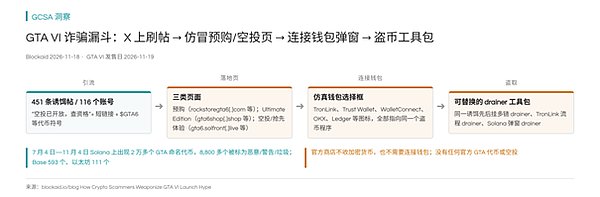
图 1:从 X 诱饵帖到仿冒页、连接钱包弹窗、可替换 drainer 的漏斗
二、为什么会有风险
发售日提供了“必须马上行动”的借口
Blockaid 的归纳是:诈骗需要一个倒计时日期、一个大众信任的品牌、一个立刻行动的理由。GTA VI 三者齐全。漏斗固定为:社交帖宣称“可用加密货币预购 / 空投已开放”→ 打开带 Vice City 视觉的页面 → 点 Pre-Order / Check Eligibility → 弹出连接钱包窗口。真实的 Rockstar、PlayStation、Xbox、Steam 商店不收加密货币,也不要求连接钱包。
连接钱包窗口里的品牌图标全是道具
Blockaid 举了一个几乎完美的 PlayStation Store 仿站:标价 $89.99 的 Ultimate Edition,点预购后弹出 TronLink、Trust Wallet、WalletConnect、Bybit、OKX、Bitget、TokenPocket、imToken、Ledger 等选项。所有选项通向同一个盗币程序。同一套“Ultimate Edition”诱饵,10 月下旬还换过挂载的工具包——从多链 drainer 换成 TronLink 流程,再换成 Solana 弹窗套件。诱饵可复用,背后的 kit 可替换。
仿冒代币本身可以是后门
多数 GTA 命名代币只是引流诱饵:帖子里贴的合约地址常常指向另一个热门 meme,用来制造“已经在涨”的假象。但有些代币本身就会害人。GTA6DOG(RICO)的已验证源码里,标准 ERC20 被加了私有映射 isExile 和修饰器 maxWalletLimits:函数体跑完后,若 tx.origin 在名单里,就调用 returnTx——用内联汇编 mstore(0,1); return(0,32) 直接结束整笔调用。构造函数把部署者写入名单。
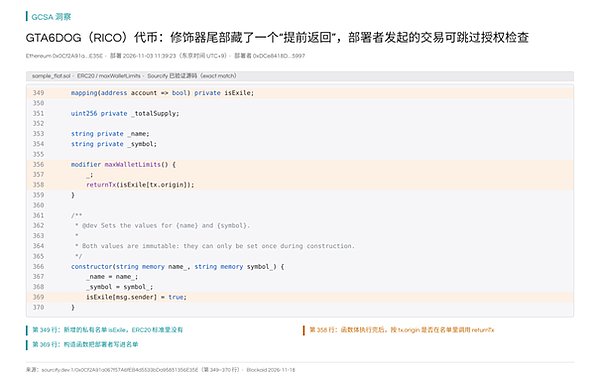
图 2:isExile 名单与 maxWalletLimits:部署者被写进可触发“提前返回”的名单
transferFrom 的写法是先 _transfer、再 _spendAllowance。_transfer 挂着上述修饰器。部署者发起的 transferFrom 在转账完成后立刻被汇编 return 结束,后面的授权扣减永远执行不到,也就不会因为“买家从未授权部署者”而回滚。结果是:部署者可以把任意持仓地址的代币转走,不需要 approve。
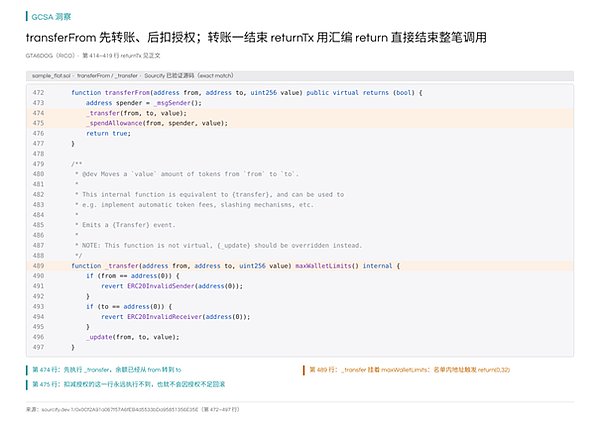
图 3:先转账后扣授权;名单内调用方用汇编 return 跳过授权检查
三、可能造成什么后果
假预购 / 空投页:用户一点“连接钱包”或“领取”,签名的可能是无限授权或直接转账。资产从热钱包被转走;硬件钱包若在弹窗里确认了恶意交易,同样会丢币。
GTA6DOG 链上实证(我们复核):部署后约 6 分钟起,部署者连续对买家地址调用 transferFrom,收款地址是 0x000…dEaD。11 月 3 日 22:08:47(东京时间)那一笔,转走 Chainabuse 报案者的全部 271,031 RICO。11 月 6 日,部署者又从 0x…dEaD 转出 9,236,467.04 RICO——数量等于此前 10 笔转入之和。0x…dEaD 没有私钥、从未授权任何人,它的代币能被 transferFrom 转出,直接证明授权检查被跳过;“打进黑洞”在这里不是销毁,只是暂存。
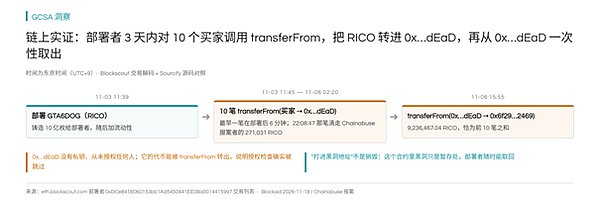
图 4:10 笔转入 0x…dEaD 与一笔全额取出:后门在链上留下的轨迹
Blockaid 对同合约的扫描结论是:上线一小时内即标为 Warning(退出诈骗风险),并指出大部分供应由密钥控制者通过马甲钱包掌控。
四、你现在应该做什么
1. 只在官方商店买游戏。Rockstar / PlayStation / Xbox / Steam。不通过任何“加密货币支付通道”预购。
2. 不存在官方 GTA 代币或空投。任何 $GTA6、$GTAVI、CYBERLEEK airdrop、“查资格领币”都按诈骗处理。
3. “连接钱包才能预购 / 领空投”直接关掉。正规零售不需要看你的钱包。
4. 签名前读模拟结果。若钱包或安全插件提示页面恶意,或“领取”实际会转走代币 / 授予无限授权,立即拒绝。
5. 实验资金与储蓄资金分开。大额资产永不连接新站点;不把硬件钱包接到来路不明的页面上。
6. 已经买过 GTA 题材山寨币的。假设合约可能有类似后门:不要追加买入;尽快在仍能交易时退出;不要把“打进黑洞”当成项目方销毁。
五、IOC
仿冒域名(Blockaid 报告,已去危化):
• 预购:rockstoregta6[.]com、gta6rockstars[.]com、exclusivegta6[.]com
• Ultimate Edition:receive-crypto[.]com、gta6shop[.]shop、gta6sell[.]top
• 空投 / 抢先体验:gta[.]sixevent[.]live、gta[.]sixevents[.]live、gta6airdrop[.]site、gta6[.]solfront[.]live
以太坊合约 / 地址:
• GTA6DOG(RICO):0x0Cf2A91a067f57A6fEB4d5533bDa95851356E35E
• 部署者:0xDCe8418D60153bb1Ad5450441EE0Ba0014415997
• CYBERLEEK(Blockaid 标恶意):0x842a478ef15c8030290deb83da722b6c054153a8
• Grand Theft Auto VI(Blockaid 标恶意):0x286e5b713f1d32ec475435ceffd5be02cedf2007
注:以上 IOC 仅针对 Blockaid 本次点名样本与我们复核的 RICO 合约。域名与 kit 会轮换。
六、补充说明
Blockaid 的检测不依赖单一域名:站点扫描指纹已知 drainer kit、交易模拟在签名前展示真实资产流向、代币静态与链上特征标记后门与跑路合约。品牌固定、基础设施轮换,是这类发售日诈骗的常态。
七、后续使用建议
把“大事件倒计时”当成高风险时段:世界杯、游戏发售、交易所上币,都会被同一套漏斗复用。默认不点短链接,不连新站点,不签看不懂的交易;钱包里只放愿意亏光的实验资金。
参考来源
• Blockaid:How Crypto Scammers Weaponize GTA VI Launch Hype:https://blockaid.io/blog/ah-sht-here-we-go-again-how-crypto-scammers-weaponize-gta-vi-launch-hype
• Sourcify:GTA6DOG(RICO)已验证源码:https://sourcify.dev/server/v2/contract/1/0x0Cf2A91a067f57A6fEB4d5533bDa95851356E35E
• Blockscout:部署者交易列表:https://eth.blockscout.com/address/0xDCe8418D60153bb1Ad5450441EE0Ba0014415997
• Chainabuse 报案(报告引用):https://www.chainabuse.com/
第二部分:数据泄露与第三方风险
04. SBC Medical / 湘南美容约 162 万人个人信息泄露
SBCメディカル约 162 万人个人信息泄露:官网数据库遭海外约 77 万次攻击,密码明文保存;トリビュー管理账号同日被登录
2026 年 11 月 19 日,运营湘南美容クリニック等医疗机构的 SBCメディカルグループ发布第 1 报:受医疗机构委托由其保有的部分数据库遭外部第三者网络攻击,客户个人信息被不正取得。同一天,集团医疗机构使用的外部预约服务「トリビュー」也确认管理应用遭不正登录。Nasdaq 上市公司 SBC Medical Group Holdings 已于 11 月 18 日(美东)以 Form 8-K / IR 披露同一事实。
官网侧被取走的基本个人信息最多约 162.4 万人,时间跨度 2010–2023,字段包括姓名、联系方式、生年月日、診察券番号、会員 ID、アンケート回答,以及未加密保存的密码;另有 Web 预约申込、问询表单、モニター施术、口コミ等分层数据,职员账号约 2 万件。トリビュー侧涉及湘南美容クリニック 55 院与リッツ美容外科东京院等共 56 院,预约者信息与施术金额等分别约 1.26 万与 0.68 万人。电子カルテ等诊疗记录、预约站 mySBC 信息,公司称尚未确认被不正取得。
一、事件时间线
表 1:SBC / トリビュー不正访问时间线
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
11-16 未明 | ITmedia:因不正登录,客户信息已开始流出 | ITmedia NEWS 2026-11-20 |
11-16 深夜时段 | SBC:第三人对自管系统发动海外约 77 万次持续攻击 | SBC 第1报「原因」 |
11-16 早朝 | 监控系统检出异常;将受影响服务器从网络隔离并遮断访问;保全日志 | SBC 第1报 / IR |
11-16 当日 | 向日本个人情報保護委員会报告;トリビュー侧检出管理应用不正登录,作废相关账号与该诊所全部密码并遮断攻击源 | SBC 第1报;トリビュー 11-19 公告 |
11-18(美东) | SBC Medical Group Holdings 发布 IR / Form 8-K,列出各分层人数与字段 | ir.sbc-holdings.com |
11-19 | SBC 日文第1报、トリビュー日文公告正式对客户说明;称截至公告未确认二次被害 | SBC / トリビュー官网 |
11-20 08:17 | ITmedia 报道强调密码“暗号化せずに保存していた” | ITmedia NEWS |
二、两起入侵分别打到了哪里
SBC 把事件拆成两条线。第一条是自管网站系统内的数据库:攻击者在深夜从海外发起约 77 万次持续攻击后取得数据。第1报未公布具体漏洞编号或登录口,只写“侵入的手法及路径细节将在外部专门机关调查后另行说明”。第二条是トリビュー诊所管理应用:运营方称第三者从国内外多个连接源尝试后,登录了湘南美容与リッツ美容外科东京院的管理账号;登录信息如何落到攻击者手里,トリビュー与 SBC 仍在联合调查。
两条线同日发生,但对象不同:一条拖走的是多年积累的官网客户库(含明文密码与职员人事材料),另一条拖走的是预约平台上的近期预约与施术金额。电子カルテ、直接施术履历、mySBC 预约站,官方均划在“未确认被取”一侧。
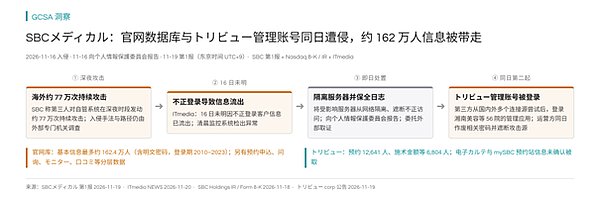
图 1:从海外约 77 万次攻击到服务器隔离,以及同日トリビュー管理账号失陷
三、泄露了什么
按 SBC 第1报与 IR 披露,官网库主要分层如下(人数为“最多/确认”口径,组合因人而异):
• 基本个人信息(无预约/施术信息):最多约 1,624,000 人——姓名、性别、电话、邮箱、密码、住址、生年月日、診察券番号、会員 ID、アンケート(全部或部分);期间 2010–2023。SBC 写明“当时登记的密码未加密保存”。
• 广告/联盟/活动页预约申込:255,416 人(2007–2026)。
• 网站问询表单:217,769 人(2004–2026);其中 14 人的记载含信用卡信息,公司称均已无法追加结算(如过期),记载期间 2010–2018。
• モニター施术:4,513 人(含施术内容与图像文件名,不含图像本身)。
• 直接提交的口コミ:15,007 人(2015–2018)。
另有仅診察券番号、或不含姓名字符串的邮箱等“单独难以特定个人”的记录,第1报列出项目1约 103.0 万人等补充人数。职员侧:集团及支援医疗机构职员账号约 2 万件(姓名、ID、密码等);其中 459 人还涉及入职时提供的银行账户、年金相关、源泉徴収票、扶养控除申告书等。
トリビュー侧(截至其 11 月 19 日公告):预约のみ 12,641 人——氏名カナ、电话、年龄、希望施術、特别メニュー名、メモ;其中与诊所消息往来 3 人另含消息内容、生年月日、性别;已施术 6,804 人另含施術名・日与金額。运营方确认本次个人信息不与症例/口コミ(含照片)绑定;邮箱、住址、信用卡、密码、电子カルテ不在该侧范围。
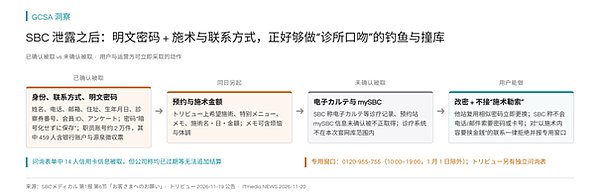
图 2:已确认被取字段如何支撑钓鱼与撞库,以及用户可立即采取的动作
四、影响与公司处置
SBC 已隔离服务器并持续遮断,强化访问限制与监视,决定委托外部网络安全专门机关做原因与影响范围调查,并表示将与警方协商后严正应对。トリビュー已作废被登录账号及该诊所全部密码并遮断攻击源,服务本身仍在提供。两家均称截至公告未确认因本次事件引起的不正利用等二次被害,将个别联系受影响客户;SBC 提醒流出信息可能被用来冒充集团发送可疑邮件、SMS、电话,或以施术内容要挟金銭。
密码明文保存意味着:攻击者拿到的不是哈希,而是可直接用于撞库的口令。第1报因此要求客户,若在其他服务复用相同或相似密码,立即改为不重复的新密码;并称在判定风险高时可能强制重置 mySBC 密码。
五、建议
湘南美容 / SBC 集团客户:1. 立即更换在其他网站复用过的相似密码;2. 只通过官方 App 或手动输入的官网查看通知,不要点击来历不明链接;3. 集团称不会以电话或邮件索要密码、信用卡号或金钱,也不会用邮件链接要求改密——此类请求一律视为诈骗;4. 收到“以施术内容要挟金銭”的联系,拒绝并打 0120-955-755(10:00–19:00,1 月 1 日除外)或经官网问询表反馈;トリビュー相关另走 https://tribeau.jp/r/security_incident_2611。
医疗机构与预约 SaaS 运营方:历史密码必须以单向哈希(加盐)存储并推动用户轮换;对外管理应用强制钓鱼抵抗型 MFA,并对异常异地/高频登录做实时封锁;把“官网营销库”与“诊疗核心系统”的网络与账号域彻底隔离,避免营销库失陷直接威胁电子カルテ。
参考来源
• SBCメディカル:不正アクセス被害による個人情報流出に関するお詫びとお知らせ(第1報)(2026-11-19):https://sbc-holdings.com/ja/news/605
• SBC Medical Group Holdings:Reports Cybersecurity Incidents in Japan(IR / 2026-11-18):https://ir.sbc-holdings.com/sbc-medical-group-reports-cybersecurity-incidents-in-japan/
• 株式会社トリビュー:管理アプリケーションへの不正アクセスによる個人情報流出のお詫びとお知らせ(2026-11-19):https://corp.tribeau.jp/1338/
• ITmedia NEWS:湘南美容クリニックのSBC、162万人分の個人情報流出 パスワードは「暗号化せず保存していた」(2026-11-20):https://www.itmedia.co.jp/news/article/2611/20/2000003355/
• BleepingComputer:Hackers steal data of 1.6 million SBC Medical Group customers(2026-11-19):https://www.bleepingcomputer.com/news/security/hackers-steal-data-of-16-million-sbc-medical-group-customers/
05. n0n 泄露 Chase / Visa / Mastercard 第三方营销数据
n0n 公开泄露 Chase / Visa / Mastercard 第三方营销数据:约 1.6 万 Reserve 客户与超 6,000 名 Visa 高端客户邮箱等遭曝光
每日安全洞察(事件分析)|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9)
2026 年 11 月 19 日,勒索团伙 n0n 在 48 小时倒数结束后,于暗网泄露站公开与 JPMorgan Chase、Visa、Mastercard 相关的客户营销数据。三家机构均向媒体确认:受影响的是为它们提供服务的第三方供应商,而非自身核心支付或银行系统;卡号等支付数据未在官方声明中被确认泄露。Cybernews 研究员核对公开样本后称:与 Chase Reserve 相关的客户邮箱约 16,000 个(部分含电话与账户 ID,另有约 124 个银行员工邮箱),与 Visa 亚太高端餐饮/忠诚项目相关的客户超过 6,000 名。
这不是“卡组织清算网络被攻破”,而是高端卡营销与忠诚运营链条上的供应商失陷。对持卡人而言,危险在于:攻击者手里已经有“谁是高净值客户、用过哪些餐饮与活动、怎么联系他们”的名录,足够写出带银行或卡组织口吻的定向钓鱼。
一、事件时间线
表 1:n0n 针对卡组织/银行供应商的勒索与泄露
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
2026-09 起 | n0n 进入安全社区视野;SOCRadar 于 9 月发现其暴露的操作员工作区 | SOCRadar 2026-10-28 |
11-16 | n0n 泄露站列出 Visa、Mastercard、JPMorgan Chase,并设 48 小时倒数;声称掌握高端卡营销互动与会员目录 | Cybernews;eCrime.ch 截图(经 Reuters 转述) |
11-16 前后 | Visa 对 Cybernews:事件与亚太区第三方服务商有关,Visa 自有系统未受影响,无支付数据(如卡号)受影响迹象 | Cybernews |
11-16 前后 | Mastercard:第三方导致特定福利项目中有限数量持卡人邮箱暴露,支付网络不受影响 | Reuters / 公司对媒体声明 |
11-19 | 倒数结束,n0n 公开数据;Cybernews 复核 Visa 样本 >6,000 名高端客户,Chase 样本约 16,000 封客户邮箱等 | Cybernews 11-19 |
11-19 | JPMorgan Chase:第三方供应商遭网络攻击,攻击者可能访问了供应商持有的部分营销数据(或含客户姓名与邮箱);将直接联系受影响客户并提供信用监控;与当周服务中断无关 | Cybernews / AP / Reuters |
二、公开了什么,没公开什么
JPMorgan Chase。发言人对 Cybernews 说,第三方服务商遭攻击,基于调查,攻击者访问了这些供应商持有的部分营销数据,可能包括部分客户姓名与邮箱。Cybernews 对泄露文件的描述是:约 16,000 个客户邮箱、部分电话与 Chase 账户 ID,以及约 124 个员工邮箱;文件约 502KB,无法判断是样本还是全部。记录与邀请制 Visa Reserve 卡相关——该卡面向通常需至少约 1,000 万美元管理资产的客户。n0n 上架时还声称掌握“数十万次营销活动互动、数万个不重复持卡人邮箱、会员目录(含会员类别与邮编)、带银行品牌的营销邮件主题与发件地址”。
Visa。发言人称事件与亚太区第三方服务商有关,Visa 系统未卷入、未受影响,无支付数据(如卡号)受影响迹象。Cybernews 看到的字段包括姓名、邮箱、电话、使用的即时通讯应用、预约细节(日期与地址);文件名如 campaign_directory.csv,活动名含 Visa LTE、Visa Elite Dining、Dining Reminder 等,地域指向韩国、印度、新加坡、马来西亚、菲律宾、澳大利亚、泰国、越南等。n0n 曾声称“逾 150 万次与忠诚项目相关的持卡人互动”,Cybernews 在已公开集合里核对到的是逾 6,000 名客户。
Mastercard。发言人称,第三方暴露了特定福利项目中一小部分持卡人的邮箱(非支付信息),事件已得到控制,支付网络与用卡不受影响。
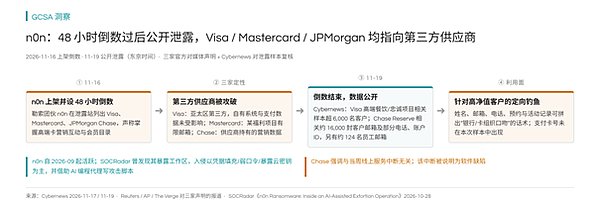
图 1:从 48 小时倒数到三家“第三方供应商”定性,再到 11 月 19 日公开泄露
三、n0n 是谁,这类供应商攻击通常怎么打
n0n(两个小写 n,中间是数字 0)是 2026 年 9 月起被追踪的数据窃取与破坏型勒索团伙,口号含 “n0n | no js | no mercy”,加密后缀 .n0n。SOCRadar 威胁研究单元在 9 月 25–26 日发现其位于瑞典 AS 的 Python 文件服务器暴露了操作员工作区(1,719 个文件),得以还原当月工作流:凭据填充 FortiGate SSL-VPN、弱 RDP/WinRM、暴露的 AWS 密钥、复用的托管面板会话是主要入口——工作区中未发现漏洞利用载荷或 CVE 引用;随后是浏览器会话与邮箱窃取、按目标配额外传、加密或直接删除备份,再在泄露站倒数并联系受害者客户与媒体施压。
同一工作区显示,操作员使用开源 AI 编程代理 opencode,配置约 154 个模型条目(含去除安全对齐的模型与自托管模型),用于编写和调试数百个攻击脚本,网关花费逾 7,216 美元。截至其 10 月中统计,泄露站列出数十至近百个受害者,累计赎金口径达数亿美元量级;近期还曾宣称 Expedia 等。本次三家机构的“第三方营销/福利供应商”定性,与 n0n 既往“打进供应商再拿品牌客户数据施压”的做法一致;具体是哪一家供应商、是否沿用 FortiGate/AWS 等入口,三家均未点名。
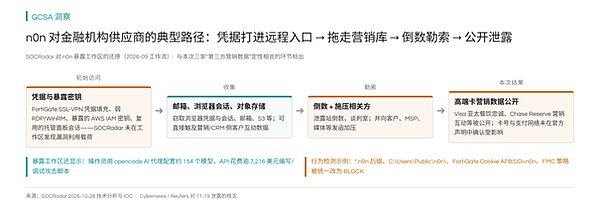
图 2:SOCRadar 还原的 n0n 凭据型入侵与勒索链路,以及与本次“营销数据泄露”相合的环节
四、影响与处置
三家均强调支付卡号与支付网络不在本次确认范围内;Chase 表示将在适当时直接联系受影响客户并提供含信用监控在内的支持,并明确与当周线上服务中断无关(该中断被说明为软件缺陷)。对 Reserve / Infinite 一类客户,泄露的价值在于“可识别的高净值身份 + 可验证的消费与活动上下文”,便于伪造银行安全中心、礼宾或餐厅确认电话。员工邮箱暴露则抬高针对柜面与客服的商务邮件欺诈与帮助台冒充风险。
五、建议
Chase Reserve / Visa 高端餐饮与忠诚项目客户:1. 对自称银行、卡组织或餐厅礼宾、要求“核实预约/账户”的来电与带链接短信保持怀疑,一律回到官方 App 或卡背面客服电话;2. 若收到机构的正式通知,按通知完成信用监控登记;3. 员工邮箱已在样本中的机构,应提高对帮助台重置与紧急转账类请求的二次核验。
银行与卡组织的营销/CRM/礼宾供应商:远程入口强制钓鱼抵抗型 MFA;弃用长期云密钥,改为短时角色;营销库与含支付数据的环境网络隔离;监测供应商侧异常批量导出与异地管理员登录。可对照 SOCRadar 公布的 n0n 行为特征(如 *.n0n 后缀、C:\Users\Public\n0n\、FortiGate 请求携带 Cookie APBSID=n0n、FMC 策略被统一改为 BLOCK 等)做狩猎。
参考来源
• Cybernews:Hacker leaks Visa cardholders' data after company confirms cyber incident(2026-11-19):https://cybernews.com/security/visa-card-data-breach/
• Cybernews:Hacker leaks details of JPMorgan's ultra-wealthy cardholders(2026-11-19):https://cybernews.com/security/jpmorgan-chase-data-leak-non-ransomware-gang/
• Cybernews:Visa confirms cyberattack as hackers claim JPMorgan was hit too(2026-11-17,11-19 更新):https://cybernews.com/security/visa-jpmorgan-data-breach/
• AP News:A cyberattack leaks thousands of Chase customer emails and some phone numbers(2026-11-19):https://apnews.com/article/chase-data-leak-cyberattack-8470d475450721b66858bdace47091c0
• Reuters:JPMorgan, Visa, Mastercard say third-party vendors targeted in cyberattack(2026-11-19):https://www.streetinsider.com/Reuters/JPMorgan%2C+Visa%2C+Mastercard+say+third-party+vendors+targeted+in+cyberattack/27373799.html
• SOCRadar:n0n Ransomware — Inside an AI-Assisted Extortion Operation(2026-10-28):https://socradar.io/blog/n0n-ransomware-ai-assisted-extortion/
第三部分:关键基础设施与 AI 安全漏洞
06. Apache Axis CVE-2026-90436:未认证远程代码执行
Apache Axis 1.x 反射漏洞 CVE-2026-90436 已被在野利用:开着 SOAP 接口的 Confluence、N-central 面临未认证远程代码执行
威胁情报|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9),仅有日期的事件按原文日期
2026 年 11 月 20 日,GCSA 安全 Agent 在日常巡检 CISA KEV 新收录条目时确认:Apache Axis 1.x 的不安全反射漏洞 CVE-2026-90436 已于美国时间 11 月 18 日被列入“已知被利用漏洞”目录,联邦机构修复期限只有 3 天(11 月 21 日)。Axis 1.x 是一个早已停止维护的 Java SOAP 框架,Apache 只在 11 月 7 日发出公告和一个补丁提交,不会再出新版本;真正把它暴露在公网上的,是把它打包在自己产品里的厂商——目前已确认的是开启了 “Remote API (XML-RPC & SOAP)” 的 Atlassian Confluence Data Center,以及开启了 “Legacy API” 的 N-able N-central。Rapid7 MDR 在 11 月 13 日处置了一起真实入侵:攻击者对 Confluence 的 SOAP 端点发出未认证请求,服务器只回了一个 HTTP 500,几秒后 Confluence 的 Java 进程就拉起了 bash 和 curl。即使你从未主动部署过 Axis,只要某个老产品里藏着它、并且对外开着 SOAP 接口,攻击者仍然可以不登录就在服务器上执行命令。
一、事件经过
漏洞由 OKIOK 的 José Apari-Pantigozo 发现。Apache Axis 维护者 Robert Lazarski 在 7 月 12 日(UTC)向官方仓库提交了修复,11 月 6 日(UTC)在邮件列表和 oss-security 公开,CVE 记录标注为 “UNSUPPORTED WHEN ASSIGNED”,影响 Axis 1.x 全部版本(至 1.4)。之后下游厂商逐个确认受影响,公开 PoC、真实攻击和 Metasploit 模块在一周内接连出现。
表 1:CVE-2026-90436 时间线
时间(东京时间 UTC+9) | 事件 | 来源/证据 |
2026-07-13 01:08 | Axis 维护者向 axis-axis1-java 提交修复 41f3b4e8(原文 2026-07-12 16:08 UTC) | GitHub 提交 41f3b4e8d04e |
2026-11-07 00:32 | Apache 在 java-user 邮件列表发布 CVE-2026-90436 公告,严重级别 critical;不再发布 Axis 1.x 新版本 | lists.apache.org 公告;oss-security 2026/11/06/12 |
2026-11-10 15:00 | Atlassian 发布公告:Confluence Data Center 1.x–9.x 在开启 Remote API (XML-RPC & SOAP) 时受影响,修复版本 9.2.28 | Atlassian 安全公告(原文 11-09 22:00 PST) |
2026-11-12(原文日期) | 针对 N-central、利用本漏洞的 PoC 公开,属于研究员对 N-central 的一系列零日披露之一 | Rapid7 ETR |
2026-11-13(原文日期) | Rapid7 MDR 在客户环境检测到对 Confluence Data Center 的利用;同日 N-able 报告 N-central Legacy API 遭在野利用并发布 IOC | Rapid7 ETR;N-able 安全更新 |
2026-11-16(原文日期) | N-able 发布 N-central 2026.4 HF3(2026.4.1.39),禁用暴露 Axis 攻击面的 Legacy API | Rapid7 ETR 更新 |
2026-11-17(原文日期) | Metasploit 发布针对开启 Remote API 的 Confluence Data Center 的未认证 RCE 模块 | Rapid7 ETR 更新 |
2026-11-18(美国时间) | CISA 将 CVE-2026-90436 列入 KEV,修复期限 2026-11-21,要求做取证排查(forensicTriage: Yes) | CISA KEV 目录、CISA 公告 |
二、为什么会有风险
一句话概括:Axis 在解析一个“错误回执”时,把报文里写的类名当成可信输入去加载并构造,而这一步发生在任何认证之前。下面三个机制叠在一起,才让它成为未认证 RCE。
报文里写什么类名,Axis 就加载什么类
SOAP 协议允许在 <Fault> 的 <detail> 里携带 Axis 专有的 <exceptionName> 元素,本意是让客户端还原服务端抛出的自定义异常类型。修复前的 SOAPFaultDetailsBuilder.setValue() 收到这个字符串后,直接调用 ClassUtils.forName(faultClassName),而该方法内部最终是 Class.forName(className, true, loader)——第二个参数 true 表示“加载并初始化”。也就是说,攻击者只要写出应用 classpath 上任何一个类的全名,这个类的 static 初始化代码就会被执行。加载完成后也没有检查它是不是 AxisFault 的子类,就交给了 SOAPFaultBuilder。
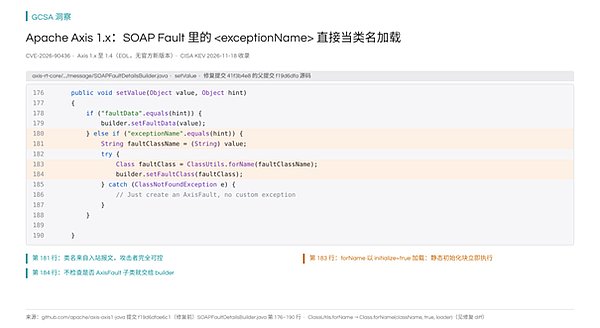
图 1:修复前 SOAPFaultDetailsBuilder.setValue():<exceptionName> 的值未经校验即以“初始化”方式加载(官方仓库源码)
先调用构造函数,后做类型检查
如果 <detail> 里同时带了一个字符串类型的 <data>,SOAPFaultBuilder.createFault() 会按这个参数的类型(String)去找目标类的单参构造函数,并用 newInstance(new Object[]{ faultData }) 把攻击者给的字符串传进去,然后才对结果做 (AxisFault) 强转。对一个不是 AxisFault 的类来说,强转一定失败,但构造函数已经跑完了;随后抛出的异常落进一个空的 catch,Axis 静默退回普通 AxisFault,日志里什么都看不到。这就是公告里“instantiates it through its String constructor before checking that it is an AxisFault”的含义。
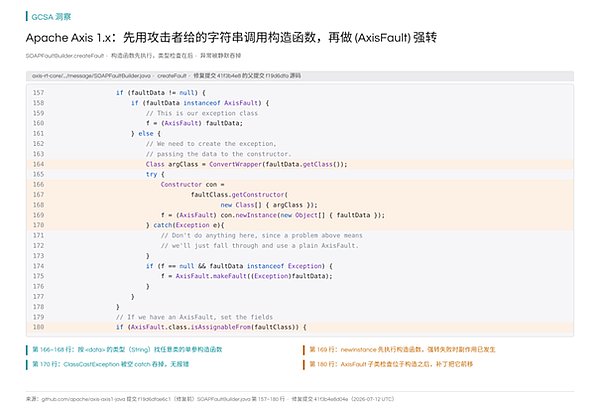
图 2:修复前 SOAPFaultBuilder.createFault():构造函数先执行,AxisFault 类型判断在第 180 行才出现(官方仓库源码)
从“能用任意字符串构造任意类”到“执行命令”,取决于 classpath 上有没有合适的类。修复提交的说明点名了一个例子:Spring 的 ClassPathXmlApplicationContext,它的单参构造函数接收一个 XML 配置地址并立即加载其中定义的 Bean——这也是 2023 年 ActiveMQ 漏洞 CVE-2023-46604 用过的同一个利用类。Apache 公告的原话是“With a suitable class on the application's classpath this leads to remote code execution”;Rapid7 观察到的真实入侵和随后发布的 Metasploit 模块说明,在开启 Remote API 的 Confluence 上,这个条件是满足的。
认证处理器拦不住,因为报文在分派前就被解析了
Apache 公告特别说明:Fault 内容是在引擎“解析目标服务”的阶段被反序列化的,早于每个服务自己的处理器链(handler chain)运行,所以在服务上配置的认证处理器不起作用。修复提交的说明也写道:这条路径之所以能在认证前触达,是因为引擎在服务分派时会强制解析请求体。对 Confluence 而言,攻击者打的是 /plugins/servlet/soap-axis1/confluenceservice-v2,不需要任何账号。服务器最后返回 HTTP 500 并不意味着攻击失败:错误是在恶意构造函数已经执行之后才产生的。
Axis 1.x 不会再有新版本
Axis 1.x 早已 EOL,Apache 明确表示不打算发布修复版本,只给出两种选择:迁移到其他 SOAP 引擎(如 Axis2/Java),或自行用打了 41f3b4e8 补丁的版本构建。补丁做了三件事:setValue() 改为以“不初始化”方式加载类名,并且只接受 AxisFault 子类;createFault() 在反射调用构造函数前先判断 AxisFault.class.isAssignableFrom(faultClass);ClassUtils.forName 新增并真正遵守 initialize 参数(原来的三参重载会忽略这个参数)。这意味着内嵌了 Axis 1.x 的产品,只能等厂商各自出版本或关闭相关接口。
三、可能造成什么后果
已发生(Rapid7 MDR 观察到的 Confluence 入侵):利用后,攻击者以 confluence 服务账户运行了数百条十六进制编码的命令和脚本,脚本取自临时的 Pinggy 和 Cloudflare Tunnel 域名;每条命令的输出都用带标签的分隔符包裹,并带顺序任务 ID,Rapid7 认为这说明使用了 AI 辅助的自动化工具。第一次执行后三分钟多,攻击者就用 Confluence 自己的数据库口令登录 MySQL,查询页面正文、应用链接,以及名称与凭据、令牌、VPN 配置、私钥相关的附件;随后扫描默认附件目录 /var/atlassian/application-data/confluence/attachments/v4/,解析 Office 文档找凭据,并用 Luhn 校验筛选银行卡号。
之后攻击者用 Confluence 保存的应用凭据查询内部 Atlassian Crowd API 获取用户和组,对域控制器运行 Impacket 的 GetNPUsers.py 尝试 AS-REP Roasting(未成功);约 4 小时后拿到一个服务账号凭据并开始查询生产云数据仓库;约 12 小时后以一个集成服务账户、用传统认证从 192.238.253[.]176 登录 Microsoft 365,该地址也出现在早先的 Pinggy 隧道主机名和利用请求里。
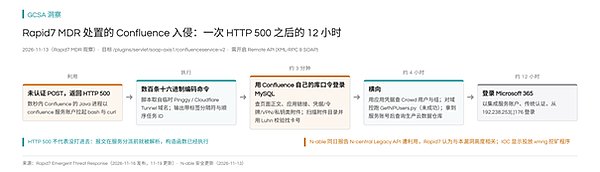
图 3:Rapid7 MDR 观察到的 Confluence 入侵链:从一次未认证 SOAP 请求到 Microsoft 365 登录
已发生(N-central):N-able 在 11 月 13 日公布的 IOC 只适用于未关闭 Legacy API 的客户,其中的入站 URL 包括 jup.sh、xmrig.tgz 和 ob/cronhit?...&persist=<method> 等,指向下载挖矿程序并做持久化。N-able 没有在该公告中写 CVE 编号,Rapid7 的判断是“与 CVE-2026-90436 高度相关”。
可能发生:Confluence 通常存放大量内部文档、运维手册和集成凭据,一台 Confluence 失陷意味着这些内容都可能被读走,并成为进入云、身份系统和办公套件的跳板;N-central 是 MSP 管理大量客户终端的平台,其失陷会波及下游客户。其他内嵌 Axis 1.x 并对外提供 SOAP 服务的 Java 应用同样处于风险中,只是目前没有更多厂商公开确认。
四、你现在应该做什么
1. 先确认你有没有暴露面。Confluence Data Center:管理员进入“General Configuration → Further Configuration”(或 <base_url>/admin/viewspacesconfig.action),看 “Remote API (XML-RPC & SOAP)” 是否勾选;然后访问 <base_url>/plugins/servlet/soap-axis1/confluenceservice-v2,返回 HTTP Status 403 - Forbidden 才说明接口已关闭。N-central 本地部署:确认 Legacy API 处于关闭状态。其他 Java 应用:在部署目录中搜索 axis.jar / axis-1.*.jar 或 org.apache.axis 包,并确认是否有对外的 SOAP 端点。
2. 立即升级或关闭接口。Confluence 升级到 9.2.28 或当前 10.x(10.0 起已移除该功能,Atlassian Cloud 不受影响);来不及升级就取消勾选 Remote API 并保存,无需重启即生效,但依赖该 API 的脚本、自动化和第三方插件可能停止工作。N-central 升级到 2026.4 HF3(2026.4.1.39)。自研或第三方 Java 应用:迁移到 Axis2 等仍在维护的引擎,或用包含提交 41f3b4e8 的版本重新构建。
3. 按失陷标准排查 11 月 7 日以来的日志。在 Web 访问日志里查找对 soap-axis1 路径的未认证 POST,尤其是返回 500 的请求;在终端遥测中查找 Confluence 或 N-central 的 Java 进程派生出的 bash、sh、curl、wget 子进程;在出站流量中查找 *.trycloudflare.com、*.free.pinggy.net、webhook.site 以及下文 IOC 中的地址。
4. 已有可疑迹象就当作整机失陷处理。隔离主机后再取证;轮换 Confluence 数据库口令、应用链接和 Crowd 集成凭据、服务器上保存的云和 Microsoft 365 服务账户凭据,以及 Confluence 页面和附件中出现过的密钥、VPN 配置和私钥;检查 Microsoft 365 中服务账户的传统认证登录记录,并考虑禁用传统认证。
5. 排查附件里的敏感数据。攻击者专门扫描了附件目录里的凭据和卡号。对存有支付卡号、口令表或私钥的页面和附件,按数据泄露流程评估和通报。
五、IOC
表 2:CVE-2026-90436 相关威胁指标(已去危化)
类型 | 指标 | 来源/说明 |
IP(Confluence) | 192.238.253[.]176 | Rapid7 ETR;亦用于 Microsoft 365 登录 |
IP(Confluence) | 5.133.47[.]243 | Rapid7 ETR |
IP(Confluence) | 163.182.68[.]109 | Rapid7 ETR |
IP(Confluence) | 104.13.106[.]166 | Rapid7 ETR |
域名(Confluence) | *.trycloudflare[.]com | Rapid7 ETR,临时隧道域名 |
域名(Confluence) | wpefh-192-238-253-176.free.pinggy[.]net | Rapid7 ETR |
域名(Confluence) | webhook[.]site | Rapid7 ETR |
URL(N-central) | hxxp://157.20.241[.]16:8080/jup.sh | N-able 2026-11-13 公告 |
URL(N-central) | hxxp://157.20.241[.]16:8080/xvgz | N-able 2026-11-13 公告 |
URL(N-central) | hxxp://157.20.241[.]16:8080/xmrig.tgz | N-able 2026-11-13 公告 |
URL(N-central) | hxxp://157.20.241[.]16:8080/ob/cronhit?h=jup_start_<rig>&persist=<method> | N-able 2026-11-13 公告 |
URL(N-central) | hxxp://157.20.241[.]16:8080/ob/fcheck | N-able 2026-11-13 公告 |
出站(N-central) | 157.20.241[.]16(端口 8080、19202–19418);139.99.69[.]109:10128;79.76.51[.]56:39100 | N-able 2026-11-13 公告 |
路径(Confluence) | /plugins/servlet/soap-axis1/confluenceservice-v2 | Atlassian 公告、Rapid7 ETR,攻击目标端点 |
以上 IOC 仅针对 Rapid7 与 N-able 公布的这几起事件。trycloudflare.com、pinggy.net、webhook.site 是合法公共服务,命中只能作为线索,需要结合进程和请求上下文判断;反过来,日志中没有这些地址也不代表没有被入侵。
六、补充说明
CVE-2026-90436 的 NVD 记录引用了 Apache 公告、修复提交、oss-security 邮件和 CISA KEV;CISA 给出的 CVSS 为 9.8,Atlassian 自评为 9.3(CVSS 4.0)。Atlassian 与 N-able 都强调,相关接口默认关闭:Confluence 从 3.0 起新安装默认不开启 Remote API,N-central 的 Legacy API 默认关闭。也就是说,被打的都是曾经为了集成、自动化而手动打开过这些老接口、之后一直没关的实例。CISA 在 KEV 条目中特别注明,这个漏洞可能影响使用该开源组件的其他产品。
七、后续使用建议
这次事件的教训不在 Axis 本身,而在“已经 EOL 的组件被打包进仍在运行的产品”:你的资产清单里看不到 Axis,但 Confluence、N-central 的安装目录里有。建议定期对生产环境的 Java 应用做软件成分盘点,把 EOL 组件单列跟踪;为集成临时打开的旧 API,在集成下线时同步关闭;对 Confluence、RMM 这类集中保存凭据的平台,限制管理和 API 接口只对内网或指定来源开放,并对其服务进程派生 shell 的行为设置告警。
参考来源
• Apache Axis 公告:CVE-2026-90436(java-user 邮件列表):https://lists.apache.org/thread/8slf0j9gz35z56t0glt5h0ncwlbn4bdz
• oss-security:CVE-2026-90436:https://www.openwall.com/lists/oss-security/2026/11/06/12
• Apache axis-axis1-java 修复提交 41f3b4e8:https://github.com/apache/axis-axis1-java/commit/41f3b4e8d04e310ca81f86b92630ab2c11d608bd
• NVD:CVE-2026-90436:https://nvd.nist.gov/vuln/detail/CVE-2026-90436
• CISA:CISA Adds Four Known Exploited Vulnerabilities to Catalog(2026-11-18):https://www.cisa.gov/news-events/alerts/2026/11/18/cisa-adds-four-known-exploited-vulnerabilities-catalog
• Atlassian:CVE-2026-90436 - Remote Code Execution in Confluence Data Center:https://confluence.atlassian.com/security/cve-2026-90436-remote-code-execution-in-confluence-data-center-1874560038.html
• Rapid7:Rapid7 Detected Exploitation of CVE-2026-90436 against Atlassian Confluence Data Center, N-able N-central also Exploited:https://www.rapid7.com/blog/post/etr-rapid7-detected-exploitation-of-cve-2026-90436-against-atlassian-confluence-data-center-n-able-n-central-also-exploited/
• N-able:New Security Update on N-central(2026-11-13):https://www.n-able.com/blog/new-security-update-on-n-central
07. LiteLLM CVE-2026-40217:AI 网关沙箱逃逸
LiteLLM 网关沙箱逃逸 CVE-2026-40217 被列入 KEV:LLMJacking 团伙盯上 AI 网关,自建 LiteLLM 的团队面临上游模型密钥被盗、账单被刷
威胁情报|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9),仅有日期的事件按原文日期
2026 年 11 月 20 日,GCSA 安全 Agent 在日常巡检 CISA KEV 新收录条目时确认:开源 LLM 网关 LiteLLM 的 CVE-2026-40217 已于美国时间 11 月 18 日被列入“已知被利用漏洞”目录。这个漏洞出在代理的 POST /guardrails/test_custom_code 接口:它把用户提交的 Python 代码放进一个自制“沙箱”里执行,而这个沙箱只用正则检查源码文本,X41 D-Sec 用改写字节码的办法完整绕了过去,在默认 Docker 镜像里拿到 uid=0(root)。真正让它进入 KEV 视野的,是 Google 威胁情报团队(GTIG)11 月 2 日的 LLMJacking 报告:一个团伙买来受害企业 LiteLLM 网关的普通虚拟密钥(Virtual Key),在网关上把它们提升成了 PROXY_ADMIN 管理员凭据。即使你的网关已经升级到修了沙箱的 1.83.10,只要还停在 1.84.0 之前,一把泄露的普通推理密钥仍然可能被提升成管理员——而管理员正是调用这个沙箱接口的前提。
一、事件经过
LiteLLM 是一个把 100 多家模型服务商统一成 OpenAI 兼容接口的开源代理,企业常用它集中保存 OpenAI、Anthropic、AWS Bedrock、Google Vertex AI、Azure OpenAI 等上游密钥,再给内部用户和应用分发各自的虚拟密钥。漏洞由 X41 D-Sec 的 Markus Vervier 在 2 月发现;按 X41 公布的时间线,厂商响应拖了近两个月,最终在 distros 邮件列表的最长禁运期到期后,于 4 月 8 日公开。
表 1:CVE-2026-40217 与相关事件时间线
时间(东京时间 UTC+9) | 事件 | 来源/证据 |
2026-02-13(原文日期) | X41 发现问题并完成 PoC;2 月 18 日 LiteLLM 确认收到 | X41-2026-001 时间线 |
2026-04-08(原文日期) | distros 禁运期到期,X41 公开公告,当时无补丁 | X41-2026-001 |
2026-04-10 23:16 | NVD 发布 CVE-2026-40217:“LiteLLM through 2026-04-08” | NVD(原文 14:16 UTC) |
2026-04-16 08:50 | PR #25818 合并:用 RestrictedPython 替换自制沙箱 | GitHub PR #25818(原文 04-15 23:50 UTC) |
2026-04-19 11:36 | litellm 1.83.10 发布到 PyPI | PyPI 发布记录(原文 02:36 UTC) |
2026-05-12 01:17 | GitHub 公告 GHSA-wxxx-gvqv-xp7p 发布:受影响 >= 1.81.8, < 1.83.10 | GitHub Advisory(原文 05-11 16:17 UTC) |
2026-05-13 09:58 | PR #27793 合并:修复 /key/regenerate 可改写密钥 user_id 的越权;15:36 回移到 1.84.0rc2 分支(PR #27819) | GitHub PR #27793 / #27819 |
2026-05-14 14:45 | litellm 1.84.0 发布到 PyPI,首个同时包含两处修复的正式版本 | PyPI 发布记录(原文 05:45 UTC) |
2026-11-02(原文日期) | GTIG/Mandiant 发布 LLMJacking 报告,记录攻击者在受害者 LiteLLM 网关上把普通虚拟密钥提升为 PROXY_ADMIN | Google Cloud 博客 |
2026-11-18(美国时间) | CISA 将 CVE-2026-40217 列入 KEV,修复期限 2026-12-02 | CISA KEV 目录、CISA 公告 |
二、为什么会有风险
一句话概括:这个“沙箱”从来不是隔离,只是一份字符串黑名单;而能触达它的管理员身份,在另一个缺陷面前也守不住。
黑名单只看源码,执行用的是原生 exec
修复前,test_custom_code_guardrail 先调用 validate_custom_code(),用 code_validator.py 里34 条正则匹配提交的源码字符串,禁止出现 import 、__import__(、getattr(、setattr(、__builtins__、__globals__、__code__、__class__、__mro__ 等字面量;检查通过后,把 LiteLLM 提供的原语(http_get、regex_match、allow/block 等)复制进一个字典、把 __builtins__ 设成空字典,然后直接 exec(compile(...))。这里有两个根本问题:第一,正则只能看到写在源码里的字面量,运行时拼出来的名字它看不见;第二,清空 __builtins__ 只限制了这段代码“直接”能调用的内置函数,却没有限制它通过注入进来的原语去“间接”拿到外部世界——http_get 是 LiteLLM 模块里定义的普通函数,它的 __globals__ 指向的是完整、未受限制的模块命名空间。
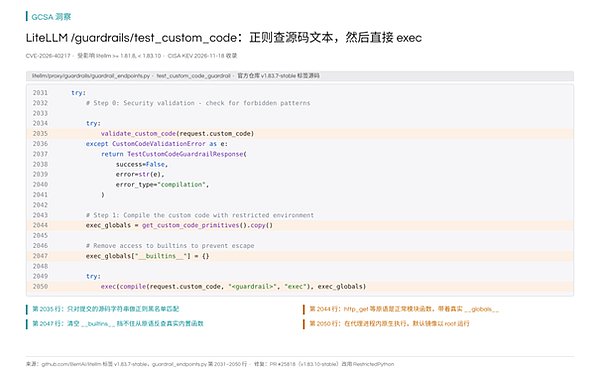
图 1:修复前的 /guardrails/test_custom_code 执行路径(LiteLLM 官方仓库 v1.83.7-stable 源码)
改写字节码的名称表,让黑名单永远看不到要访问的属性
X41 的 PoC 把这两个问题串成了 6 步:先用字符串拼接在运行时构造出 __globals__、__code__、__builtins__、__import__ 这些被禁止的名字;用 str.mro()[1] 拿到 object 基类,绕开 __class__/__mro__ 规则;定义一个生成器函数 g(fn),里面只写 yield fn.placeholder,再通过没被拦截的 gi_code 拿到它的代码对象,用 code.replace(co_names=("__globals__",)) 把字节码名称表里的 placeholder 换成 __globals__;用 object.__setattr__ 把改写后的代码对象装回 g(避开 setattr( 规则);调用 g(http_get),字节码实际读取的是 http_get.__globals__,从中取出真实的 __builtins__["__import__"];最后 __import__("os").popen("id")。整个过程源码里没有出现任何一个黑名单字符串,而属性名的替换发生在编译之后,正则无从检查——这就是 CISA 描述里 “bytecode rewriting” 的含义。
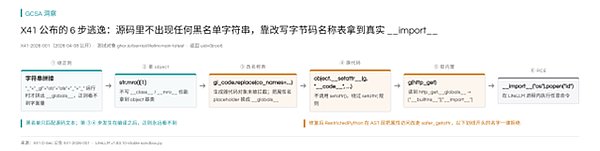
图 2:X41 公布的 6 步沙箱逃逸,以及修复后 RestrictedPython 如何堵住
修复(PR #25818)删除了 code_validator.py,改为 compile_restricted 编译用户代码:RestrictedPython 在 AST 层把每一次属性访问改写成经过 safer_getattr 的调用,以下划线开头的属性名一律拒绝,因此无论 gi_code、__setattr__、__globals__ 是写死的还是运行时拼出来的,都过不去;import、exec、eval 等构造在编译期就被拒绝。
默认镜像以 root 运行,进程里有全部上游密钥
X41 在官方镜像 ghcr.io/berriai/litellm:main-latest 上的 PoC 返回 uid=0(root)。代码执行发生在 LiteLLM 代理进程内部,这个进程本身持有主密钥(master key)、数据库连接和配置的全部上游模型服务商密钥。
管理员门槛被另一个越权缺陷削平
这个接口在代码里要求调用者角色为 PROXY_ADMIN,GitHub 公告也写明“默认配置下需要 proxy-admin 凭据”。问题在于,GTIG 观察到攻击者恰恰拿到了这个角色:LiteLLM 根据虚拟密钥上记录的 user_id 去用户表里查角色,/key/update 早就禁止非管理员修改这个字段,/key/regenerate 却没有同样的检查,于是持有普通密钥的人可以在重新生成密钥时把 user_id 指向一个管理员用户。PR #27793 的修复说明原文写道:非管理员把自己密钥的 user_id 重新绑定到一个 PROXY_ADMIN 用户行,就等于给自己提权;修复后新增的测试用例正是把 user_id 改为 default_user_id 并期望得到 403。这个越权缺陷没有单独的 CVE 或 GitHub 公告,首个包含修复的正式版本是 1.84.0。
需要注意编号上的混乱:GTIG 报告把“/key/regenerate 的 user_id 重绑”写成了 CVE-2026-40217,而该 CVE 在 NVD、GitHub 公告和 CISA KEV 中的描述都是 /guardrails/test_custom_code 的沙箱逃逸。两者是两个独立缺陷,但串起来正好构成从“泄露的普通推理密钥”到“网关 root 权限”的完整路径(分析推断:GTIG 没有说明受害网关的版本,也没有说明攻击者是否进一步调用了沙箱接口)。
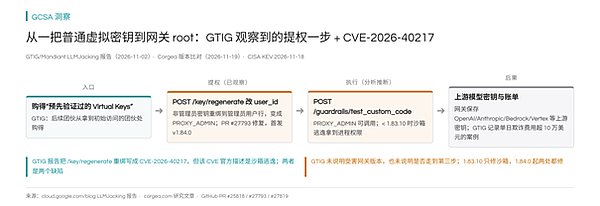
图 3:GTIG 观察到的提权一步与 CVE-2026-40217 串联后的攻击路径(第三步为分析推断)
三、可能造成什么后果
已发生(GTIG 报告):在一起调查中,一个后续团伙从拿到初始访问的团伙手里购买了“预先验证过的 Virtual Keys”,随后针对受害者的 LiteLLM 网关做应用逻辑利用,把普通虚拟密钥提升为 PROXY_ADMIN 管理员凭据,在环境中建立了持久控制。GTIG 在同一报告中记录,LLMJacking 入侵中单日欺诈费用超过 10 万美元,部分组织在访问被撤销前累计费用达到 100 万美元;被盗的模型额度会通过所谓 “LLM Mixer” 网关转卖给地下用户。
可能发生:拿到 PROXY_ADMIN 后,攻击者可以给自己签发任意额度、任意模型的新密钥,读取或替换上游服务商配置,把网关变成免费的模型中转站;如果网关版本低于 1.83.10,还可以通过沙箱接口在网关进程中执行任意命令,直接读取进程里的全部上游密钥、数据库口令和主密钥,并以此为跳板进入所在的容器、主机或云账号。把密钥“设为只能调用推理接口”并不能阻止这条路径,因为 /key/regenerate 正是普通密钥持有者本来就能调用的接口。
四、你现在应该做什么
1. 升级到 1.84.0 或更高版本。1.83.10 只修了沙箱逃逸,/key/regenerate 越权要到 1.84.0 才修;当前 PyPI 最新版本为 1.110.1。LiteLLM 公告正文写的是“Fixed in 1.83.11”,但其修补版本字段和 v1.83.10-stable 标签都已包含修复;使用容器时按镜像摘要(digest)核对,不要只看标签。
2. 暂时无法升级时,先在反向代理层封掉 `POST /guardrails/test_custom_code`。这是 LiteLLM 和 X41 都给出的缓解办法,例如在 nginx 中对该路径 deny all。同时把管理接口限制在内网或指定来源,不要让普通 API 使用者拿到主密钥。
3. 排查日志。在网关访问日志中查找 /guardrails/test_custom_code 的调用记录,尤其是来自非管理员常用来源的请求;查找 /key/regenerate 请求体中带 user_id 字段的记录;在数据库中核对虚拟密钥表里 user_id 被改成管理员用户(如 default_user_id)的记录,以及近期新签发的高额度密钥。
4. 一旦发现可疑调用,按网关失陷处理。轮换主密钥和全部虚拟密钥;到每个上游服务商后台轮换 LiteLLM 中配置的 API 密钥;更换数据库口令;如果网关运行在云上,检查其所用的服务账号或实例角色在同期的调用记录。
5. 核查上游账单和用量。按 GTIG 的建议,留意 max_tokens=1 之类的极小请求(攻击者用来静默验证密钥是否可用)、陌生模型或陌生区域的调用量突增,以及新建的 API 密钥和服务账号。
6. 不要以 root 运行。用 --user 以非特权用户运行容器,即使代码执行发生,也能减小影响范围。
五、IOC
表 2:LiteLLM / LLMJacking 相关威胁指标(已去危化)
类型 | 指标 | 来源/说明 |
接口(漏洞入口) | POST /guardrails/test_custom_code | GHSA-wxxx-gvqv-xp7p、X41-2026-001 |
接口(越权入口) | POST /key/regenerate(请求体含 user_id) | GitHub PR #27793;GTIG 报告描述 |
PoC 特征 | custom_code 中出现 gi_code、co_names、str.mro()、"_"+"_gl" 等拼接片段 | X41-2026-001 PoC 原文 |
域名(LLM Mixer) | jet-night[.]com | GTIG 报告网络指标表 |
域名(LLM Mixer) | newapi[.]pro | GTIG 报告网络指标表 |
以上指标仅针对 X41 公告、LiteLLM 修复和 GTIG 报告中公开的内容。GTIG 的完整 IOC 集合仅对 GTI 注册用户开放。
六、补充说明
GTIG 报告中记录的 LLMJacking 入口以泄露的云身份凭据为主(IAM 凭据、服务账号密钥、GitHub PAT、会话令牌),也有团伙直接从公开 GitHub 仓库收集企业泄露的 LLM API 密钥。攻击者自己也在外部服务器上架设 LiteLLM 网关来管理和路由被盗流量。也就是说,LiteLLM 在这类活动中既是被攻击的目标,也是攻击者手里的工具。
七、后续使用建议
AI 网关集中保存着整个组织的模型密钥,它的安全等级应当和密钥管理系统看齐,而不是当作普通的内部工具。建议把网关管理接口与推理接口分开暴露,只把推理接口开放给业务;给每把虚拟密钥设置模型范围、额度和到期时间;把网关纳入正常的漏洞和版本管理,关注上游的安全公告;对“自定义代码”“插件”“脚本”这类允许执行用户逻辑的功能保持警惕,能关就关,需要时放进真正隔离的运行环境里。
参考来源
• GitHub Advisory:GHSA-wxxx-gvqv-xp7p(CVE-2026-40217):https://github.com/advisories/GHSA-wxxx-gvqv-xp7p
• X41 D-Sec:Advisory X41-2026-001 Guardrail Sandbox Escape in LiteLLM:https://www.x41-dsec.de/lab/advisories/x41-2026-001-litellm/
• NVD:CVE-2026-40217:https://nvd.nist.gov/vuln/detail/CVE-2026-40217
• CISA:CISA Adds Four Known Exploited Vulnerabilities to Catalog(2026-11-18):https://www.cisa.gov/news-events/alerts/2026/11/18/cisa-adds-four-known-exploited-vulnerabilities-catalog
• Google Cloud(GTIG/Mandiant):The Rise of LLMJacking:https://cloud.google.com/blog/topics/threat-intelligence/llmjacking-monetizing-compromised-cloud-models
• LiteLLM PR #25818:replace custom_code sandbox with RestrictedPython:https://github.com/BerriAI/litellm/pull/25818
• LiteLLM PR #27793:close /key/regenerate ownership-rebind + premium-gate bypass:https://github.com/BerriAI/litellm/pull/27793
• LiteLLM 源码 v1.83.7-stable guardrail_endpoints.py:https://github.com/BerriAI/litellm/blob/v1.83.7-stable/litellm/proxy/guardrails/guardrail_endpoints.py
• Corgea:CVE-2026-40217 in CISA KEV(版本比对分析):https://corgea.com/research/cve-2026-40217-litellm-guardrail-sandbox-escape-key-regenerate-rebind-kev-november-2026
• PyPI:litellm 发布记录:https://pypi.org/project/litellm/#history
08. Synology DSM CVE-2024-10441:未认证 root 权限漏洞
Synology DSM 未认证 root 漏洞 CVE-2024-10441 被列入 KEV:登录框里的换行如何让公网 NAS 变成 root 反弹 shell
威胁情报|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9),仅有日期的事件按原文日期
2026 年 11 月 20 日,GCSA 安全 Agent 在日常巡检 CISA KEV 新收录条目时确认:Synology DiskStation Manager(DSM)的 CVE-2024-10441 已于美国时间 11 月 18 日被列入“已知被利用漏洞”目录,联邦机构修复期限只有 3 天(11 月 21 日)。这是一个 2024 年 Pwn2Own 上打出的漏洞:攻击者只需向 Web 登录接口提交一个精心构造的用户名,无需任何账号,就能以 root 在 NAS 上执行命令。补丁在 2024 年 11 月起陆续发布,但两年后仍有大量未升级的设备暴露在公网,香港政府计算机应急协调中心(GovCERT.HK)在 11 月 19 日的高威胁警报中明确写到“有报告显示该远程代码执行漏洞正在被在野利用”。
一、事件经过
漏洞由 DEVCORE 的 Pumpkin Chang、Orange Tsai,Rapid7 的 Ryan Emmons,以及 Team Smoking Barrels 在 2024 年 Pwn2Own 中发现并报告(ZDI-CAN-25403)。Synology 在 2024 年 11 月 5 日发布 Synology-SA-24:20(DSM)和 Synology-SA-24:23(BeeStation),当时未公布技术细节;细节在 2025 年 3 月随公告修订公开。Rapid7 研究员 Ryan Emmons 在 DEF CON 33 上以白皮书形式完整讲清了机制。
表 1:CVE-2024-10441 时间线
时间(东京时间 UTC+9) | 事件 | 来源/证据 |
2024-11-05 16:15 | Synology 发布 SA-24:20 / SA-24:23,状态 Resolved,技术细节未公布(原文 15:15 / 15:16 UTC+8) | Synology 安全公告 |
2024-11 至 2025-03 | 各版本 DSM / BeeStation OS 补丁陆续发布 | Synology 公告修订记录 |
2025-03-19(原文日期) | Synology 公告修订,公开漏洞细节描述 | Synology SA-24:20 修订记录 |
DEF CON 33(2025) | Ryan Emmons 白皮书《Disguise Delimit》完整公开机制与利用链 | Rapid7 白皮书 |
2026-10-25(原文日期) | 第三方公开了针对该漏洞的写作为与 PoC 仓库 | GitHub Ntn10/cve-2024-10441-synology-rce |
2026-11-18(美国时间) | CISA 将 CVE-2024-10441 列入 KEV,修复期限 2026-11-21,要求做取证排查 | CISA KEV 目录、CISA 公告 |
2026-11-19(原文日期) | GovCERT.HK 发布高威胁警报 A26-11-40,确认有在野利用报告 | GovCERT.hk 警报 |
二、为什么会有风险
一句话概括:登录接口把用户名原样写进一个 root 进程读取的环境文件,而它用“开始/结束标记”包多行内容时,没有对标记本身做转义——用户名里塞一个结束标记,就能多塞几个环境变量进去。
登录失败也会跑完插件流程
DSM / BeeStation 的 Web 登录会调用 /webapi/entry.cgi(BeeStation 上为 SYNO.BEE.API.Auth)。处理过程中,以 root 运行的 synoplugind 会在 /run/synoplugind/tmp/ 下写临时环境文件,再启动 /usr/syno/plugin/weblogin/synocgi-plugin-weblogin 两次:--pre 和 --post。第二次执行时,环境文件里会写入登录结果,包括 USER=<你填的用户名>、STATUS=fail、RESULT=-2 等。关键点是:即使用户名密码都错了,这条路径也会完整跑完,攻击者不需要猜对任何一个账号。
含换行的用户名被 START/END 包起来,但内容不转义
DSM 登录页面对提交内容做了客户端加密。Ryan Emmons 没有逆向这套加密,而是在密码输入页用浏览器 Vue 开发者工具直接改 dsmForm 里的 username 状态:Vue 把它存成 JSON 字符串,因此可以写入反斜杠转义的换行和制表符。后端解密后照收多行用户名。当值里含有换行时,synoplugind 会用一对标记把它包起来:
USER=PLUGIN_VALUE_START → 用户名内容(可含换行) → PLUGIN_VALUE_END
标记是固定字符串,却没有对用户名内容里出现的同名标记做转义。于是攻击者可以在用户名里自己写一个 PLUGIN_VALUE_END,把 USER 的值提前闭合,再写上自己的 KEY=PLUGIN_VALUE_START 和值,最后再开一个 PLUGIN_VALUE_END。实测结果是临时文件里多出了一个 NEWVAR=… 这样的独立环境变量,并被传给以 root 身份运行的插件进程。
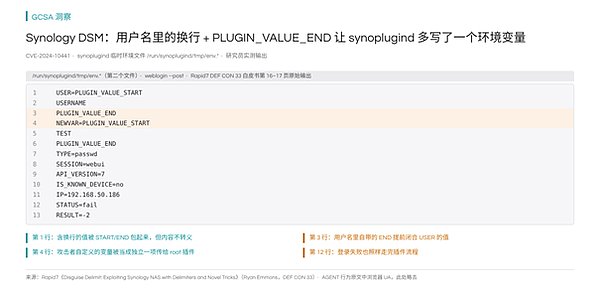
图 1:研究员实测:用户名中注入 PLUGIN_VALUE_END 后,临时环境文件多出了 NEWVAR(Rapid7 白皮书原始输出)
环境变量控制变成 root 写任意文件:动态链接器的调试输出
到这一步,攻击者还只是“能给一个 root 进程加几个环境变量”。把它变成代码执行,靠的是 Linux 动态链接器的两个调试开关:
• LD_DEBUG=libs:让链接器把库搜索过程写到调试日志里;
• LD_DEBUG_OUTPUT=/某路径:指定日志写到哪里;
• LD_PRELOAD=<一串内容>:指定要预加载的共享库路径。
链接器在日志里会原样打印 LD_PRELOAD 的值;如果这个值里含有换行,日志里就会出现完整的新行。而 Linux 上的 crond 会定期读取 /etc/cron.d/ 下的每一个文件(不管叫什么名字),跳过格式错误的行,执行格式合法的 crontab 行。于是攻击者把 LD_DEBUG_OUTPUT 指向 /etc/cron.d/hax,在 LD_PRELOAD 里用换行夹进一行用制表符分隔的 crontab(制表符不会被链接器当成库路径分隔符,而 cron 认它为字段分隔符)。一分钟后,crond 就会以 root 执行那一行命令。
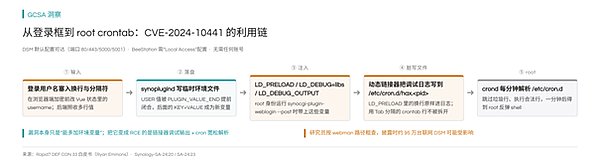
图 2:从登录框到 root crontab:分隔符注入与链接器脏写文件如何叠成未认证 RCE
漏洞本身的 CWE 分类是“输出编码/转义不当”(CWE-116)以及“参数分隔符未正确中和”(CWE-141);真正把“能加环境变量”抬成 RCE 的,是链接器调试输出与 cron 宽松解析这两段系统行为。
默认配置即可打,且公网暴露量大
白皮书写明:所有测试过的 DiskStation 在默认配置下都可利用(Web 服务监听 80、443、5000、5001 等端口);BeeStation 在非默认但常见的 “Local Access” 配置下可利用。研究员在披露时按 DSM Web 服务使用的 webman 路径做了粗查,返回约 95 万台可能受影响的联网设备。
三、可能造成什么后果
已发生:CISA 和 GovCERT.HK 均确认该漏洞正在被在野利用;CISA 在 KEV 条目中要求联邦机构对受影响资产做取证排查(forensicTriage: Yes),说明存在“补丁前已被入侵”的风险。
可能发生:攻击者拿到的是 root,可以读取 NAS 上存储的全部文件、备份和共享目录;窃取其中的凭据、证书和密钥;安装后门或勒索软件;把 NAS 改造成跳板,攻击同一网段的其他主机。对企业和个人用户而言,NAS 往往是照片、文档和备份的集中存放点,失陷意味着这些数据全部暴露。
四、你现在应该做什么
1. 立刻升级 DSM / BeeStation OS。按 Synology-SA-24:20 / SA-24:23:
• DSM 7.2.2 → 升级到 7.2.2-72806-1 或更高;
• DSM 7.2.1 → 升级到 7.2.1-69057-6 或更高;
• DSM 7.2 → 升级到 7.2-64570-4 或更高;
• DSM 7.1 → 升级到 7.1.1-42962-7 或更高;
• DSM 6.2 → 升级到 6.2.4-25556-8 或更高;
• BeeStation OS 1.0 / 1.1 → 升级到 1.1-65374 或更高。
官方公告未提供临时缓解措施(Mitigation: None),升级是唯一出路。
2. 收紧公网暴露。如果 NAS 不必对公网开放管理界面,关闭端口映射或把 Web 管理口限制在 VPN / 内网;对必须暴露的设备,放在防火墙后并启用双重认证。
3. 按失陷标准排查。检查 /etc/cron.d/ 下是否有异常文件(尤其是带随机后缀、内容含 find library= 或可疑 crontab 行的文件);检查 /var/log/synoplugin.log 中是否出现过含 PLUGIN_VALUE_END、LD_PRELOAD、LD_DEBUG 的 Args 记录;检查近期是否有未知的 root 进程、异常的出站连接或新增用户。
4. 已有可疑迹象就当作整机失陷处理。备份后重装或从可信镜像恢复;轮换 NAS 上所有账号口令、共享凭据、VPN 配置和存储在 NAS 上的密钥;评估共享目录和备份中的敏感数据是否需要按泄露处理。
五、IOC
表 2:CVE-2024-10441 排查线索(已去危化)
类型 | 指标 | 来源/说明 |
路径 | /run/synoplugind/tmp/env.* | 临时环境文件,正常登录也会创建并很快删除 |
路径 | /etc/cron.d/ 下异常文件(含 find library= 或非预期 crontab) | 白皮书利用链的落点 |
日志 | /var/log/synoplugin.log 中 Args 含 PLUGIN_VALUE_END / LD_PRELOAD / LD_DEBUG | 白皮书实测日志特征 |
接口 | POST /webapi/entry.cgi(登录相关 API) | DSM / BeeStation 登录入口 |
以上线索来自 Rapid7 白皮书对漏洞机制的描述,不是某个具体攻击活动的 C2 列表。CISA 与 GovCERT.HK 确认在野利用,但未在公开公告中列出具体攻击者 IP 或域名。
六、补充说明
同一公告还披露了另外两个相关 CVE:CVE-2024-50629(WebAPI 组件输出编码不当,可导致有限文件读取)和 CVE-2024-10445(更新功能证书校验不当,可导致相邻中间人写入有限文件)。本次 KEV 收录的是实现未认证 root RCE 的 CVE-2024-10441。补丁的方向是对插件值做 Base64 编码并校验畸形的键/值,从根源上消掉分隔符注入。
七、后续使用建议
NAS 往往被当成“家里的硬盘”或“机房角落的盒子”,版本管理和漏洞响应却远落后于服务器。这次漏洞的利用链说明:只要 Web 管理口对公网开放,一个登录框就够了。建议把 NAS 纳入和服务器一样的补丁周期;关闭不必要的公网管理口;对保留公网访问的设备启用双重认证和登录失败告警;定期检查 /etc/cron.d/ 和系统计划任务,把“NAS 上突然多出一个 crontab 文件”当作高优先级告警。
参考来源
• Synology-SA-24:20 DSM(PWN2OWN 2024):https://www.synology.com/en-global/security/advisory/Synology_SA_24_20
• Synology-SA-24:23 BeeStation(PWN2OWN 2024):https://www.synology.com/en-global/security/advisory/Synology_SA_24_23
• Rapid7 白皮书:Disguise Delimit: Exploiting Synology NAS with Delimiters and Novel Tricks(Ryan Emmons,DEF CON 33):https://www.rapid7.com/cdn/assets/bltad0709de42b54e82/689604359f008cdd02f69917/disguise-delimit-whitepaper.pdf
• NVD:CVE-2024-10441:https://nvd.nist.gov/vuln/detail/CVE-2024-10441
• CISA:CISA Adds Four Known Exploited Vulnerabilities to Catalog(2026-11-18):https://www.cisa.gov/news-events/alerts/2026/11/18/cisa-adds-four-known-exploited-vulnerabilities-catalog
• GovCERT.HK:High Threat Security Alert (A26-11-40) Multiple Vulnerabilities in Synology Products:https://www.govcert.gov.hk/en/alerts_detail.php?id=2195
第四部分:高级威胁与新型攻击技术
09. UAT-12643 利用 Solana 交易备注隐藏 C2 地址
UAT-12643 用 Solana 交易备注藏远控地址,瞄准加密钱包与剪贴板
每日安全洞察(威胁情报)|2026 年 11 月 20 日|文中时间均为东京时间(UTC+9)
2026 年 11 月 18 日 15:00(东京时间),Cisco Talos 发布威胁专题,披露其跟踪的集群 UAT-12643:工具集包括 Go 语言的 Overlord 远控木马、Python 窃密木马 Good Game,以及 C++ 多币种剪贴板劫持器。诱饵文件名指向加密货币持有者、游戏账号用户和 VoIP 软件用户。Overlord 把加密后的 C2 WebSocket 地址写进 Solana 链上 Memo 交易;攻击者换服务器只需再发一笔交易,封 IP、封域名都挡不住下一轮发现。Good Game 会扫 21 款加密钱包会话文件,并用英、法、西、葡语关键词在桌面和文档里搜助记词类文件。Talos 以低置信度评估该集群与朝鲜关联 APT 存在手法重叠。
一、事件经过
表 1:UAT-12643 公开披露与样本要点
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
11-18 15:00 | Cisco Talos 发布 UAT-12643 报告:Overlord + Good Game + 剪贴板劫持;Solana Memo 藏 C2;暴露服务器 41[.]216[.]188[.]11 | blog.talosintelligence.com |
同期 | Talos 发现攻击者 Flask 文件服务根目录对外暴露,拿到工具集与端口配置:8000 文件分发、5173 Overlord WebSocket、5656/5959 Python 窃密 TCP | Talos 报告 |
同期 | IOC 入库 Cisco-Talos/IOCs 2026/11:Overlord、Good Game、剪贴板劫持、LNK/HTA/dl.xml 等哈希,以及上述 IP | github.com/Cisco-Talos/IOCs |
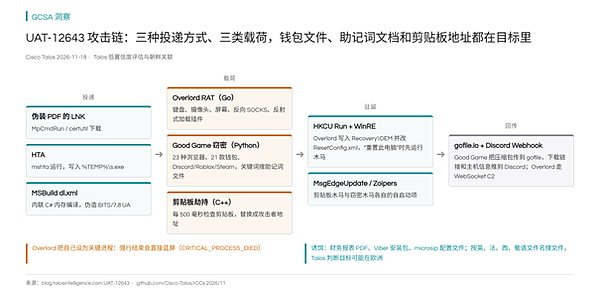
图 1:从三种投递到三类载荷、驻留与回传的完整攻击链
二、为什么会有风险
系统自带工具替攻击者下载木马
Talos 捕获的伪装 PDF 快捷方式,把下载动作交给 Windows 自带的 Defender 命令行 MpCmdRun.exe 或证书工具 certutil。前者带微软签名,应用白名单通常直接放行;下载落地后改名 RuntimeBroker.exe,混进系统进程列表。另一条路径用 certutil -urlcache,看起来像在更新证书缓存。两条命令都从攻击者 41[.]216[.]188[.]11:8000 取货。
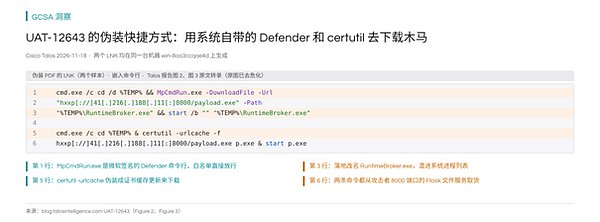
图 2:两个 LNK 嵌入的命令行:MpCmdRun 与 certutil 下载同一份 payload
另外两条初始访问路径是:HTA 经 mshta.exe 运行,用 MSXML2.ServerXMLHTTP 拉二进制,写入 %TEMP%\s.exe;以及名为 dl.xml 的 MSBuild 工程文件,内联 C# 在内存里编译下载器,User-Agent 伪造为 BITS/7.8,混进 Windows Update 类流量。Talos 未观察到这些文件如何投递到受害人机器。
C2 地址写在 Solana 上,封杀无效
Overlord 硬编码了 Solana Memo 程序地址,周期性查询攻击者控制钱包的交易历史。对每笔交易解析指令,只接受 data 字段长度恰好为 43 的 Memo——那是 Base58 编码的 WebSocket URL 经 AES-256 加密后的固定长度。解密后连上 C2。攻击者要换服务器,只需再发一笔带 Memo 的交易;已感染机器下一轮发现周期就会跟上。IP 和域名被封没用,链上记录也删不掉。
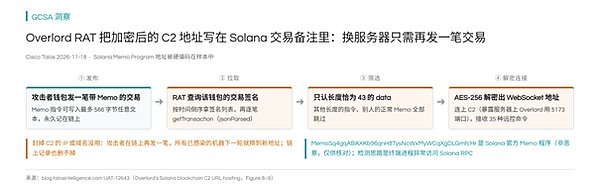
图 3:Solana Memo 作为 C2 发现通道:发交易 → 拉取 → 按长度筛选 → 解密连接
钱包文件、助记词文档、剪贴板地址三条线并行
Good Game(公开源码版本标注 1.1.2,本战役打包为自包含 exe)在假记事本界面背后跑窃密线程。它覆盖 23 种 Chromium/Firefox 系浏览器,并采集 Exodus、Electrum、Ledger Live、Trezor Suite、Atomic、Trust Wallet、Coinbase、Binance 等 21 款钱包的会话数据。文件扫描同时要求扩展名白名单与关键词白名单命中,关键词覆盖助记词、私钥、备份、vault、银行支付等英/法/西/葡语命名。剪贴板劫持器每 500 毫秒轮询剪贴板,按地址格式指纹识别币种后,用内嵌的 XOR 加密攻击者地址覆盖。
“重置此电脑”也清不掉 Overlord
Overlord 除了在 HKCU\…\Run 写自启动,还会把自身写入 %TARGETOSDRIVE%\Recovery\OEM\,并修改 ResetConfig.xml,把随机命名的批处理注册为 WinRE OEM 任务。用户触发“重置此电脑”时,恢复环境会先执行木马再恢复系统。它还把自己标为关键进程:强行结束会触发蓝屏 CRITICAL_PROCESS_DIED。
三、可能造成什么后果
已经发生的:Talos 捕获了完整工具集与样本哈希;暴露服务器上可见分发与 C2 端口配置。报告未给出已确认受害人数或资金损失金额。
感染后会发生的:键盘、摄像头、麦克风、桌面被实时监控;任意命令执行;反向 SOCKS 穿透内网;插件以反射式 DLL 注入方式在内存加载。Good Game 把截图、摄像头帧、浏览器密码、Discord/Roblox 会话、钱包文件和命中关键词的文档打成 ZIP,上传到 gofile[.]io,再把下载链接与主机指纹 POST 到 Discord Webhook。剪贴板被替换后,你复制的收款地址发出去就进了攻击者钱包。
四、你现在应该做什么
1. 不要打开来历不明的“PDF / 发票 / Viber 安装包 / microsip 配置”。尤其是实际扩展名为 .lnk、.hta,或让你“右键用 MSBuild 打开”的 xml。
2. 检查自启动与异常进程。看 HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run 是否出现 Zoipers、MsgEdgeUpdate 等陌生项;%APPDATA% 下是否有 MsgEdgeUpdate.exe;Startup 文件夹是否多出陌生可执行文件;是否存在伪装成 RuntimeBroker.exe 却不在 System32 的进程。
3. 查 WinRE 是否被改。若曾“重置此电脑”后仍异常,检查 C:\Recovery\OEM\ 是否有陌生文件,以及 ResetConfig.xml 是否被改过。确认感染后不要指望重置能清干净。
4. 按主机失陷处理加密资产。在从未感染的干净设备上新建钱包;把资产转出;轮换交易所、邮箱、Discord、GitHub 等全部凭据;检查并撤销可疑代币授权。助记词若曾以文件或截图形式存在本机,一律视为已泄露。
5. 网络侧拦截。阻断对 41[.]216[.]188[.]11 的访问;对终端进程异常访问 Solana JSON-RPC(getSignatures / getTransaction)做告警;监控对 upload[.]gofile[.]io 的上传与 Discord Webhook POST。
五、IOC
样本哈希(SHA-256,Cisco-Talos/IOCs):
• Overlord RAT:b7dfd524b305f476eebf5fc05c4689ed105df44e66353b0d21212a2192c9c26c
• Good Game Stealer:16622bb8df60403217ccf8e326e2e9e718e01c85d7b52fe5c5e1cf44d62d25c8;5a52d6773840fd5ab45d781d572d9fbd6a8dacb08dcda65036ce8b28548a5224
• Good Game Python 脚本:b0b636f5c7e40af94aacf9ebd9a696dac57debcd628127414248908562380d33
• 剪贴板劫持:f1e5174084bfded283b9dcf081615478e6941d12b652793197556beb72cc7588
• LNK 生成器:f7951b11be06d59a3e8fdd9bde4f19869978de8385c9107129c635b2cdba5082
• dl.xml:19ca4e0e8e7dd62d130afbfed49646f1566dce2633cf937b848d990da3e3e9a2
• document.lnk:1b268a08e83839f6e89acf0987657776398de2ba5a323b04b1dd3925ce3a5b45
• payload.hta:c8f9ce4b58acec3ce5640041cbc6d4802e30b2dded4a88766ee2de2cefde45f7
• payment-invoice.pdf.lnk:eb5730784e7d63e1fe38a0bc28be8f2210666662e9a660efcc3282f0489ef870
• Viber.lnk:68786345f67152eb0d52bb198b5904924cfbdbf50c078432e5329e5d02fc6659
基础设施:
• IP:41[.]216[.]188[.]11(Flask :8000 / Overlord WS :5173 / 窃密 TCP :5656、:5959)
• 外传:hxxps[:]//upload[.]gofile[.]io/uploadFile;Discord Webhook(具体 URL 见 Talos IOC 包)
落地与驻留路径:
• %TEMP%\RuntimeBroker.exe、%TEMP%\s.exe、%TEMP%\p.exe
• %APPDATA%\MsgEdgeUpdate.exe;Run 值名 MsgEdgeUpdate、Zoipers
• %TARGETOSDRIVE%\Recovery\OEM\ 下随机名可执行文件与批处理;ResetConfig.xml 被改
官方核对信息(非恶意,仅供比对):
• Solana Memo 程序:MemoSq4gqABAXKb96qnH8TysNcWxMyWCqXgDLGmfcHr
注:以上 IOC 仅针对 Talos 本次分析的样本。C2 可经 Solana 更换,不要只盯当前 IP。
六、补充说明
Talos 写明:与 Overlord、Solana Memo 手法的重叠,分别见于 2026 年 6 月对 UNK_DeadDrop 的报告,以及 2026 年 3 月 Lazarus 相关活动中首次披露的 Solana Memo 藏 C2(当时实现为 Node.js)。同时其他威胁方也在使用同类技术。因此“与朝鲜关联”是低置信度评估,不是已证实归属。
七、后续使用建议
加密相关操作尽量隔离在专用设备或虚拟机;助记词只手抄,不进电脑文件和相册;复制链上地址后先核对前后几位再粘贴;对“财务报表 PDF”“通讯软件安装包”保持默认怀疑,尤其是从即时通讯里点开的文件。
参考来源
• Cisco Talos:UAT-12643: Suspected North Korea-aligned actor blends blockchain resilience with targeted infostealing:https://blog.talosintelligence.com/uat-12643-suspected-north-korea-aligned-actor-blends-blockchain-resilience-with-targeted-infostealing/
• Cisco-Talos/IOCs:2026/11 UAT-12643:https://github.com/Cisco-Talos/IOCs/tree/main/2026/11
结语
本期九起安全事件表明,网络安全风险并不局限于某一种技术、平台或攻击方式。无论是智能合约、金融与医疗服务系统、企业软件、AI 基础设施,还是个人硬件钱包与终端设备,安全事件都可能发生在传统防护机制未能充分覆盖的权限、接口、组件及供应链环节。
尤其值得关注的是,部分攻击并不依赖全新的技术突破,而是利用既有系统中的权限配置缺陷、遗留功能、信任关系或管理疏漏完成攻击。与此同时,区块链、自动化工具与人工智能相关基础设施的广泛应用,也在不断改变网络攻击的实施方式和防御难度。
对企业与机构而言,安全治理需要进一步加强关键权限控制、第三方风险管理、软件组件生命周期管理、漏洞响应及持续威胁监测。对于数字资产用户,则应更加重视设备来源、钱包授权、私钥与助记词保护,以及针对特定人群的社交工程攻击。
GCSA 将持续关注全球重大网络安全事件、新型攻击技术及人工智能安全风险,通过安全研究、威胁情报与跨领域合作,推动数字世界的安全与信任。
版权与免责声明
本文及相关技术分析由GCSA全球网络安全联盟独家发布。如需转载请完整保留GCSA官方出处及原始链接,并不得对报告核心观点进行恶意篡改。
本文仅供网络安全研究、公众风险认知与信息参考,不构成投资、法律或金融建议。文中涉及的“可能泄露”“潜在风险”及攻击场景应与经证实的事实区分。除非另有明确说明,GCSA 未对本事件进行独立的系统入侵取证或攻击归因。
欢迎关注以下GCSA社交媒体,我们会第一时间更新最新的动态。
GCSA X (Twitter):
https://x.com/gcsa_com
GCSA Telegram:
https://t.me/GCSAofficial
GCSA 微信公众号:
https://mp.weixin.qq.com/s/ouyL9NwrDDjhMumvehdOmw
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 地缘风暴下怎么守住自己的财富?
Foresight News


 为何说「下一个稳定币时刻」是代币化股票?
金色精选
 黄仁勋事件后美对华算力管制走向何方?
金色精选
 阻止美联储加息的最快方式:美股“以死相逼”
华尔街见闻

 收入回流为何很难推高币价?净回流与价格仅弱相关
Foresight News
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部