 Android & iPhone
GCSA洞察: Chainflip 486万美元及123 BTC被盗, AI代理攻击MONAI零日漏洞

全球网络安全联盟
刚刚
导读
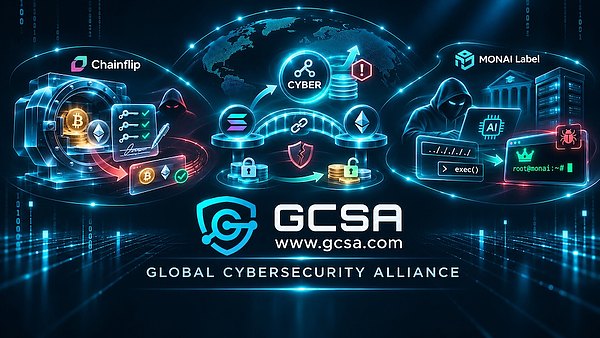
2026 年 11 月 21 日至 22 日,数字资产与人工智能应用安全领域接连发生三起值得关注的安全事件。GCSA 洞察聚焦 Chainflip 金库资产被盗、Cyber 跨链桥异常增发,以及 AI 代理自主发现并利用 MONAI Label 零日漏洞的攻击案例。
Chainflip 金库安全事件中,以太坊金库在一笔通过有效门限签名验证的 transferBatch 交易中被转走约 486 万美元资产,比特币侧另有 122.86 BTC 被转走。链上分析发现,异常交易使用的 nonce 明显偏离历史签名计数序列,说明该笔交易虽然满足合约的签名验证条件,却与验证者网络的正常出金模式存在显著差异。具体密钥暴露机制仍有待官方进一步披露。
Cyber 跨链桥安全事件中,Solana 端执行了一条声称来自 Cyber 链、但在源链上未找到对应发送记录的 LayerZero 消息,异常增发 521.3 万枚 CYBER。随后,这批代币通过正常跨链流程被销毁,并从以太坊侧锁仓合约中释放,涉及约 110 万美元资产。事件暴露了跨链消息验证与锁仓资产兑付机制之间的信任边界问题,但异常消息获得执行的具体原因尚未确定。
MONAI Label 零日漏洞攻击事件则展现了 AI 代理参与真实网络入侵的新趋势。Amazon Threat Intelligence 披露,攻击者借助自主渗透框架 Cairn 驱动多个 AI 代理,在约 11 分钟内发现并验证 MONAI Label 的路径穿越漏洞 CVE-2026-133968,随后在另一会话中通过写入 sitecustomize.py 并触发 Python 训练进程,最终取得一台高校服务器的 root 权限。相关修复代码虽已合入项目主干,但截至本期报告编写时,仍未发布包含修复的正式版本。
三起事件分别涉及门限签名授权、跨链消息验证及 AI 驱动的漏洞发现与利用。它们具有不同的攻击路径和技术成因,却共同提示:安全系统不仅需要验证操作是否符合既定规则,更需要确认授权来源、业务状态及信任边界是否可靠。
以下为三份完整技术分析报告。
【一】Chainflip 被盗约 486 万美元与 122.86 BTC:一笔带合法门限签名、nonce 却不在计数序列里的 transferBatch 清空以太坊金库
每日安全洞察(事件分析)|2026 年 11 月 22 日|文中时间均为东京时间(UTC+9)
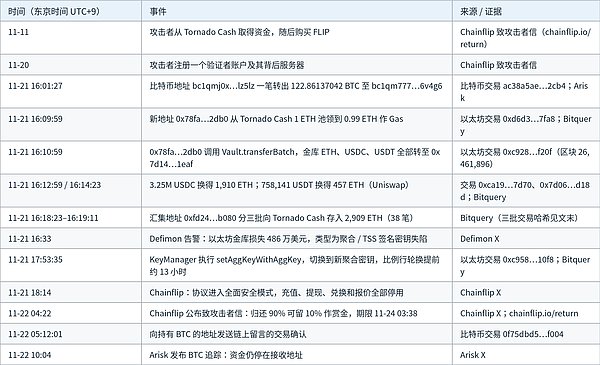
11 月 21 日下午,跨链兑换协议 Chainflip 在两条链上同时失守。16:01,比特币链上一笔交易转走 122.86137042 BTC;九分半钟后,以太坊上一个刚领到 Gas 一分钟的新地址调用 Chainflip 以太坊金库(Vault)的 transferBatch,把金库里全部的 520.22 ETH、3,249,631.41 USDC 和 758,141.33 USDT 一次性转走。按 Bitquery 以交易时刻 ETH 价格 1,635 美元、稳定币按面值的计算,以太坊这一笔合计约 486 万美元,Defimon、Arisk 给出的数字相同。这笔交易携带的 Schnorr 签名通过了金库合约对当前聚合公钥的验证——在合约看来,这就是一次由验证者网络正常授权的出金。
Chainflip 当晚进入全面安全模式,并在致攻击者的公开信中说,已追踪到攻击者 11 月 11 日从 Tornado Cash 取得资金、购买 FLIP、在 11 月 20 日注册一个验证者账户及其背后的服务器,且“已查明密钥暴露的机制并防止了此类攻击再次发生”。具体机制,官方尚未公布。
一、事件时间线
表 1:Chainflip 被盗时间线
二、Chainflip 金库怎么放款:一把多人共持的密钥,加一个只防重放的 nonce
Chainflip 不发行包装币,用户的 BTC、ETH 等原生资产存放在各条链上的金库里。据 Bitquery 对 Chainflip 文档的梳理,网络最多由 150 个验证者运行,他们用 FROST 门限签名方案共同持有一把聚合签名密钥,每人只握一份密钥分片,至少 100 人参与才能产出一个有效签名;验证者每三天生成一把新密钥并把金库移交过去。以太坊金库只认这把聚合密钥:任何出金请求都必须带上它的签名。
合约层面的检查全部集中在 KeyManager 合约(0xcd35…08be,Sourcify 完全匹配源码)。金库的每个出金函数都挂着 consumesKeyNonce 修饰器,它把调用参数的哈希交给 KeyManager 的 consumeKeyNonce;后者再把参数哈希、nonce、调用者地址、链 ID 和自身地址一起做 keccak256,得到被签名的消息,然后交给 _consumeKeyNonce 做两件事:用当前聚合公钥验证 Schnorr 签名;检查这个 nonce 以前没被用过,并把它标记为已用。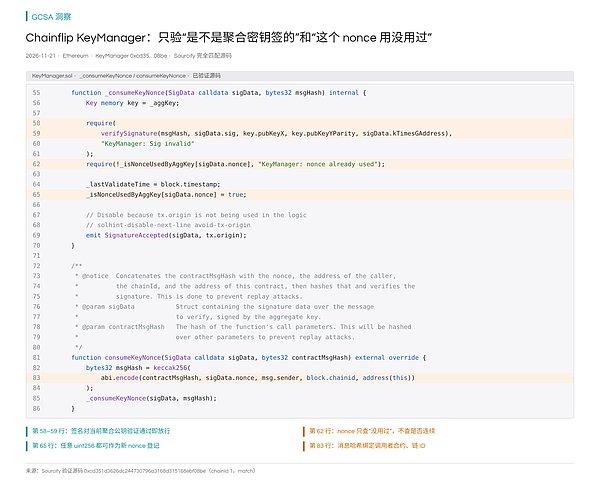
图 1:KeyManager 的全部授权逻辑:签名对当前聚合公钥有效、nonce 未用过,即放行(Sourcify 已验证源码)
这里的 nonce 存在一个 mapping(uint256 => bool) 里,合约只问“这个数用过没有”,不问“它是不是下一个数”。设计意图是防重放:同一个签名不能被提交两次。对验证者网络正常产生的签名而言,nonce 来自一个逐次加一的计数器;但合约本身接受任意一个从未出现过的 uint256。
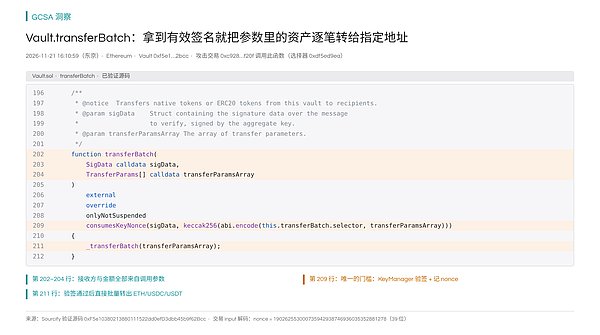
图 2:Vault.transferBatch:接收方与金额完全由调用参数决定,唯一门槛是 KeyManager 验签(Sourcify 已验证源码)
transferBatch 本身没有额度、白名单或时间锁:参数里写几笔、转给谁、转多少,验签通过后就逐笔执行。这意味着以太坊金库的安全完全等价于“没有人能在正常流程之外得到聚合密钥的签名”。
三、攻击者每一步做了什么
1. 比特币金库:16:01 一笔转走 122.86 BTC
据 Arisk 追踪,16:01:27 比特币地址 bc1qmj0x9pkyup07j09axvvr6aquqfsdw254nlz5lz 把 122.86137042 BTC 一笔转到 bc1qm777twlzmelyutungyfw65ykn2l5kn68e6v4g6。链上数据显示这笔交易只有这一个输入和一个输出,手续费 110 聪;接收地址此后没有任何花费,截至 11 月 22 日上午仍持有全部 BTC(外加 Chainflip 留言交易附带的 1,000 聪)。Chainflip 致攻击者信列出的被盗 BTC 数量与这笔输入精确一致。
2. 以太坊金库:一个一分钟大的地址,提交一个 39 位的 nonce
16:09:59,地址 0x78fa…2db0 从 Tornado Cash 的 1 ETH 池收到 0.99 ETH,这是它的第一笔资金。整一分钟后,它发出了自己唯一的一笔交易:调用金库 transferBatch(函数选择器 0xdf5ed9ea)。解码交易输入可见,参数里是三笔转账——原生 ETH 520.2243399 枚、USDC 3,249,631.410561 枚、USDT 758,141.332716 枚,接收方都是 0x7d14…1eaf;签名数据中的 nonce 为 190262553000735942938746936035352881278,是一个 39 位的十进制数。
Bitquery 读取了 KeyManager 自 2023 年以来记录的全部 299,677 次签名接受事件:所有 nonce 都落在同一条逐次递增的计数线上(约每 20 个号会跳过 1 个,Bitquery 自有节点数据显示同样的空缺),唯独这一笔偏离;漏洞发生前计数停在 314,568,之后的正常签名继续从 314,569 往下走。也就是说,签名本身对当前聚合公钥有效,但它不是验证者网络在正常出金流程里产出的那种签名。
转出的资产与金库前一刻的余额逐单位相等。随后 0x7d14 在 Uniswap 把 USDC、USDT 换成 2,367 ETH 并直接打给汇集地址 0xfd24…b080,自己再把金库给的 ETH 转过去,0xfd24 共收到约 2,910 ETH。16:18:23 至 16:19:11,0xfd24 分三批向 Tornado Cash 存入 2,909 ETH(29 笔 100 ETH、9 笔 1 ETH)。从领 Gas 到最后一笔存款不到 10 分钟,AMLBot 称整个洗币流程像是脚本化执行。
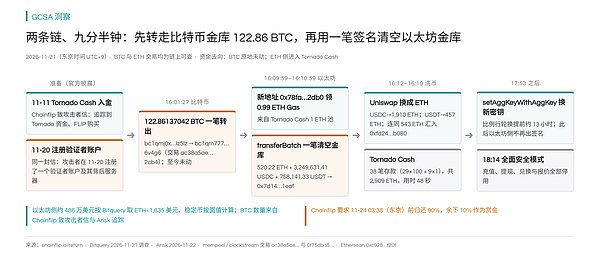 图 3:攻击全流程:BTC 一笔转出后原地未动;以太坊侧一笔签名清空金库,10 分钟内全部换成 ETH 并进入 Tornado Cash
四、为什么合约拦不住
从合约视角看,这笔出金满足了它要求的全部条件:签名对当前聚合公钥验证通过(Defimon、Arisk 均指出验签用的是当时生效的聚合公钥;Defimon 并指出聚合密钥约 2.4 天前刚按例轮换过);nonce 此前没出现过;金库未被暂停。transferBatch 不区分“这笔出金是否对应某个用户的兑换”,它只认签名。因此这不是一次合约逻辑漏洞,Defimon 也把它归类为“聚合 / TSS 签名密钥失陷,而非验签缺陷”。
问题的关键在于:谁、通过什么方式在正常流程之外得到了这把聚合密钥的有效签名。按 FROST 的设计,单个验证者手里只有一份分片,不足以单独签名;产出一个有效签名需要足够多的分片参与,或者完整私钥本身已经暴露。Bitquery 指出,单从链上看,“完整密钥泄露”“足够多验证者的分片被拿到”“验签存在缺陷”三种情况留下的痕迹完全相同。Chainflip 在致攻击者信中说已经查明“密钥暴露的机制”,并点名攻击者在作案前一天注册了验证者账户和服务器,但没有说明这个账户与密钥暴露之间的具体关系。
计数外的 nonce 本身是一个可在链上实时识别的异常信号:Chainflip 正常出金的 nonce 来自递增计数器,而合约接受任意未用过的值。这笔交易的 nonce 偏离了 299,676 次历史签名形成的序列,若有监控把“nonce 不在预期区间”作为告警或自动暂停条件,就能在交易上链后第一时间识别它不是正常流程的产物。(分析推断,非官方结论。)
五、损失与处置
以太坊金库损失约 486 万美元(520.22 ETH、3,249,631.41 USDC、758,141.33 USDT),数字来自 Bitquery 对交易转账与金库余额的逐单位核对,Defimon 与 Arisk 的数字一致;PeckShield 的告警给出约 400 万美元。比特币侧被转走 122.86137042 BTC,数量来自 Chainflip 致攻击者信与 Arisk 的链上追踪。据 Bitquery,Chainflip 在 Arbitrum 上的金库当天上午出金正常,最大一笔约 5 万美元。
处置方面:17:53,KeyManager 通过 setAggKeyWithAggKey 切换到新的聚合密钥,比原定的轮换时间早约 13 小时,此后以太坊侧再无签名;18:14 协议进入全面安全模式。Chainflip 已向执法机构报案,表示掌握攻击者所用验证者和服务器的识别信息,攻击者地址已被主要链上分析公司标记,并监控 Tornado Cash 池的每一笔提款。官方提出:若攻击者在 11 月 24 日 03:38(东京时间)前把 110.57523337 BTC 和 2,618.1 ETH 退回指定地址,可保留 10% 作为赏金并按白帽处理。
这是 Chainflip 今年秋天第二次损失资金。据 Bitquery,9 月 12 日攻击者利用 Chainflip 解析 Tron 转账备注的缺陷取走约 73.6 万美元 USDT,事后官方说明了缺陷并经治理投票赔付受影响用户。那次是单链代码缺陷;这一次合约按设计执行,问题出在签名权本身。
六、主要信息来源
• Chainflip 致攻击者信(含被盗数量、准备过程、归还条件):
https://chainflip.io/return
• Chainflip X:进入全面安全模式:
https://x.com/Chainflip/status/2124068986845532605
• Chainflip X:链上留言与赏金条件:
https://x.com/Chainflip/status/2124221824116703335
• Bitquery:Chainflip hack: one rogue signature emptied its Ethereum Vault:
https://bitquery.io/investigations/chainflip-hack
• Defimon 告警:https://x.com/DefimonAlerts/status/2124043470151004633
• Arisk:以太坊金库分析:https://x.com/Arisk_io/status/2124103844162646268
• Arisk:BTC 追踪:
https://x.com/Arisk_io/status/2124307906522955795
• PeckShieldAlert:
https://x.com/PeckShieldAlert/status/2124113770373120243
• 攻击交易(Etherscan):
https://etherscan.io/tx/0xc928950f79b4e4697af674310d1f3a08c2659adc4d60e719f3af90ab023ff20f
• 换钥交易(Etherscan):
https://etherscan.io/tx/0xc9585068e49afee59ac68b3972acc17c8be3a47aff42f0e4ea61a94a882610f8
• BTC 转出交易(mempool.space):
https://mempool.space/tx/ac38a5aea1ed81b84307a3709f502abd4c4d3af5502493f883c6d19624fd2cb4
• Chainflip 链上留言交易(mempool.space):
https://mempool.space/tx/0f75dbd50f247d4d29ffb5d19dae9907f0322f9ef504720b7e27d2453624f004
• KeyManager 验证源码(Sourcify):
https://repo.sourcify.dev/1/0xcd351d3626dc244730796a3168d315168ebf08be
• Vault 验证源码(Sourcify):
https://repo.sourcify.dev/1/0xF5e10380213880111522dd0efD3dbb45b9f62Bcc
Tornado Cash 三批存款交易:0xc0cda816…5ba4、0xf0997235…860e、0x5813fe3c…8838(Bitquery 列出)。
【二】Cyber 跨链桥被盗 521.3 万枚 CYBER(约 110 万美元):Solana 端凭一条源链从未发出的 LayerZero 消息增发,再经正常跨链提走以太坊锁仓
每日安全洞察(事件分析)|2026 年 11 月 22 日|文中时间均为东京时间(UTC+9)
11 月 22 日凌晨 01:13,Cyber(原 CyberConnect)的 CYBER 代币在 Solana 上被凭空铸造了 5,213,000 枚;不到两分钟后,同样数量的 CYBER 从以太坊上为 LayerZero 跨链锁仓的 CyberTokenAdapter 合约中被释放给一个新地址。据 The Block,这批代币按当时价格约值 110 万美元,随后一小时内大部分被卖成 ETH,575.29 ETH(约 96.8 万美元)转入一个新地址。Upbit、Bithumb 暂停了 CYBER 充提。Cyber 官方确认“在 Solana 上发现意外增发,随后 CYBER 被转出桥的以太坊锁仓”,提醒用户暂停使用 CYBER 桥、不要向交易所充值 CYBER。
我们复核了这三笔交易:触发 Solana 增发的是一条声称来自 Cyber 链的 LayerZero 入站消息,编号为 nonce 331;而在 Cyber 链上,这条通路的出站计数器至今只走到 329。也就是说,Solana 端接受并执行了一条在源链上找不到对应发送的消息。之后从 Solana 跨回以太坊的那一步,则是一笔有完整记录的正常跨链。
一、事件时间线
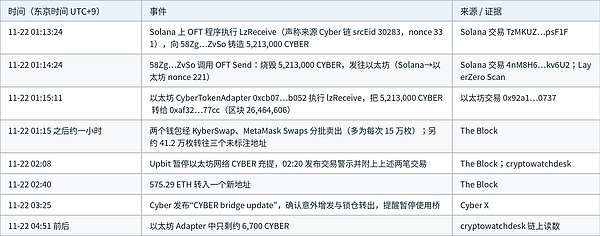
表 1:CYBER 跨链桥事件时间线
二、CYBER 的跨链结构:以太坊锁仓,其他链增发
CYBER 通过 LayerZero V2 的 OFT(Omnichain Fungible Token)标准跨链。以太坊是 CYBER 的原生链,那里部署的是 OFT Adapter(The Block 称之为 CyberTokenAdapter,地址 0xcb07…b052):用户从以太坊跨出时,代币被锁进 Adapter;从其他链跨回以太坊时,Adapter 把锁着的代币释放出来。Solana、Cyber 链等其他链上则是“可增发可销毁”的 OFT:收到跨入消息就铸造,跨出时就烧毁。
这种结构有一个硬约束:所有非原生链上的 CYBER 流通量之和,必须等于以太坊 Adapter 里锁着的数量。每一枚“桥上币”都对应锁仓里的一枚真币。只要有人能在某条非原生链上不经锁仓就铸出 CYBER,再把这批币按正常流程跨回以太坊,Adapter 就会用真实锁仓去兑付它们——损失落在锁仓上,最终由仍持有桥上 CYBER 的人承担。
在 LayerZero V2 中,一条跨链消息要被目标链执行,先要经过接收方 OApp 为该通路配置的验证层(DVN 等)验证并在目标链端点上提交(commit)其载荷哈希,然后才能由执行者调用 OApp 的 lz_receive;OApp 在处理消息时会调用端点的 clear,只有与已提交哈希一致的消息才能通过。因此,Solana 端能执行一条消息,说明这条消息已被 Solana 端的接收配置认可。(LayerZero V2 机制说明。)
三、链上复原:三笔交易各做了什么
1. 01:13:24,Solana:一条“来自 Cyber 链”的消息触发增发
Solana 交易 TzMKUZ…psF1F 的顶层指令调用 CYBER 的 OFT 程序(8SeN…we66)执行 LzReceive。按 LayerZero 的参数格式解码这条指令:来源链 srcEid 为 30283(LayerZero 官方部署元数据中对应 cyber-mainnet),发送方为 Cyber 链上的 0x9a9d5a29206dde4f70825032df32333de5f63921,nonce 为 331,GUID 为 0x34e0489997…0d6278;消息体给出的接收者是 58ZgoAHMgfFPuzLkA6avW5nCh8vHibt1qDfCSvpPZvSo,数额(6 位共享精度)为 5,213,000。执行过程中,OFT 程序先为接收者创建关联代币账户,随后调用 LayerZero 端点(76y7…jEn6)的 Clear,最后由 CYBER 铸币权限账户 GvsM…yzV(同时是 LayerZero Scan 中 Solana 侧 CYBER OApp 的地址)铸出 5,213,000 CYBER。
问题在于源头。我们在 Cyber 链上调用 LayerZero EndpointV2 的 outboundNonce,查询发送方 0x9a9d…3921 发往 Solana(eid 30168)、接收方为该 OFT Store 的通路,返回值为 329:这条通路有史以来只发出过 329 条消息,从未发出过 nonce 331。LayerZero Scan 按 GUID 和按这笔 Solana 交易查询,都返回“Message not found”。(查询时间:11 月 22 日上午,东京时间。)
2. 01:14:24,Solana:把凭空铸出的币正常跨回以太坊
一分钟后,58Zg…ZvSo 自己签名发起 OFT Send:烧毁刚到手的 5,213,000 CYBER,目标链以太坊,接收地址 0xaf32a9db0b0ac8eaa860a43a9d32a1c9277277cc,并支付了执行者和两个 DVN 的费用。LayerZero Scan 对这条消息(Solana→以太坊 nonce 221)有完整记录:来源交易、DVN 验证、目标交易一应俱全,状态 SUCCEEDED。
3. 01:15:11,以太坊:Adapter 用真实锁仓兑付
以太坊交易 0x92a1…0737 由执行者提交,经 EndpointV2(0x1a44…728c)把消息交给 CyberTokenAdapter,后者从锁仓向 0xaf32…77cc 转出 5,213,000 CYBER,并发出 OFTReceived 事件,事件中的来源链为 30168(Solana)。对 Adapter 来说,这是一条来自受信任对端、经过验证的合法消息,它无从知道 Solana 那边的 5,213,000 枚是怎么来的。
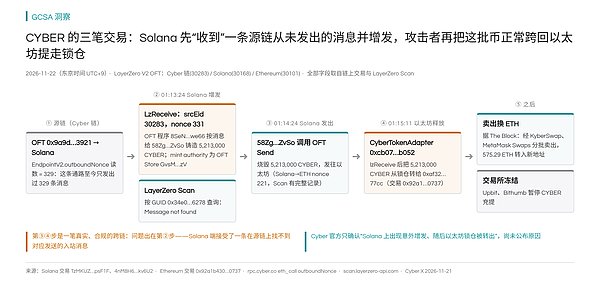
图 1:三笔交易的完整链路:第②步 Solana 执行了一条源链计数器上不存在的消息;第③④步是一笔有完整记录的正常跨链
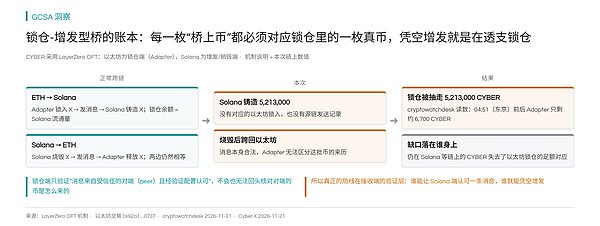
图 2:锁仓-增发型桥的账本约束:非原生链凭空增发的每一枚币,最终都从以太坊锁仓里兑付
四、为什么能成功,堵点在哪里
整个攻击只需要一件事成立:让 Solana 端的 CYBER OFT 认可一条它本不该认可的入站消息。一旦这一步成立,后面的烧毁、跨链、释放全部走的是协议的正常路径,以太坊 Adapter、LayerZero 执行者和 DVN 在第③④步上都按设计工作。Adapter 的检查只覆盖“消息来自配置好的对端,且已通过该通路的验证配置”,它不会、也无法回头核对对端链上的代币是否有锁仓支撑。
第②步为什么会被认可,Cyber 尚未公布。按 LayerZero V2 的设计,可能的方向包括:Cyber 链→Solana 这条通路在 Solana 接收端配置的验证者集合被操纵或私钥失陷、接收库或对端(peer)配置被改动、或其他能让端点提交伪造载荷哈希的途径。这些都需要核对 Solana 端 CYBER OApp 的接收配置与当时的验证提交记录才能确定。(分析推断,非官方结论。)
对使用锁仓-增发结构的项目而言,第②步之外还有两道可以止损的闸:在增发端为单笔或单位时间铸造设置上限,5,213,000 枚这样的单笔铸造(以 0.2 美元计约百万美元)在多数代币的日常跨链流量中都极不寻常;在锁仓端对大额释放设置延迟或额度,给监控留出反应时间。本次增发和释放之间只隔了 107 秒。(分析推断。)
五、损失与处置
被转出的数量为 5,213,000 CYBER,由以太坊交易 0x92a1…0737 的 Transfer 事件直接确认(5,213,000.000000001 枚)。按 The Block 依据当时价格的计算约值 110 万美元;攻击者卖出后转入新地址的 575.29 ETH 约值 96.8 万美元。CYBER 在抛售期间下跌约 8% 至 0.2024 美元。
Upbit、Bithumb 暂停了 CYBER 充提(Bithumb 维持交易,Upbit 发布交易警示);据 cryptowatchdesk,Kraken 状态页提示其 Optimism 网络上的 CYBER 充值可能延迟。Cyber 表示正在核查受影响的资产和跨链路由,请用户暂停使用 CYBER 桥、不要向交易所充值,并强调无需迁移代币、连接钱包或签署任何东西——以此为由要求操作的消息都应视为诈骗。
六、主要信息来源
• Cyber X:CYBER bridge update:
https://x.com/BuildOnCyber/status/2124207519581327394
• The Block:Cyber investigating suspected $1 million bridge exploit:
https://www.theblock.co/news/defi/2026-11-21-cyber-investigating-suspected-1-million-bridge-exploit-as-upbit-bithumb-freeze-transfers-444810
• cryptowatchdesk:Cyber bridge releases 5.21M CYBER after unexpected Solana mint:
https://cryptowatchdesk.com/news/security-alert-cyber-bridge-5-21-million-cyber-minted-solana-released-ethereum-lockbox-upbit-bithumb-suspend
• Solana 增发交易(Solscan):
https://solscan.io/tx/TzMKUZhibQNADjETHhe1QiNp4NPpgAkyHivrJu2CJuToK7gFZMB3nFe3UR9UjpMHGLdTKE8wig5C9M9BRBpsF1F
• Solana 烧毁并跨链交易(Solscan):
https://solscan.io/tx/4nM8H6qwiEsPEGx2GE53Rd7qK7PovFhJTg4HgEZ8GmKeoVix8Uibd8VdKgss5extMvDT2B1K65ZYDMSrVMBkv6U2
• 以太坊释放交易(Etherscan):
https://etherscan.io/tx/0x92a1b430c066cbfb636f67f5354b1720c47e6075523551d9f47bb03bcdc20737
• LayerZero Scan:Solana→以太坊消息(GUID 0x16107f…df2e):
https://layerzeroscan.com/tx/4nM8H6qwiEsPEGx2GE53Rd7qK7PovFhJTg4HgEZ8GmKeoVix8Uibd8VdKgss5extMvDT2B1K65ZYDMSrVMBkv6U2
• LayerZero 部署元数据(eid 30283 = cyber-mainnet):
https://metadata.layerzero-api.com/v1/metadata/deployments
【三】MONAI Label 0day CVE-2026-133968 遭在野利用:AI 代理 11 分钟找到路径穿越,借 sitecustomize.py 拿下高校服务器 root
每日安全洞察(事件分析)|2026 年 11 月 22 日|文中时间均为东京时间(UTC+9)
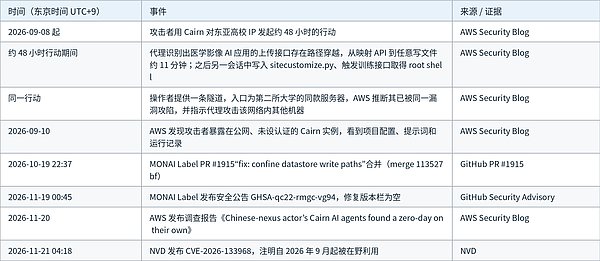
Amazon Threat Intelligence 11 月 20 日披露:一个被其以中等置信度判定为中国关联的攻击者,用开源自主渗透框架 Cairn 驱动多个 AI 代理攻击东亚(中国大陆以外)的高校,代理在一款开源医学影像 AI 应用中自行发现了一个此前无人知晓的路径穿越漏洞,并用它在一台大学服务器上拿到了 root 反弹 shell。这款应用是开源项目 Project MONAI 旗下的 MONAI Label,漏洞编号 CVE-2026-133968(CVSS 3.1 9.8),影响 0.8.5 及之前全部版本;NVD 记录写明它“自 2026 年 9 月起已被在野利用”。
修复代码 10 月 19 日已合入主干,但截至 11 月 22 日,PyPI 上 MONAI Label 的最新版本仍是 0.8.5(2024 年 11 月上传),尚无包含修复的正式版本。按默认配置部署、能从网络访问到的 MONAI Label 服务器,今天依然可以被未认证地写入任意文件。
一、事件时间线
表 1:MONAI Label 0day 在野利用时间线
二、MONAI Label 是什么,默认怎么跑
MONAI Label 是一个医学影像标注服务器:研究团队把 CT、MRI 等影像上传上去,医生在客户端(3D Slicer、OHIF 等)里标注,服务器用这些标注训练和更新分割模型。它以 Python(FastAPI)实现,对外暴露一组 REST 接口,其中 /datastore/image 用来上传影像,/datastore/label 用来保存标注,另有触发训练的接口。
据官方安全公告,认证默认关闭(MONAI_LABEL_AUTH_ENABLE=False),此时任何能访问到服务端口的客户端都能调用这些接口;即便开启认证,拥有 ANNOTATOR 角色也足以触发漏洞。
三、漏洞成因:image 参数一路拼进文件路径,没有任何边界检查
上传接口 PUT /datastore/image 接收一个可选的查询参数 image,用作影像 ID。在 0.8.5 的 add_image 中,只要调用方给了这个参数,代码就原样采用:image_id = image if image else …,随后连同上传的临时文件一起交给数据存储层。
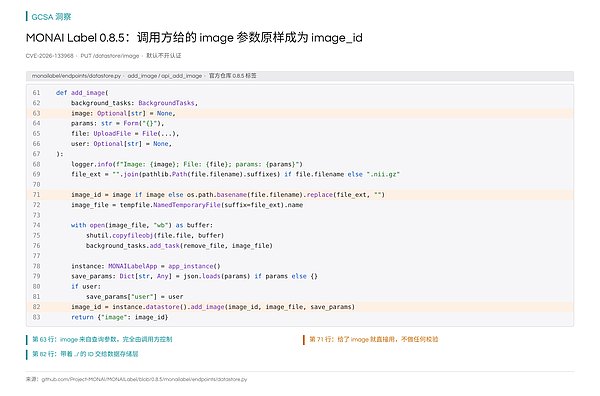
图 1:接口层:调用方提供的 image 参数不经校验即成为 image_id(MONAI Label 0.8.5 官方源码)
数据存储层 LocalDatastore.add_image 把 ID 加上扩展名得到文件名,os.path.join 到影像目录之后再取 realpath,然后用 shutil.copy 把上传内容复制过去。realpath 只是把 ../ 解析成最终的绝对路径,并不会判断这个路径是否还在影像目录之内。于是 image=../../../某处/文件名 就能让上传内容落到服务进程有写权限的任意位置。save_label(PUT /datastore/label)用影像 ID 和标注标签拼目标路径,存在同样的问题。
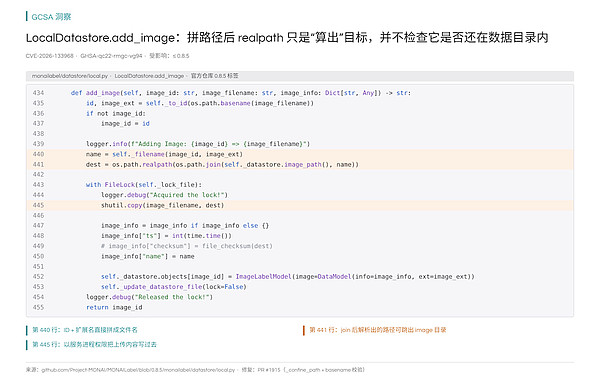
图 2:存储层:拼接并解析后的路径直接用于写文件,可跳出数据目录(MONAI Label 0.8.5 官方源码)
这个缺陷本身是“任意写文件”,权限上限就是服务进程的权限。能否升级为代码执行,取决于进程能写到哪些会被执行或加载的位置。
四、攻击者每一步:从写文件到 root shell
据 AWS 复原,操作者只给 Cairn 一组目标 IP 和一个目标——“obtain shell access”,具体手段由代理自行规划和调整。面对这台医学影像服务器,代理先识别出应用框架,枚举 API,找到带文件名参数的上传接口,测试路径穿越并确认成功,前后约 11 分钟就实现了任意写文件。
在之后的另一个会话里,代理把一个 Python 反弹 shell 载荷写进 sitecustomize.py。这是 Python 的标准机制:解释器启动时,site 模块会自动尝试导入名为 sitecustomize 的模块,只要它位于模块搜索路径上,里面的代码就会在任何业务代码之前执行。写文件本身不会立刻触发执行,所以代理接着调用了 MONAI Label 的训练接口——训练任务会拉起一个新的 Python 进程,新进程启动时导入了被篡改的 sitecustomize.py,反弹 shell 以 root 身份连回攻击者。
这条链能走通,依赖三个前提同时成立:服务端口对攻击者可达且接口无需认证或攻击者具备 ANNOTATOR 权限;服务进程对 Python 模块搜索路径上的某个目录有写权限;应用存在能由外部触发、会启动新 Python 进程的功能。在这台服务器上,进程以 root 运行,第二个前提几乎自动满足。
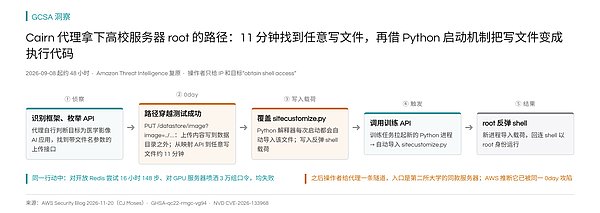
图 3:Cairn 代理的攻击链:路径穿越写入 sitecustomize.py,再通过训练接口拉起新 Python 进程执行载荷(AWS 报告复原)
同一行动里,代理对某所大学一台无需认证即可访问的 Redis 连续尝试 16 小时、148 步(主从复制加载模块、Lua 沙箱逃逸、写配置文件、内存破坏,以及对同机服务的 Log4Shell 注入),又借同机 Qdrant 的 SSRF 摸清内部 Docker 网络并喷洒 PostgreSQL、SSH 口令;对一台 GPU 服务器则从公开网页整理出约 80 个真实用户名,试了 3 万多组口令。这些都失败了,唯一成功的就是这个 0day。AWS 判定其为 0day 的依据是:发现时该项目没有任何对应的修复、issue、公告或漏洞库记录。
五、修复如何堵住,以及现在怎么办
PR #1915 做了两层修补。接口层:调用方给了 image 时只保留 os.path.basename,空值、.、.. 以及以点开头的 ID 一律返回 HTTP 400,../ 在这一步就失效了。存储层:新增 _confine_path,对目标路径取 realpath 后用 os.path.commonpath 判断它是否仍在允许的目录内,不在就抛出异常;add_image 和 save_label 都改为经过这一检查,save_label 还对标签目录本身做了同样的约束,防止用标注标签名绕出去。
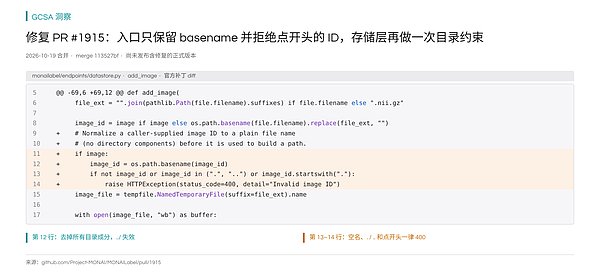
图 4:PR #1915 的接口层修复:只保留文件名部分并拒绝点开头的 ID(官方补丁 diff)
由于正式版本尚未发布,运营 MONAI Label 的团队需要自己动手:用防火墙和路由把服务限制在可信网络内;开启认证(MONAI_LABEL_AUTH_ENABLE=True),不给不可信用户 ANNOTATOR 角色;以非特权账户运行服务,把它的写权限限制在数据目录;若从源码构建,确认包含 10 月 19 日的修复提交后再视为已修补。曾经暴露在网络上的服务器,应检查 Python 环境中是否出现了意料之外的 sitecustomize.py、数据目录之外是否有异常写入、以及是否有非本人发起的训练任务。
AWS 公布的两个指标出现在 2026 年 9 月 8 日至 10 日的记录中:142[.]4[.]98[.]145、142[.]4[.]107[.]34。
六、主要信息来源
• AWS Security Blog:Chinese-nexus actor’s Cairn AI agents found a zero-day on their own:
https://aws.amazon.com/blogs/security/chinese-nexus-actors-cairn-ai-agents-found-a-zero-day-on-their-own/
• MONAI Label 安全公告 GHSA-qc22-rmgc-vg94:
https://github.com/Project-MONAI/MONAILabel/security/advisories/GHSA-qc22-rmgc-vg94
• 修复 PR #1915:
https://github.com/Project-MONAI/MONAILabel/pull/1915
• NVD:CVE-2026-133968:
https://nvd.nist.gov/vuln/detail/CVE-2026-133968
• MONAI Label 0.8.5 源码:endpoints/datastore.py:
https://github.com/Project-MONAI/MONAILabel/blob/0.8.5/monailabel/endpoints/datastore.py
• MONAI Label 0.8.5 源码:datastore/local.py:
https://github.com/Project-MONAI/MONAILabel/blob/0.8.5/monailabel/datastore/local.py
• PyPI:monailabel 发布记录:
https://pypi.org/project/monailabel/#history
• Python 文档:site 模块与 sitecustomize:
https://docs.python.org/3/library/site.html
• The Record:Amazon says Chinese hackers used Cairn AI tool:
https://therecord.media/amazon-research-cairn-ai-university-attacks-possible-zero-day
结语
本期三起事件分别揭示了不同安全体系中的信任边界问题。
Chainflip 事件表明,有效的密码学签名并不必然意味着授权行为符合正常业务流程;Cyber 跨链桥事件说明,当目标链接受异常来源消息时,后续完全正常的跨链操作仍可能造成真实资产损失;MONAI Label 事件则显示,AI 代理已经具备自主探索应用接口、发现未知漏洞并组织实际利用链的能力。
这些案例并不意味着相关密码学算法、跨链协议或 AI 技术本身必然存在系统性缺陷,而是提醒安全团队重新审视技术验证机制与实际安全目标之间的差距。
从验证签名到验证授权,从验证消息到验证资产状态,从修复已知漏洞到防范自主化漏洞利用,安全防护需要覆盖完整的信任链条,而不只是其中某一个技术环节。
GCSA 将持续关注相关事件的调查进展、根因披露及后续安全处置情况。
版权与免责声明
本文及相关技术分析由 GCSA 全球网络安全联盟独家发布。如需转载请完整保留 GCSA 官方出处及原始链接,并不得对报告核心观点进行恶意篡改。
本文仅供网络安全研究、公众风险认知与信息参考,不构成投资、法律或金融建议。文中涉及的“可能泄露”“潜在风险”及攻击场景应与经证实的事实区分。除非另有明确说明,GCSA 未对本事件进行独立的系统入侵取证或攻击归因。
欢迎关注以下 GCSA 社交媒体,我们会第一时间更新最新的动态。
GCSA X (Twitter):
GCSA Telegram:
GCSA 微信公众号:
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 地缘风暴下怎么守住自己的财富?
Foresight News


 为何说「下一个稳定币时刻」是代币化股票?
金色精选
 黄仁勋事件后美对华算力管制走向何方?
金色精选
 阻止美联储加息的最快方式:美股“以死相逼”
华尔街见闻

 收入回流为何很难推高币价?净回流与价格仅弱相关
Foresight News
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部