 Android & iPhone
GCSA 洞察: vCenter零日漏洞致域控数据库失窃、Wagyu XMR1被盗套现1351万USDC

全球网络安全联盟
刚刚
导读
一台域控制器可以在正常运行时失去它的数据库。在 Mandiant 与 Google 威胁情报团队披露的事件中,ARMORY CASTLE 在进入内网后,利用 VMware vCenter 零日漏洞取得虚拟化平台的管理权限,随后进入 ESXi 主机,从域控的虚拟磁盘中提取了 Active Directory 数据库。这起事件把企业的风险边界推到了域控之外:能够读取域控虚拟磁盘的管理权限,也能接触域控中的敏感数据。
数字资产市场上,权限失守的后果直接反映在订单簿上。攻击者从 Wagyu 的部署者账户转走 520 万枚 XMR1,在 Hyperliquid 卖出其中 369,623 枚,套现约 1,351 万 USDC。XMR1 从约 500 美元跌至约 1 美元。Fluidkey 则披露,第三方日志工具泄露了会话数据,未经授权的交易在用户打开 App 时被签名,再由官方中继提交到六条链。按链上追踪,至少 158 万美元流向攻击者关联地址。Fluidkey 表示,用户私钥始终留在设备上。
另外两份威胁情报揭示了容易被忽略的入口。Cisco Expressway 的一起实战入侵从两台公网设备延伸到同一集群的两个内网节点。Apache Roller 的漏洞已被纳入 CISA 已知遭利用漏洞目录(KEV)。在受影响版本中,系统会在检查后台开关之前就处理 XML-RPC 请求,因此仅在管理界面关闭该功能,仍无法阻断攻击。
以下为原始分析报告全文:
01. VMware vCenter 0day CVE-2026-123890 已被 ARMORY CASTLE 利用:未认证即可拿到 SRP 会话密钥冒充 administrator@vsphere.local,再用 Golden SAML 下沉到 ESXi
每日安全洞察(事件分析)|2026 年 11 月 21 日|文中时间均为东京时间(UTC+9)
Broadcom 于 11 月 19 日(美国时间)发布 VMSA-2026-0009,修复 VMware vCenter 目录服务(vmdird)中的认证绕过漏洞 CVE-2026-123890,CVSS 9.8,官方写明“无临时缓解措施”。同一天,发现并上报该漏洞的 Mandiant 与 Google 威胁情报小组(GTIG)公开了取证细节:被 GTIG 归为疑似中国关联间谍组织的 ARMORY CASTLE(原 UNC5221)早在 2026 年 9 月初就用自研工具 BONESAW 把它当作 0day 使用,拿到 vCenter 最高权限后伪造 SAML 令牌、开启 SSH、窃取主密钥,最后从 ESXi 上的虚拟磁盘里直接抽走域控的 NTDS 数据库。CISA 已于 11 月 20 日(美国时间)将其收录进 KEV,联邦机构修复截止日为 11 月 23 日。
这起事件值得单独拆开讲,原因有两个:一是漏洞落在 vCenter 的单点登录(SSO)认证链上,打穿它等于拿到整个虚拟化平台的钥匙;二是攻击者并不是从互联网直接打 vCenter,而是先用另一个 0day 进到内网,再横向找到 vCenter——这意味着“vCenter 不对外开放”并不能让它免于本次风险。
一、事件时间线
表 1:CVE-2026-123890 利用与披露时间线
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
2026-07-13 18:21 | BONESAW 的 Go 二进制内嵌构建时间戳 2026-07-13T09:21:24Z(Mandiant 提示该元数据可被修改) | Mandiant / GTIG 报告 |
2026-07-29(美国时间) | 另一个 vmdir 认证绕过漏洞 CVE-2026-59309(LDAP 389/636 端口)公开 | Mandiant / GTIG 报告 |
2026 年 9 月初 | ARMORY CASTLE 在一台已修补 CVE-2026-59309 的 vCenter 上执行 BONESAW,创建 SSO 管理员并导出 LMDB 数据库 | Mandiant 日志取证 |
2026-10-15(美国时间) | Mandiant / GTIG 披露该组织利用 BeyondTrust Remote Support 0day CVE-2026-102764(已在 BT26-05 修补) | Mandiant / GTIG 前一篇报告 |
2026-11-19(美国时间) | Broadcom 发布 VMSA-2026-0009 修复 CVE-2026-123890(Workarounds: None);Mandiant / GTIG 发布《ARMORY CASTLE Exploits vSphere》 | Broadcom 公告;Google Cloud Blog |
2026-11-21 02:48 | CISA KEV 数据源更新(2026-11-20T17:48Z),收录 CVE-2026-123890,要求 11-23 前处置并做取证分诊 | CISA KEV JSON / CISA 公告 |
二、漏洞是什么:SRP 会话密钥被未认证者拿到
vCenter 的单点登录由 VMware Directory Service(进程 vmdird)承担,它除了常见的 LDAP 389/636 端口,还在 TCP 2012 上提供一个 DCE/RPC 控制接口。vCenter 内部组件可以通过这个接口用 SRP-6a(Secure Remote Password)协议做口令认证。SRP 的设计目标是:客户端和服务端在不传输口令的前提下,各自算出同一个共享会话密钥 K,谁能算出 K,谁就被视为知道口令的合法一方。因此 SRP 的全部安全性都押在“K 只有知道口令的人才能算出来”这一点上。
按 Mandiant 报告与法国 CERT Santé 公告的描述,CVE-2026-123890 的成因是该 SRP 认证接口(Mandiant 称之为 rpc_srp_verifier 服务)在生成 UUIDv1 时间戳时可被预测,攻击者据此即可获得 SRP 会话密钥 K,而不需要知道任何口令。UUIDv1 本身由时间戳、时钟序列和节点标识拼成,设计目的是“唯一”而不是“保密”,一旦把它用在需要不可预测性的认证环节,攻击者就能根据时间推算出它的取值。拿到 K 之后,攻击者就能建立一个以 administrator@vsphere.local(vSphere SSO 内置最高权限账号)身份认证的会话。
认证通过后,攻击者可以调用 vmdird 的另一个 RPC 接口 vmdirdbcp。Mandiant 指出借助这个接口可以执行任意命令并获取文件,其中最关键的是 /storage/db/vmware-vmdir/data.mdb——vSphere SSO 的 LMDB 数据库,里面存着安全令牌服务(STS)用来签发 SAML 令牌的 RSA 私钥。Mandiant 公开的 BONESAW YARA 规则把这几样东西写在一起:数据库路径、SRP 2048 位素数 N 的开头,以及 vmdirdbcp 和 SRP 校验接口两个 DCE/RPC 接口的 UUID(图 1)。
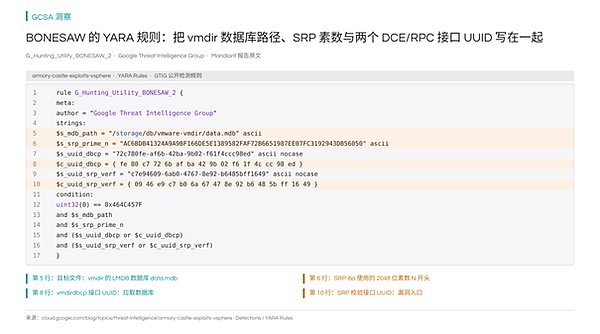
图 1:Mandiant 公开的 BONESAW 检测规则:同时包含 data.mdb 路径、SRP 素数和两个 vmdir RPC 接口 UUID,对应“先过 SRP、再拉数据库”两步
Mandiant 特别区分了它与 7 月公开的 CVE-2026-59309:两者都能在不知道口令的情况下得到共享会话密钥 K,但 59309 是通过 389/636 端口发送带畸形授权令牌的 LDAP 包,CVE-2026-123890 则是 2012 端口上的 DCE/RPC SRP 接口问题。这也解释了为什么一台已经修补 59309 的 vCenter 仍在 9 月被打穿。
三、攻击者每一步做了什么
1. 从 BeyondTrust 设备横移到无 EDR 的 Linux 设备
ARMORY CASTLE 的初始入口是 BeyondTrust Remote Support 的 0day CVE-2026-102764。站稳后,他们用 nmap 在内网专扫 VMware 相关端口,扫描命令里反复出现 443、2012、5480、9080:2012 正是 SSO 的 RPC 控制接口,5480 是 vCenter 设备管理界面(VAMI)。随后他们进入一台没有部署 EDR 的内部 Linux 设备,先放下 ActiveSer.jsp(SLIMSAVAGE,口令参数 pwd=123 的命令执行 webshell),约 4 小时后再放 u.jsp(CAGEMATCH,专门负责把上传文件落到 /tmp/)。提权手法是用 gdb 附加到进程上执行 chmod u+s /bin/env,让任何用户都能借 /bin/env 以 root 身份运行命令。
2. 用 BONESAW 打 vCenter 0day,导出 SSO 数据库
攻击者从 BeyondTrust 设备上用 curl 拉下 RAR 工具与加密压缩包 123.rar,解出 /tmp/123,即 BONESAW。这是一个 Go 编写的利用工具,内部名 vcenter-db-teamcheck-go,核心子命令 csa 一步完成:经 2012 端口利用 CVE-2026-123890 拿到管理员会话 → 通过 vmdirdbcp 流式导出 data.mdb → 从中解析出租户 STS 签名私钥与证书链(落地为 *-tenantcredential-N.key.pem 等文件)→ 通过 vmdir 创建后门机器账号 → 伪造管理员 SAML 2.0 断言 → 经 vSphere SOAP API 在 vCenter 根目录上授予“全局管理员”权限。Mandiant 确认 BONESAW 对 vCenter 7.x 与 8.x 都有效。
3. Golden SAML:拿签名私钥直接签发管理员令牌
拿到 STS 签名私钥后,攻击者部署 /tmp/sss(SAWSNAKE),它是公开工具 vcenter_saml_login.py 的 Go 移植版:从 data.mdb 提取 IdP 签名私钥与受信证书,自行签发 Administrator 的 SAML 断言,向 /ui/saml/websso/sso 换取管理员会话 cookie。这类“Golden SAML”攻击的危险在于,令牌由真实的签名私钥签发,vCenter 无从分辨真伪,MFA 也不会被触发;而且只要签名证书不轮换,即使漏洞已修补,攻击者手里的私钥依然能继续签发令牌。
4. 开 SSH、偷主密钥,再下沉到 ESXi
攻击者用新建的本地管理员 sps-<已脱敏>@vsphere.local 登录,通过 VAMI API 发送 PUT /rest/appliance/access/ssh 打开 SSH,登录后读取 vCenter 内部主对称密钥文件与 PostgreSQL 口令文件,得手后立即再用 VAMI API 关掉 SSH。接着他们以 vpxuser 登录 ESXi Host Client,并以 root 身份 SSH 到 ESXi,向 root 的 authorized_keys 写入公钥,在某个 VMFS 卷上建隐藏目录 .a,上传 vmfs-pydist.tar.gz,用其中的 vmfs_browser.py 绕过客户机操作系统,直接从 -flat.vmdk 虚拟磁盘里抽取 Windows/NTDS、SYSTEM、SECURITY 注册表配置单元与 DNS 目录,打包成 o.tar.gz 回传。抽走 NTDS 与 SYSTEM,意味着这台客户机所在 Active Directory 域的全部账号哈希都可被离线破解或直接用于票据伪造。
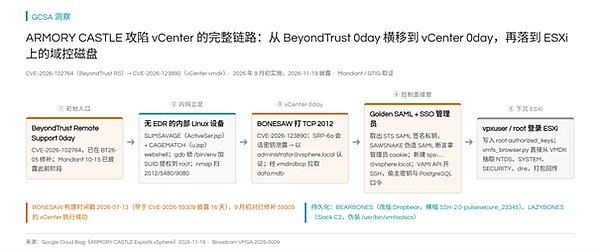
图 2:ARMORY CASTLE 从 BeyondTrust 0day 横移到 vCenter 0day,再经 Golden SAML 与 ESXi 访问抽取域控数据的完整链路
5. 持久化与隐蔽通道
Linux 设备上还部署了 /tmp/dbr(BEARBONES),一个改过的 Dropbear SSH 服务端:口令认证时,只要客户端口令前 14 字节的 SHA-256 等于内置哈希就直接放行,同时记录明文口令;横幅被改为 SSH-2.0-pulsesecure_23345,Mandiant 据此在互联网上发现了一批暴露该横幅的被控防火墙和路由器,判断是攻击者的混淆网络。另一台设备上部署了 LAZYBONES(/usr/bin/vmtoolscs,systemd 每 50 分钟重启),通过 Slack 频道收发经 AES-256-CTR 加密、Base64 编码的指令,支持 cmd、upload、download、sleep 四个命令,这一后门此前也出现在该组织 2025 年利用 CVE-2025-22457 的行动中。
四、为什么能成功
第一,前提条件很低:只要能从网络上连到 vCenter 的 TCP 2012,无需任何账号。vCenter 通常不直接暴露在公网,但 ARMORY CASTLE 的做法表明,只要内网有一台边界设备或无人监控的 Linux 设备失陷,2012 端口就在攻击者射程内。第二,vCenter 默认的 VAMI 主机防火墙粒度太粗:Mandiant 指出它只能按来源 IP 整体放行,不能按端口细分,也不管出站流量、不记录被拒连接,而且它本身由 5480 上的 VAMI 管理——攻击者拿到 VAMI 权限就能直接关掉它。第三,SSO 签名私钥与 vCenter 主密钥都保存在设备本地,一次数据库导出就能把“认证绕过”升级为“可长期复用的身份伪造能力”。
五、影响范围与修复
按 Broadcom 响应矩阵,受影响与修复版本为:vCenter 9.1.x 升级到 9.1.1.0200,9.0.x 升级到 9.0.2.0200,8.0 升级到 8.0 U3m,VMware Cloud Foundation 5.x 升级到 5.2.5,Telco Cloud Platform 与 Telco Cloud Infrastructure 按 KB463116 处理;vCenter 7.0 已于 2025 年 10 月结束一般支持,没有公开补丁,持有扩展支持合同的客户需联系 Broadcom。同一公告还修复了 SDDC Manager 的 SQL 注入、命令注入、本地提权(CVE-2026-123891/123892/123893)以及 VMware Tools for Windows 的问题(CVE-2026-123894)。
补丁堵住的是 2012 端口上的未认证会话密钥泄露,但已经被导出的 data.mdb、STS 签名私钥、vCenter 主密钥和 PostgreSQL 口令都不会因为升级而失效。对于 2026 年 9 月以来 2012 端口可被非管理网段访问的环境,应按“控制面可能已失陷”处理:轮换 STS 签名证书与 SSO 管理员凭据,更换 vCenter 主密钥相关凭据、PostgreSQL 口令与 ESXi root 口令,核查 SSO 中是否出现非预期管理员或机器账号;如 ESXi 上运行着域控,按 NTDS 已泄露处置域内凭据。
Mandiant 给出的加固思路是绕开 VAMI 图形防火墙,直接在 VCSA 的 Photon Linux 内核层用 iptables 实施默认拒绝:2012、443、5480、22 只允许指定管理跳板访问,并加出站拦截,阻断 Slack C2 与 SCP 回传;同时把被拒连接和 shell 命令转发到 SIEM。排查时可回溯以下公开指标:文件 ActiveSer.jsp、u.jsp、/tmp/123、/tmp/sss、/tmp/dbr、/usr/bin/vmtoolscs;VAMI 访问日志中的 PUT /rest/appliance/access/ssh;SSH 横幅 SSH-2.0-pulsesecure_23345;Mandiant 列出的 11 个混淆网络 IP:103[.]147[.]251[.]5、103[.]190[.]38[.]3、118[.]174[.]128[.]34、118[.]174[.]128[.]36、118[.]174[.]128[.]38、176[.]9[.]89[.]66、185[.]71[.]15[.]109、220[.]121[.]128[.]41、222[.]108[.]77[.]44、61[.]216[.]56[.]127、81[.]45[.]89[.]43(报告 Table 2)。
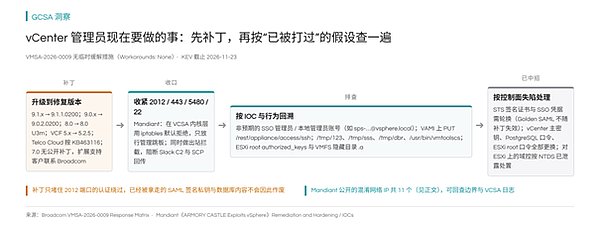
图 3:vCenter 管理员的处置顺序:先升级,再收紧 2012/443/5480/22,按 IOC 回溯;已中招按控制面失陷轮换签名证书与各类密钥
参考来源
• Broadcom VMSA-2026-0009(CVE-2026-123890 等):
https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39495
• Mandiant / GTIG:ARMORY CASTLE Exploits vSphere(2026-11-19):
https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere
• CISA:CISA Adds Four Known Exploited Vulnerabilities to Catalog(2026-11-20):
https://www.cisa.gov/news-events/alerts/2026/11/20/cisa-adds-four-known-exploited-vulnerabilities-catalog
• NVD:CVE-2026-123890:
https://nvd.nist.gov/vuln/detail/CVE-2026-123890
• CERT Santé:VMware vCenter - CVE-2026-123890(2026-11-20):
https://cyberveille.esante.gouv.fr/alertes/vmware-vcenter-cve-2026-123890-2026-11-20
02. Wagyu XMR1 被盗约 1,351 万美元:部署者私钥失窃,520 万枚包装门罗币在 Hyperliquid 被砸穿 99.8%
每日安全洞察(事件分析)|2026 年 11 月 21 日|文中时间均为东京时间(UTC+9)
11 月 20 日下午,跨链兑换服务 Wagyu 在 Hyperliquid 上发行的包装门罗币 XMR1 在半小时内从约 500 美元跌到约 1 美元。链上记录显示,XMR1 的部署者账户在 13:46 至 14:16 之间分三笔把 520 万枚 XMR1 转给一个当天上午才开户的新地址,后者随即在现货订单簿上连续抛售。据 Bitquery 逐笔匹配,攻击者共卖出 369,623 枚,从 420 个买家手里换得 1,351 万美元,随后把资金换成 ETH 跨链到以太坊。Wagyu 方面的发言人 PerpetualCow 称,部署者私钥是从被入侵的冰岛托管商 1984.hosting 泄露的,并承诺个人全额赔付亏损者。
这起事件里没有智能合约漏洞,也没有协议逻辑被绕过:被攻破的是“谁拿着发行账户的私钥、私钥放在哪里”。当一个资产的几乎全部供应量都放在一个由单一私钥控制的账户里,私钥本身就是整个资产的安全边界。
一、事件时间线
表 1:XMR1 被盗与抛售时间线
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
11-16 | 部署者向 0x048b75dc…5eb3 先后转出 2 万、10 万枚 XMR1,后者再小额分发给用户;此时部署者仍持有约 93% 供应量 | Bitquery |
11-20 12:30 | 攻击地址 0x1464daca…20bf 从 Tornado Cash 收到 0.098 ETH 作为启动资金 | Bitquery(以太坊交易 0x33513047…53ee) |
11-20 12:38 | 该地址在 Hyperliquid 开户 | Bitquery |
11-20 13:46:58 | 部署者第 1 笔 send:10 万枚 XMR1 → 攻击地址 | Hyperliquid API,hash 0x328fc4ef…a26b |
11-20 13:49 | 攻击者第一笔大额卖出,随后约 3 分钟卖出相当于该币日常全天成交额(约 690 万美元) | Bitquery |
11-20 14:14:30 / 14:16:10 | 第 2 笔 10 万枚、第 3 笔 500 万枚 send | Hyperliquid API,hash 0xfe18b369…a1d7、0x8453d81d…c203 |
11-20 14:00 前 | 76% 的卖出所得已成交,价格跌到约 1 美元;之后在 1 美元附近继续卖到 15:35,16:38–19:28 又零星卖出 | Bitquery |
11-20 18:36 | PerpetualCow 首次发帖:尚不清楚原因,做市商受损为主,兑换用户无损失,愿与攻击者谈判 | X @PerpetualCow |
11-20 20:08 | 冰岛媒体 DV 报道:1984 ehf 与 CERT-IS 发布联合通告,称其遭严重网络攻击,全部服务暂停 | Bitquery 引 DV |
11-20 20:31 | PerpetualCow 承诺全额赔付在 XMR1 上做市亏损者,Wagyu 将重新上线 | X @PerpetualCow |
11-20 21:48 | PerpetualCow 发布事后说明:部署者私钥存放在 1984.hosting 一台已删除的旧服务器上,托管商仍保留了日志 / 文件 | X @PerpetualCow |
11-21 10:05 | 复核:攻击者在以太坊与 Arbitrum 上的约 7,348 ETH 仍未移动 | publicnode eth_getBalance |
二、XMR1 是什么,为什么一把私钥就够了
门罗币(XMR)运行在自己的链上,无法直接在 Hyperliquid 交易。Wagyu 的做法是:用户把真实 XMR 发给 Wagyu 的桥,桥在 Hyperliquid 上给用户等量的 XMR1;把 XMR1 发回去,就能赎回 XMR。也就是说,XMR1 的价值完全来自“Wagyu 背后有对应的门罗币可赎回”这一承诺。
在 Hyperliquid 上,新发行的现货代币会把全部固定供应量铸给部署它的账户,之后由这个账户按需向外分发。据 Bitquery 统计,事发前 XMR1 部署者账户 0x207700bd…e06a 仍持有约 93% 的供应量;该账户名下有一个名为 “wagyu” 的 API 钱包,Wagyu 事后也确认这就是 XMR1 部署者。Hyperliquid 的 API 钱包只能代为下单交易,而代币转账(send)属于必须由账户主私钥签名的用户动作。因此,攻击者能把代币转出来,说明他掌握的是部署者账户的主私钥,而不是某个交易用的 API 密钥。
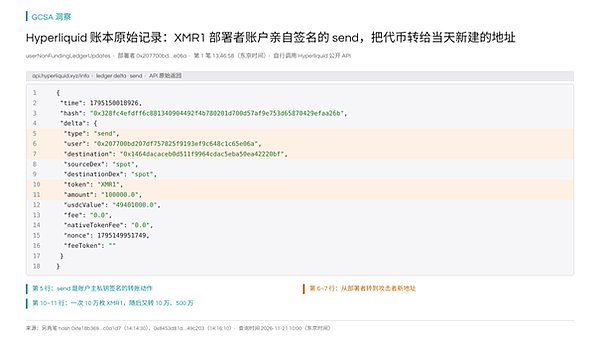
图 1:Hyperliquid 公开 API 返回的原始账本记录:部署者账户以 send 动作把 10 万枚 XMR1 转给当天新开户的攻击地址,随后又转出 10 万与 500 万枚
三、攻击者每一步做了什么
准备。12:30,攻击地址从 Tornado Cash 收到 0.098 ETH,8 分钟后在 Hyperliquid 开户。用混币器提供启动资金,是为了切断这个地址与攻击者其他资产的关联。
转出。13:46:58 起,部署者账户分三笔向攻击地址发出 10 万、10 万、500 万枚 XMR1。Bitquery 指出,这三笔转账与四天前那次正常补货走的是完全相同的操作步骤,区别只在于收款方换成了新地址——从链上看,这就是部署者“本人”签名的合法操作,Hyperliquid 没有任何理由拒绝。
砸盘。13:49 起,攻击者直接向订单簿上的买单卖出。XMR1 平日全天成交额约 690 万美元,攻击者不到 3 分钟就卖出了同等金额,76% 的所得在前 11 分钟内成交,价格从约 500 美元一路跌到约 1 美元。之后攻击者在 1 美元附近继续小额抛售,截至 Bitquery 统计时点只卖出了到手代币的 7%,仍有约 30.9 万枚挂单、数百万枚留在账户里——但已经没有人愿意按原价接盘了。
谁接了盘。420 个买家为这些代币支付了 1,351 万美元,其中 75% 来自事先挂在订单簿上的买单,这是做市商的典型行为;最大一个买家的挂单被吃掉 356 万美元。PerpetualCow 也确认主要受损方是做市商。除了直接接盘的买家,所有当时持有 XMR1 的人都眼看持仓贬值 99.8%,能否按原比例换回 XMR,要看 Wagyu 桥恢复后的处理。
换币跨链。攻击者把 USDC 经 Hyperliquid 官方桥分 11 笔提到 Arbitrum(1,328 万美元),通过 CoW Protocol 换成 7,467 ETH,再经 Socket 路由、由 Mayan 和 Stargate 两座桥把 6,929 ETH 送到以太坊(到账 6,810 ETH,跨桥损耗约 1.7%),其中 4,836 ETH 转入一个从未对外转账的新钱包 0xf32d7842…dc59。攻击前,攻击者还把 6,000 枚 XMR1 分给 7 个账户,其中 4 个半分钟后就把代币转给同一个“归集地址”,Bitquery 判断这很像兑换服务的充值地址,即攻击者可能试图把部分 XMR1 直接换成真实门罗币,而门罗链上的去向无法追踪。
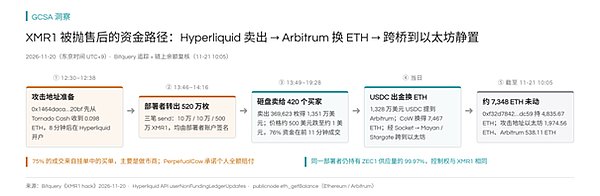
图 2:XMR1 事件的资金路径:Tornado Cash 启动资金 → 部署者转出 520 万枚 → 订单簿砸盘 → Arbitrum 换 ETH → 跨桥到以太坊静置
四、私钥是怎么丢的
PerpetualCow 在事后说明中称:1984.hosting 整个托管商被入侵,客户数据和内部服务器文件都被拿走;XMR1 部署者私钥曾放在他在该托管商的一台旧服务器上,服务器虽已删除,托管商却仍保留了相关日志和文件。冰岛媒体 DV 报道,1984 ehf 与国家网络安全应急组织 CERT-IS 发布联合通告,称公司遭遇大规模、严重的网络攻击,已暂停全部服务,DNS 与邮件将在专门监控下先行恢复。
托管商被攻击一事有 1984 ehf 与 CERT-IS 的通告佐证;“部署者私钥就是从那里泄露的”目前只有 Wagyu 一方的说法,链上无法证明私钥来源。链上能确认的是:转出代币的签名来自部署者账户本身,攻击地址的启动资金来自 Tornado Cash。
如果这一说法属实,问题出在两个环节。其一,一个控制几乎全部供应量的发行私钥被放在一台联网的普通云服务器上,而不是硬件钱包、多签或专门的签名服务里;其二,“删除服务器”并不等于数据被销毁,托管商的快照、备份和日志可能比客户以为的保存得更久。一旦托管商自身被攻破,这些残留就成了攻击者的现成材料。
五、损失与处置
金额口径:据 Bitquery 对 Hyperliquid 成交的逐笔匹配,攻击者卖出 369,623 枚 XMR1,买家共支付 1,351 万美元(统计至 11 月 20 日 22:00);PerpetualCow 的事后说明也称这是一次“1,300 万美元的 XMR 被盗”。按 11 月 21 日 10:05 的链上复核,0xf32d7842…dc59 持有 4,835.67 ETH,攻击地址在以太坊持有 1,974.56 ETH、在 Arbitrum 持有 538.11 ETH,合计约 7,348 ETH,与 Bitquery 前一晚的统计一致,尚未移动。
Wagyu 已暂停服务,PerpetualCow 承诺由他个人赔付所有因此亏损的人,并称 Wagyu 之后会重新上线。截至 Bitquery 11 月 20 日 22:16 的检查,前 10 大买家尚未收到来自其他 Hyperliquid 账户的转账。另一个值得注意的风险是:同一部署者账户仍持有 ZEC1(包装 Zcash)供应量的 99.97%,以及另外三个代币,控制它们的是同一把已失窃的私钥。持有 ZEC1 或其他同源代币的用户与做市商,应把它们视为同等风险资产,直到发行方完成密钥迁移。
对发行包装资产的项目方而言,这起事件给出的教训很具体:发行与供应管理账户应使用多签或硬件签名,私钥不落地到通用服务器;未流通的供应量不应长期堆在可直接转账的热账户里;退租云服务器前应确认快照与备份的销毁策略,不要把“已删除”当成“已销毁”。对做市商而言,给包装资产挂深度买单之前,需要评估发行方单点私钥的风险,并设置异常价格波动时的自动撤单。
参考来源
• Bitquery:XMR1 hack: 420 buyers paid $13.51 million for a token that fell 99.8%(2026-11-20):
https://bitquery.io/investigations/xmr1-hyperliquid-hack
• PerpetualCow(Wagyu)事后说明,X,2026-11-20 12:48 UTC:
https://x.com/PerpetualCow/status/2123760480061718801
• PerpetualCow 赔付承诺,X,2026-11-20 11:31 UTC:
https://x.com/PerpetualCow/status/2123740930838589734
• DV:Stöðva þjónustu tímabundið eftir alvarlega tölvuárás á innviði 1984 ehf.(2026-11-20):
https://www.dv.is/frettir/2026/11/20/stodva-thjonustu-timabundid-eftir-alvarlega-tolvuaras-a-innvidi-1984-ehf
• The Block:Wagyu’s XMR1 wrapped Monero plunges 99% after $13 million hack(2026-11-20):
https://www.theblock.co/news/defi/2026-11-20-wagyus-xmr1-wrapped-monero-plunges-99-after-13-million-hack-founder-promises-refunds-444747
• Hyperliquid 公开 API(userNonFundingLedgerUpdates,部署者 0x207700bd207df757825f9193ef9c648c1c65e06a):
https://api.hyperliquid.xyz/info
• Etherscan:攻击者 ETH 归集钱包 0xf32d7842611a5d63b875075dadd19c55f3f1dc59:
https://etherscan.io/address/0xf32d7842611a5d63b875075dadd19c55f3f1dc59
03. Fluidkey 被盗约 158 万美元:第三方日志工具泄露会话数据,服务端“准备好”的转账在用户打开 App 时被签名并由中继器发出
每日安全洞察(事件分析)|2026 年 11 月 21 日|文中时间均为东京时间(UTC+9)
隐私钱包 Fluidkey 的用户在 11 月 20 日凌晨 02:28 至 03:05 之间,于以太坊、Base、BNB Chain、Optimism、Polygon、Arbitrum 六条链上被批量转走资金。据 Bitquery 链上追踪,至少 158 万美元流入可关联到同一攻击者的钱包,开抽 5 分钟内就已转走一半。Fluidkey 于 03:05 关闭全部服务,并与 SEAL 911 一起调查。11 月 21 日 01:10,Fluidkey 发布 v1.79.22 重新上线,并首次说明攻击方式:攻击者利用一款第三方日志工具的缺陷拿到会话数据,在 Fluidkey 服务器上准备未授权转账,再在用户打开 App 时让这些转账被签名。官方强调,控制用户资金的私钥从未离开设备。
这句“私钥没有离开设备”是事实,但也恰恰说明了问题所在:攻击者根本不需要偷私钥,只要能让用户设备上的私钥替他签名就够了。
一、事件时间线
表 1:Fluidkey 被盗时间线
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
2024-05-24 | Dedaub 发布 Fluidkey Stealth Account Kit 审计,指出若服务器被控可向用户下发恶意 JavaScript,隐身地址安全依赖服务器安全 | Dedaub 审计报告 |
11-19 晚间 | 两个新钱包先后从 Tornado Cash 获得 ETH,并向其他链分发 Gas | Bitquery |
11-20 02:16 | 攻击者向 Base 上一个 Fluidkey 账户打入少量 ETH,同一分钟该账户被转出 5.15 USDC(测试) | Bitquery |
11-20 02:28 | 以太坊与 Base 上几乎同时开始批量转出 | Bitquery |
11-20 02:33 | 攻击所得的一半已转出;以太坊上单笔最大一次从两个账户转走约 41.58 万美元 USDT | Bitquery |
11-20 03:04:59 | 中继器最后一笔交易 | Bitquery |
11-20 03:05 | Fluidkey 关闭全部服务,此后无新的未授权交易 | Fluidkey X(05:17 发布) |
11-20 03:20 | Fluidkey 发帖提示用户不要与网站和 App 交互 | Fluidkey X |
11-20 05:05–06:29 | 六个钱包向 Tornado Cash 存入 881.6 ETH | Bitquery |
11-20 05:17 | Fluidkey:与 SEAL 911 合作调查与追踪,Web 应用与全部 API 暂停 | Fluidkey X |
11-20 17:52 | Fluidkey 提醒谨防冒充其团队的私信 | Fluidkey X |
11-21 01:10 | v1.79.22 上线,旧版 Web 与移动端全部封禁;公布攻击方式,将逐一联系受影响用户并发布完整事后报告 | Fluidkey X |
二、Fluidkey 怎么运作:隐身地址 + 中继器
普通钱包只有一个公开地址,谁知道这个地址就能看到它的全部余额和收付记录。Fluidkey 用“隐身地址”切断这种关联:每收一笔款就生成一个新地址,外人只能看到一堆互不相关的新地址,无法把它们加总到某一个人头上。据 Bitquery 对 Fluidkey 技术说明的梳理,每个隐身地址都是一个只有单一 owner 密钥的 Safe 智能合约钱包;用户用自己原有的钱包签一条消息,浏览器里的应用代码据此派生出花费密钥(留在用户端)和查看密钥(交给 Fluidkey,用来生成新地址和识别入账)。
新生成的隐身地址里没有 ETH 付 Gas,所以用户的每一笔转出都由 Fluidkey 代为提交并垫付手续费,负责这件事的就是中继器:每条链上由一个 Fluidkey 钱包签名、经同一个中继合约 0x8090a9db…58a0 发出交易(以太坊签名者 0x7997e874…82da,Base 签名者 0x2b40fe2e…854a)。Bitquery 统计,11 月 18 日和 19 日上午,以太坊加 Base 上的中继交易每小时从未超过 30 笔;而 11 月 20 日 02:00 起的一小时内达到 174 笔。
三、攻击是怎么完成的
Fluidkey 官方说明给出了三个确定的环节,按顺序是:
第一步,拿到会话数据。攻击者利用一款第三方日志工具的缺陷,获取了用户的 session 数据。官方没有公布这款工具的名称,也没有说明缺陷的具体类型。日志、监控、错误上报这类第三方组件通常会被嵌入前端或后端,能看到请求内容与会话状态;一旦它把会话令牌这类数据记录下来又被外部读取,攻击者就能以用户身份调用 Fluidkey 的服务端接口。
第二步,在服务器上准备转账。攻击者用这些会话身份,在 Fluidkey 服务器上生成了指向攻击者地址的转账。服务端只认会话身份,攻击者冒用会话后,转账的收款方和金额就由他来决定。
第三步,用户打开 App 时被签名。这些已准备好的转账在用户打开 App 时被签名。签名用的是用户设备上的花费密钥,所以私钥本身确实没有外泄;但签名的对象是攻击者准备的转账。签名完成后,中继器照常代付 Gas 把交易提交上链,Safe 合约看到的是 owner 的有效签名,自然放行。
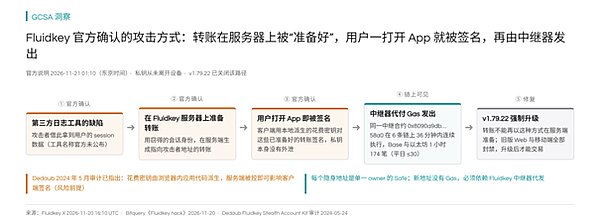
图 1:Fluidkey 官方确认的攻击链:日志工具泄露会话 → 服务端准备转账 → App 打开时签名 → 中继器提交上链;v1.79.22 关闭这一路径
为什么能成功。按官方表述,用户“打开 App”这一动作就足以让服务端准备好的转账被签名;同时,服务端只凭会话身份就允许为该用户准备转账。由此可以推断(分析推断),旧版客户端在签名前缺少由用户在本地逐笔确认收款地址和金额的环节。Dedaub 2024 年 5 月的审计已经点出这类设计的根本风险:花费密钥由浏览器中的应用代码派生和使用,若服务器被攻破,就能向用户下发恶意代码,因此“隐身地址的整体安全目前依赖服务器的安全”。这一次攻击者没有改写前端代码,而是借服务端的正常功能让客户端签名,结果同样是“私钥在本地,但签什么由别人决定”。
链上行为也与这一机制吻合:攻击者在 02:16 先对一个账户做了 5.15 USDC 的测试,10 分钟后又向另外两个账户打入少量 ETH,随后中继器从这三个账户转出资金,说明目标是事先挑好的;整个过程没有出现 Safe 合约或六条链本身的漏洞利用,所有转出都是“带有效签名、由官方中继器提交”的交易。
四、资金流向
Bitquery 把中继器在 02:10 至 03:10 间向外部钱包的每一笔付款逐一分类:只有资金或 Gas 能关联到攻击者的钱包才计入攻击所得,合计约 158 万美元,按链分布为 Base 约 83.7 万、以太坊约 66 万、BNB Chain 约 4.3 万、Optimism 约 3 万、Polygon 约 0.7 万、Arbitrum 约 990 美元。另有约 6.5 万美元流向无法判定归属的新钱包,约 34.9 万美元流向有使用历史的地址(包括一名用户在被盗期间把约 27.7 万美元转到自己 2024 年起就在用的钱包),这两部分都没有计入。BNB Chain 上还被转出约 1.35 万美元的 Ondo 代币化股票(NVIDIA、Apple、Alphabet、S&P 500 等),其中约 5,500 美元到了攻击者手里。
被盗稳定币几分钟内就被归集并换成 ETH,Base 上的资金经 Mayan、HiFiSwap 等桥转到以太坊。05:05 至 06:29,六个钱包向 Tornado Cash 共存入 881.6 ETH,按 1,778 美元/ETH 约 157 万美元,与攻击所得基本相当。资金链上还混入了大量同名同额的假 ETH、USDC、USDT 转账,这是地址投毒手法,用来诱导复制历史地址的人转错账。
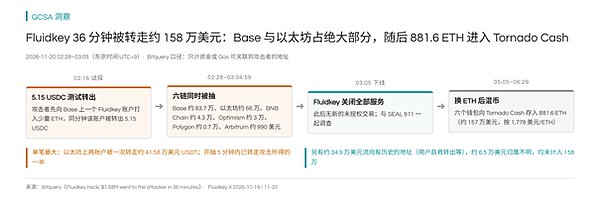
图 2:36 分钟内六条链被转走约 158 万美元,Base 与以太坊占绝大部分,随后 881.6 ETH 进入 Tornado Cash
五、损失与处置
金额口径:据 Bitquery 统计,至少 158 万美元流入攻击者关联钱包,上限约 164 万美元;GitHub 上一个独立追踪表记录为 1,634,503 美元,落在这一区间内。Fluidkey 官方尚未给出损失总额。
修复方面,Fluidkey 表示在 v1.79.22 中,转账已不能再以这种方式在服务端准备,并增加了其他保护措施;所有旧版本 Web 和移动端都被封禁,用户须在“设置 > 更新”升级后才能恢复交易。官方将逐一联系受影响用户并发布完整事后报告,同时提醒其团队不会通过社交媒体私信联系用户。
对 Fluidkey 用户:只使用 v1.79.22 及以上版本;核对自己各隐身地址在 11 月 20 日 02:00–03:10 期间的转出记录;对自称 Fluidkey 客服的私信一律不理会,只通过官网渠道联系;从历史记录复制地址时逐字核对,防范同额假转账的投毒。对钱包开发者:第三方日志、监控和分析组件要按“能接触签名环境的生产凭据”来管理,禁止记录会话令牌等敏感字段,并从签名页面中移除;客户端不应对服务端下发的交易做无感签名,收款地址与金额必须由用户在本地确认;服务端准备交易的接口除会话外还应要求客户端的新鲜签名或设备绑定。
参考来源
• Fluidkey 恢复上线与攻击方式说明,X,2026-11-20 16:10 UTC:
https://x.com/fluidkey/status/2123811285934506413
• Fluidkey 事件更新,X,2026-11-19 20:17 UTC:
https://x.com/fluidkey/status/2123510970165436704
• Fluidkey 事件通告,X,2026-11-19 18:20 UTC:
https://x.com/fluidkey/status/2123481430634492278
• Bitquery:Fluidkey hack: $1.58M went to the attacker in 36 minutes(2026-11-20):
https://www.bitquery.io/investigations/fluidkey-hack
• Dedaub:Fluidkey Stealth Account Kit 审计(2024-05-24):
https://dedaub.com/audits/fluidkey/fluidkey-stealth-account-kit-may-24-2024/
• 0xCERT-2026-0388:Fluidkey security incident advisory:
https://www.0xcert.com/advisory/0xCERT-2026-0388
04. Cisco Expressway 集群硬编码维护凭据 CVE-2026-76466:PoC 公开后已被用于入侵俄罗斯机构,可未认证以 root 执行命令
每日安全洞察(威胁情报)|2026 年 11 月 21 日|文中时间均为东京时间(UTC+9)
2026 年 11 月 18 日,俄罗斯网络安全公司 F6 公布了 CVE-2026-76466 的第一起真实入侵:一名攻击者在公开 PoC 出现后不久,攻破了某俄罗斯机构两台暴露在互联网上的 Cisco Expressway X15.5.3,以 root 身份执行命令,再顺着集群进入内网另外两台节点,并准备了用于横向移动的 Python 工具。该漏洞由 Cisco 于 10 月 21 日披露,CVSS 9.8,成因是集群数据库服务使用了硬编码的持久 cookie,且集群 TLS 校验未验证客户端证书。CISA 已于 11 月 20 日将其收录进 KEV,联邦机构须在 11 月 23 日前处置。即使你的 Expressway 只部署在内网,只要集群端口对非对端节点可达,就仍然暴露在同一条攻击路径上。
一、事件经过
表 1:CVE-2026-76466 披露与利用时间线
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
10-21(美国时间) | Cisco 发布安全公告 cisco-sa-vcs-static-cred-hr7EWZ8t,披露 CVE-2026-76466,称当时未知晓公开披露或恶意利用 | Cisco 公告 |
11-05 | GitHub 仓库 dinosn/cve-2026-76466 创建并推送 Python 利用工具与舰队检测脚本 | GitHub 仓库元数据 |
11-18 | F6 发布新闻稿:俄罗斯某机构两台外网 Expressway X15.5.3 被攻破,经集群进入内网两节点 | F6 新闻稿 |
11-19 22:12 | SecurityWeek 报道该入侵发生在 PoC 公开后不久 | SecurityWeek |
11-21 02:48 | CISA KEV 数据源更新(2026-11-20T17:48Z),收录 CVE-2026-76466,截止 11-23 | CISA KEV JSON |
F6 还原的入侵路径是:攻击者先拿下两台互联网可达的 Expressway,再通过其中一台访问到位于内网的另外两个集群节点。取得 root 后,他们在设备上部署自写的 Python 脚本,用于扫描网络、查找可达的 SMB 共享、连接 SQL Server 与 WinRM、检索 GitLab 仓库,目标是窃取凭据和其他敏感信息。F6 指出,脚本在攻击过程中被现场修改,源码注释带有 AI 助手介入的痕迹。Cisco 公告截至 SecurityWeek 11 月 19 日报道时仍写着“未发现恶意利用”,与 F6 的取证结论形成对照。
二、为什么会有风险
1. 集群数据库端口在用 Erlang 分布式协议
Expressway 的集群数据库是一个 Erlang/OTP 应用。两个及以上节点组成集群时,每个节点在 TCP 4372 上运行 TLS 保护的 Erlang 分布式监听,并在同一端口上复用假 EPMD(端口映射)。Erlang 分布式会话靠一个共享“cookie”(共享秘密)做认证:谁知道 cookie 并能连上端口,谁就能加入分布式网格,调用任意函数。Erlang 虚拟机以 root 运行,因此 rpc:call(Target, os, cmd, [命令]) 就是以 root 执行系统命令。
2. 维护节点身份和 cookie 被写死在产品里
公开 PoC 仓库的技术分析指出,Expressway 的集群管理模块 cm_server 里有一个函数 add_allowed_wombat_node/1:当连接方报出以 wombat@ 开头的节点名时,它会把这个身份加入允许列表,并装入一个固定的维护 cookie。节点名前缀和 cookie 都是编译进模块的硬编码字面量,每一套受影响版本的安装都一样。Cisco 公告对应的说法是“使用了持久 cookie”,并补充:在集群 TLS Verify 模式下,客户端证书未被校验。PoC 作者在出厂默认的 TLS Permissive 模式下复现了这一点:不需要提供客户端证书,只要报出 wombat@127.0.0.1 并用 cookie wombat 完成挑战响应,就能拿到会话。
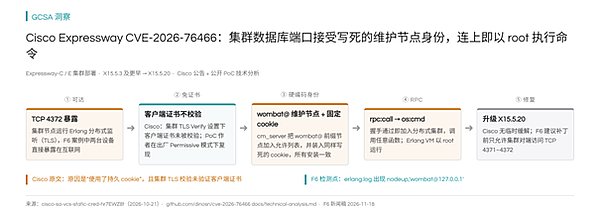
图 1:从 TCP 4372 到 root 命令执行:硬编码 wombat@ 身份 + 固定 cookie + 不校验客户端证书
3. 设备上看得见的 cookie 不是那把钥匙
设备上可见的 erlangcookie.conf 存的是节点之间互相通信用的对等 cookie,不是维护凭据。PoC 作者指出,对等 cookie 由一个基值加上内部版本标识派生,直接读取这个文件再回放无法过关;维护 cookie 是同一厂商模块装入的另一套、更简单的值。这意味着“检查配置文件里的 cookie 是否被改过”并不能发现这个后门式入口——它本来就在产品代码里。
4. 攻击链在运行时验证中可完整跑通
PoC 作者在 Expressway-C X15.3.2 双节点集群、TLS Permissive 模式下做了运行时验证:未列入允许列表的节点名即使带正确 cookie 也会得到 not_allowed;维护身份配错误 cookie 会被挑战拒绝;强制 TLS 1.2 被拒(最低 TLS 1.3);不提供客户端证书仍可被接受;维护身份 + 正确 cookie 返回 pong;随后 rpc:call(os,cmd,["id -u"]) 返回 0,确认以 root 执行。测试结束后两个对等节点仍正常运行,说明利用本身不会把集群打崩。
三、可能造成什么后果
一次成功利用直接给出设备操作系统的 root 权限。F6 案例说明了后续会发生什么:外网节点成为跳板,攻击者顺着 Erlang 集群进入内网节点,再从这台协作与视频基础设施上发起对 SMB、SQL Server、WinRM、GitLab 的内网侦察。Expressway 通常同时连接企业内网与外部协作伙伴,正是“外网可达、又能摸到内网”的典型位置。Cisco 公告覆盖 Expressway-C 与 Expressway-E 的虚拟机和硬件版本,但前提是设备以集群方式部署;单机部署不受此漏洞影响。
四、你现在应该做什么
1. 立刻升级。X15.5.3 及更早版本升级到 X15.5.20;X14 及更早版本需迁移到含修复的发行版。Cisco 写明没有临时缓解措施,升级是唯一官方修复路径。该修复也包含在 2026 年 10 月披露的 Expressway 安全加固版本中。
2. 补丁前收紧端口。F6 建议在防火墙上把 TCP 4371–4372 的访问限制为受信集群对端的 IP,拒绝其他来源。这不能替代升级,但能挡住从非对端地址发起的利用。
3. 按 IOC 排查是否已被利用。检查每台 Expressway 的 Erlang 系统日志 erlang.log 中是否出现 nodeup,'wombat@127.0.0.1'——这表示有人以维护节点身份成功连入分布式会话。同时检查 /mnt/harddisk/i####[a-zA-Z]?/*.py 路径下是否存在可疑 Python 脚本(#### 为四位数字,后可跟一个字母)。F6 公布的源 IP:66[.]179[.]31[.]32、18[.]130[.]47[.]116。
4. 若已确认被利用,按主机失陷处理。隔离相关节点,轮换所有可能从该设备接触到的凭据(域账号、数据库、GitLab、WinRM 等),审计自入侵时间点起的横向移动痕迹,不要假设“只打了外网节点、内网还干净”。
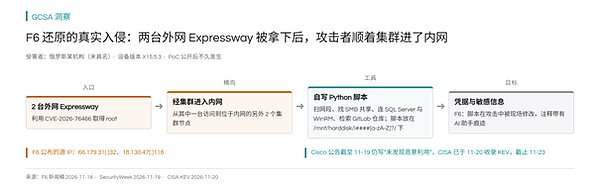
图 2:F6 还原的真实入侵:两台外网 Expressway 被拿下后,攻击者顺着集群进入内网并准备横向移动工具
五、IOC
表 2:本次样本相关指标(去危化)
类型 | 指标 | 说明 |
日志特征 | nodeup,'wombat@127.0.0.1' | Expressway erlang.log 中的成功连接记录 |
文件路径 | /mnt/harddisk/i####[a-zA-Z]?/*.py | F6 观察到的脚本落盘路径 |
IP | 66[.]179[.]31[.]32 | F6 关联源地址 |
IP | 18[.]130[.]47[.]116 | F6 关联源地址 |
节点身份 | wombat@127[.]0[.]0[.]1 | 硬编码维护节点名(非恶意 IOC,用于核对) |
端口 | TCP 4371–4372 | Erlang 集群数据库端口 |
以上 IOC 仅针对 F6 公布的本次入侵样本;cookie 值本身不应作为网络检测特征公开传播。C2 与脚本可随时更换,应同时覆盖日志特征、落盘路径与非对端对 4372 的连接。
六、补充说明
受影响前提是“运行脆弱版本且已配置为集群”。单机 Expressway 不在范围内。PoC 作者未测试 TLS Enforcing 模式、Expressway-E 与 X14;Cisco 公告覆盖 Expressway-C/E,修复版本为 X15.5.20。公开 PoC 仓库含 --mode ping(仅验证认证、不执行命令)与舰队检测脚本,可用于授权范围内的自查。
七、后续使用建议
把 Expressway 集群端口视为与管理面同等敏感的入口:默认不允许从非对端网段访问 4371–4372;对 erlang.log 中的 nodeup 事件建立告警;升级到修复版本后,复查集群 TLS 校验是否处于强制校验客户端证书的模式。任何带有硬编码维护身份的集群组件,都应被纳入定期审计清单。
参考来源
• Cisco:Cisco Expressway Series Remote Code Execution Vulnerability(CVE-2026-76466,2026-10-21):
https://www.cisco.com/c/en/us/support/docs/csa/cisco-sa-vcs-static-cred-hr7EWZ8t.html
• F6:首次记录 CVE-2026-76466 在野利用(2026-11-18):
https://www.f6.ru/media-center/press-releases/cisco-cve-2026-76466/
• SecurityWeek:Hackers Exploit Cisco Expressway Vulnerability Soon After PoC Release(2026-11-19):
https://www.securityweek.com/hackers-exploit-cisco-expressway-vulnerability-soon-after-poc-release/
• 公开技术分析:github.com/dinosn/cve-2026-76466/docs/technical-analysis.md:
https://github.com/dinosn/cve-2026-76466/blob/main/docs/technical-analysis.md
• CISA:Adds Four Known Exploited Vulnerabilities to Catalog(2026-11-20):
https://www.cisa.gov/news-events/alerts/2026/11/20/cisa-adds-four-known-exploited-vulnerabilities-catalog
• NVD:CVE-2026-76466:
https://nvd.nist.gov/vuln/detail/CVE-2026-76466
05. Apache Roller XML-RPC 未认证反序列化 CVE-2026-129448:后台关掉 XML-RPC 也挡不住,已被在野利用
每日安全洞察(威胁情报)|2026 年 11 月 21 日|文中时间均为东京时间(UTC+9)
Apache 软件基金会在 11 月 17 日发布安全公告 CVE-2026-129448:Apache Roller 4.0.0 至 6.1.5(含)的 XML-RPC 端点在认证之前就会反序列化请求中的厂商扩展类型,未认证攻击者可借此执行任意代码。同一漏洞此前以 CVE-2026-82384 登记,当时只写了 6.1.5 受影响;新编号把影响范围扩到 4.0.0 起的全部旧版本,并明确“正在被在野利用”。CISA 已于 11 月 20 日将其收录进 KEV。即使你在管理后台关掉了 XML-RPC,漏洞版本上的 servlet 映射仍然存在,解析器照样会跑——后台开关挡不住这次攻击。
一、事件经过
表 1:CVE-2026-129448 / CVE-2026-82384 披露时间线
时间(东京时间 UTC+9) | 事件 | 来源 / 证据 |
09-06 05:43 | 修复 PR #171 合并进 apache/roller(提交 3b67aa9c),关闭厂商扩展并增加端点闸门过滤器 | GitHub PR #171 |
09-26 05:12 | Apache 以 CVE-2026-82384 公告,仅列 6.1.5 受影响,建议升级到 6.1.6+ | Apache 邮件列表 |
11-17 20:02 | Apache 以 CVE-2026-129448 扩写影响范围为 4.0.0–6.1.4,并声明正在被在野利用;同文也覆盖 6.1.5 | Apache 邮件列表 |
11-18 前后 | BleepingComputer 报道该漏洞正被利用;Tuxshin 发布完整复现与探测方法 | BleepingComputer;Tuxshin |
11-21 02:48 | CISA KEV 数据源更新(2026-11-20T17:48Z),收录 CVE-2026-129448,截止 11-23,要求取证分诊 | CISA KEV JSON |
Apache 尚未公布攻击者身份或已失陷服务器数量。公告原文写“4.0.0 through 6.1.4”,但修复只在 6.1.6 落地,且 Tuxshin 对官方 6.1.4 / 6.1.5 二进制的核查显示两者都仍是 enabledForExtensions=true、没有 XmlRpcEnabledFilter,因此 6.1.5 同样脆弱——这与较早的 CVE-2026-82384 记录一致。
二、为什么会有风险
1. XML-RPC servlet 默认打开了厂商扩展
Apache Roller 是一套自 2000 年代初沿用至今的 Java 博客平台,仍保留一套 XML-RPC API 供老式博客客户端发文。它把 Apache XML-RPC 库的通用 XmlRpcServlet 映射到 /roller-services/xmlrpc,并在 WEB-INF/web.xml 里把初始化参数 enabledForExtensions 设为 true。这个开关的作用是让库注册一套非标准的厂商扩展类型,其中就包括 ex:serializable:客户端可以在 XML 里放一段 Base64 编码的 Java 序列化字节,库会把它们交给 ObjectInputStream.readObject()。Roller 自己并不使用这些扩展类型,却把它们打开了。
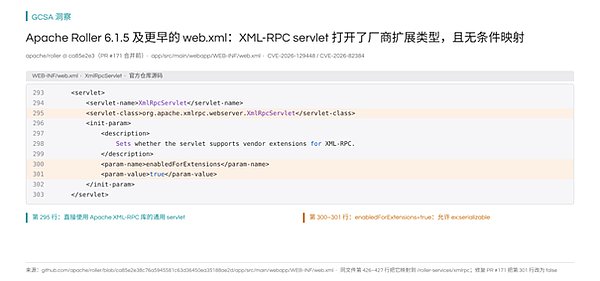
图 1:漏洞版本 web.xml:XmlRpcServlet 的 enabledForExtensions 为 true,且无条件映射到 /roller-services/xmlrpc
2. 唯一的闸门就是“是否开启扩展”
在 Apache XML-RPC 3.1.3 的 TypeFactoryImpl.getParser() 里,当命名空间是扩展 URI 时,函数先检查 isEnabledForExtensions(),若为 false 就直接返回 null;若为 true,再按标签名分发解析器。遇到 serializable 标签时,返回的就是 SerializableParser。也就是说,从库的角度看,阻止反序列化的唯一闸门就是这个配置项——而 Roller 漏洞版本把它设成了 true。
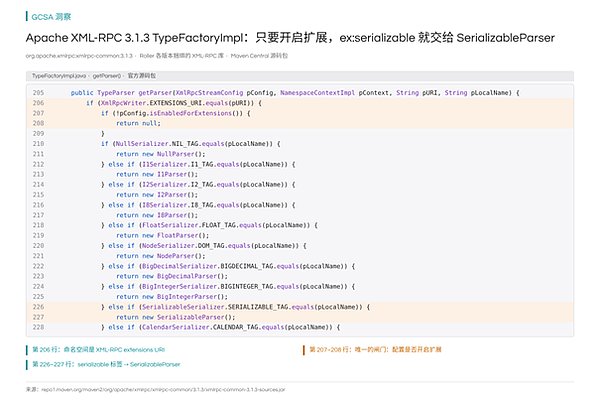
图 2:xmlrpc-common 3.1.3:扩展命名空间下,isEnabledForExtensions 为 true 时,serializable 标签交给 SerializableParser
3. 反序列化发生在认证之前
SerializableParser.getResult() 的实现只有几行:取出父类解析出的字节数组,塞进 ObjectInputStream,调用 readObject()。没有任何类白名单。关键在于执行顺序:XML 解析(含 readObject())→ 查找 handler → handler 校验用户名口令。漏洞在第一步就触发了,所以攻击者不需要任何账号。这也是“在管理后台禁用 XML-RPC”无效的原因——那个开关只影响 handler 层,servlet 映射还在,解析器照样跑。
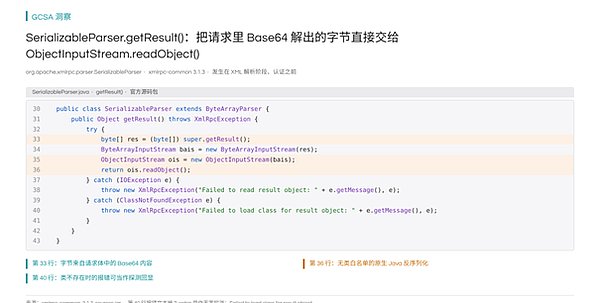
图 3:SerializableParser.getResult():把请求中的 Base64 字节直接交给 ObjectInputStream.readObject(),发生在认证之前
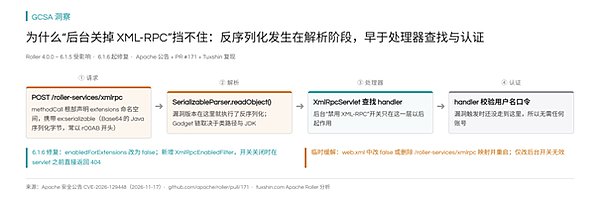
图 4:请求处理顺序:反序列化在解析阶段完成,后台“禁用 XML-RPC”开关来不及起作用
4. 从反序列化到代码执行还需要 Gadget
反序列化入口本身不等于远程代码执行,还需要类路径上有可用的 Gadget 链。Tuxshin 在复现中记录了两道障碍:Roller 捆绑的 commons-collections 3.2.2 带有 readObject() 防护,会拒绝 InvokerTransformer 等不安全 functor,因此经典的 CommonsCollections1/3/5/6/7 全部失效;CommonsBeanutils1 链则撞上较新 JDK 默认关闭 TemplatesImpl 反序列化的加固(由 jdk.xml.enableTemplatesImplDeserialization 控制)。Tuxshin 在实验环境中仅放开该 JDK 标志后,用 PriorityQueue + BeanComparator + TemplatesImpl 链完成了带外回调证明。实际能否 RCE,取决于目标服务器的类路径与 JDK 版本;但反序列化入口在漏洞版本上是确定存在的,用一个服务器上不存在的类名发探测请求,即可从报错 Failed to load class for result object: … 确认入口可达,而无需执行任何代码。
三、可能造成什么后果
对暴露了 /roller-services/xmlrpc 的漏洞版本实例,未认证攻击者可以触发任意 Java 反序列化。在 Gadget 链可用的环境下,这等于远程代码执行,攻击者可接管运行 Roller 的应用服务器进程,进而读取博客内容与用户凭据、植入 webshell、横向移动。Apache 确认该问题正在被在野利用。Roller 的市场份额远小于 WordPress 等现代 CMS,但一旦部署在互联网上,其 XML-RPC 端点就是一个不需要账号的入口。
四、你现在应该做什么
1. 升级。升级到 Apache Roller 6.1.6 或更高版本(当前最新为 6.1.7)。6.1.6 把 enabledForExtensions 改为 false,并新增 XmlRpcEnabledFilter:当运行时配置 webservices.enableXmlRpc 为关闭时,过滤器在 servlet 之前直接返回 404,请求根本到不了解析器。
2. 无法立即升级时的临时措施。在 WEB-INF/web.xml 中把 enabledForExtensions 改为 false,或直接删除 /roller-services/xmlrpc 的 servlet 映射,然后重启 Roller。仅在管理后台关闭 XML-RPC 不够。
3. 自查版本与配置。
unzip -p roller.war WEB-INF/web.xml | grep -A2 enabledForExtensions —— 应为 false。
unzip -p roller.war WEB-INF/web.xml | grep XmlRpcEnabledFilter —— 6.1.6+ 应能找到该过滤器。
4. 检测与排查。关注对 /roller-services/xmlrpc 的 POST 请求,尤其是请求体中出现 ex:serializable、扩展命名空间 hxxp://ws[.]apache[.]org/xmlrpc/namespaces/extensions,或 Base64 序列化特征前缀 rO0AB 的流量;同时监控 Java 进程派生的异常子进程与异常出站连接。若确认曾暴露该端点,按主机可能失陷处理:隔离、取证、轮换该主机上的凭据。
五、IOC
表 2:检测与核对指标(去危化)
类型 | 指标 | 说明 |
URL 路径 | /roller-services/xmlrpc | XML-RPC servlet 映射 |
XML 命名空间 | hxxp://ws[.]apache[.]org/xmlrpc/namespaces/extensions | 厂商扩展命名空间 |
XML 标签 | ex:serializable | 触发 SerializableParser 的标签 |
载荷特征 | rO0AB… | Java 序列化流的 Base64 常见开头 |
探测回显 | Failed to load class for result object: | readObject 加载未知类时的报错(Tuxshin) |
配置核对 | enabledForExtensions=false | 修复后的 web.xml 取值(非恶意,仅供核对) |
以上指标仅针对本次漏洞的利用与检测特征。CISA 要求对 KEV 条目做取证分诊,不要只打补丁不查是否已被利用。
六、补充说明
修复 PR #171 的核心改动有两处:把 enabledForExtensions 从 true 改为 false;新增 XmlRpcEnabledFilter,在 webservices.enableXmlRpc 为 false 时于端点层拒绝请求。Tuxshin 核查官方二进制 SHA-256:6.1.4 a67cc9dd…55823、6.1.5 c0f16e07…07ea8、6.1.6 59e22302…39525、6.1.7 59a1fcc2…726a4;四个版本捆绑的 XML-RPC jar 字节完全相同,说明这是纯 Roller 侧配置修复。发现者署名为 n0mi1k,CVE-2026-129448 另列 Matt Raible 为报告人。
七、后续使用建议
遗留的 XML-RPC、SOAP 等“为兼容老客户端而保留”的接口,应默认关闭,并在端点层——而不是业务 handler 层——做开关。任何会触发原生 Java 反序列化的扩展类型,都不应在面向公网的接口上启用。对仍在运行的老旧 Java 应用,把“管理后台的功能开关”和“web.xml 里的实际映射”分开核查,两者经常不一致。
参考来源
• Apache 安全公告 CVE-2026-129448(2026-11-17):
https://lists.apache.org/thread/lnz4s26tv6hdo03wngtdbpfj4hg4gtds
• Apache 安全公告 CVE-2026-82384(2026-09-26):
https://lists.apache.org/thread/cc0jck13nb9vvcmzxzwotr6n16mx28z9
• GitHub Advisory:GHSA-pxp4-phq9-fx2q:
https://github.com/advisories/GHSA-pxp4-phq9-fx2q
• 修复 PR:apache/roller#171:
https://github.com/apache/roller/pull/171
• Tuxshin:Exploiting Apache Roller: pre-auth XML-RPC deserialization:
https://tuxshin.com/article-apache-roller-xmlrpc-deserialization
• BleepingComputer:Apache warns of Roller RCE vulnerability exploited in attacks:
https://www.bleepingcomputer.com/news/security/apache-warns-of-roller-rce-vulnerability-exploited-in-attacks/
• CISA KEV 公告(2026-11-20):
https://www.cisa.gov/news-events/alerts/2026/11/20/cisa-adds-four-known-exploited-vulnerabilities-catalog
• NVD:CVE-2026-129448:
https://nvd.nist.gov/vuln/detail/CVE-2026-129448
结语
衡量一项权限的风险,要看它最终能触及什么。 在 VMware 案例中,虚拟化管理权限可以触及域控数据。在 Wagyu 案例中,发行账户可调动的库存远超市场实际成交量,但仅部分代币进入订单簿,就足以让价格跌去约 99.8%。Fluidkey 把另一道边界摆到了台前:私钥即使始终留在设备上,用户仍可能在未明确授权的情况下完成签名。
这些差别决定了事件之后该查什么。企业修补 vCenter 或 Expressway 后,还需要回溯管理凭据、内部节点和敏感数据是否已被访问。发行方需要核算单一账户能够一次性调动多少库存。钱包团队则要验证,用户看到并确认的收款地址和金额,是否与设备最终签名的交易一致。这样的核查,才能把「漏洞已修复」落实到一个更具体的判断:此前究竟有哪些数据、凭据或资产已经暴露。
版权与免责声明
本文及相关技术分析由GCSA全球网络安全联盟独家发布。如需转载请完整保留GCSA官方出处及原始链接,并不得对报告核心观点进行恶意篡改。
本文仅供网络安全研究、公众风险认知与信息参考,不构成投资、法律或金融建议。文中涉及的“可能泄露”“潜在风险”及攻击场景应与经证实的事实区分。除非另有明确说明,GCSA 未对本事件进行独立的系统入侵取证或攻击归因。
欢迎关注以下GCSA社交媒体,我们会第一时间更新最新的动态。
GCSA X (Twitter):
https://x.com/gcsa_com
GCSA Telegram:
https://t.me/GCSAofficial
GCSA 微信公众号:
https://mp.weixin.qq.com/s/ouyL9NwrDDjhMumvehdOmw
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 地缘风暴下怎么守住自己的财富?
Foresight News


 为何说「下一个稳定币时刻」是代币化股票?
金色精选
 黄仁勋事件后美对华算力管制走向何方?
金色精选
 阻止美联储加息的最快方式:美股“以死相逼”
华尔街见闻

 收入回流为何很难推高币价?净回流与价格仅弱相关
Foresight News
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部