 Android & iPhone
自掏腰包35万 链上侦探卧底洗钱链
大漂亮加密观察
刚刚
链上侦探ZachXBT搞了个大事情,他假扮客户潜入疑似为朝鲜Lazarus集团洗钱的团伙,为加密行业做了一个不小的贡献~
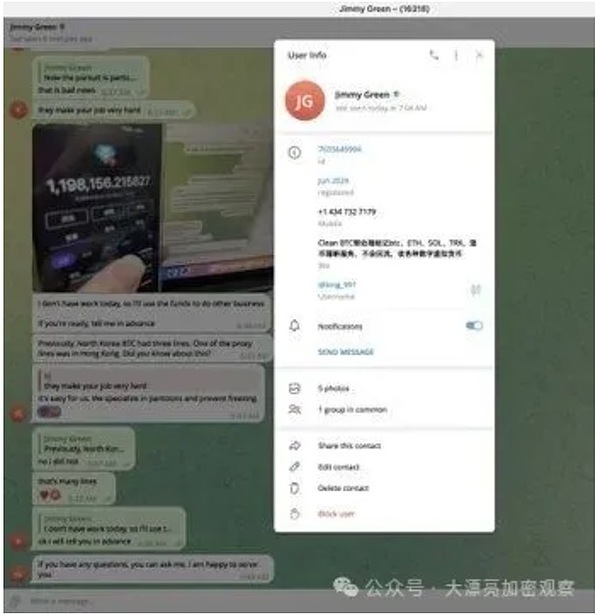
ZachXBT认为为Lazarus Group通过多项漏洞洗钱超过10亿美元的,是一个中国犯罪集团。
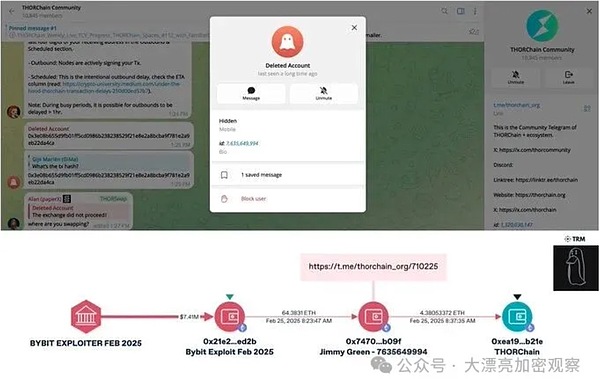
2025年2月,Bybit 被盗约15亿美元,当时被归到朝鲜关联组织 TraderTraitor(外界常统称 Lazarus)。
事后 ZachXBT 在 Telegram 和 Discord 的公开群里,看到15个以上账号在帮人处理直接关联被盗资金的订单,公开求助卡单、换币。
他上周刚公开过类似模式:2026年9月 Bitget 约3.87亿美元被盗后,给朝鲜关联攻击者洗钱的人,也在这些服务商的公开 Discord/Telegram 里开票求助。
他认为这是同一类中介网络,跨多起漏洞事件累计洗了超过10亿美元。
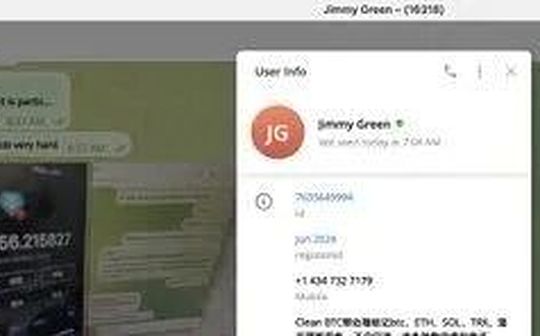
他挑了几个在抱怨 Bybit 相关订单的账号去联系,其中一个化名 Jimmy Green。
2025年3月6日,他给一个新地址打了 34.97万美元 USDC,准备跟 Jimmy 做多笔兑换。
Jimmy 给的收款地址就很有问题,给这个地址打 gas 的地址 0xbcb4,可以直接追到 Bybit 被盗资金,而且已经在公开的 Bybit 黑名单上。
他接着又做了几笔,用来建立信任。
每笔他大约亏 5% 作为“手续费/价差”。因为没有把握对方不会卷款跑路,也有跟这个团伙打交道的人身风险,但决定继续亏,尽快换可行动情报。
最后他自己垫付了 34.97万美元
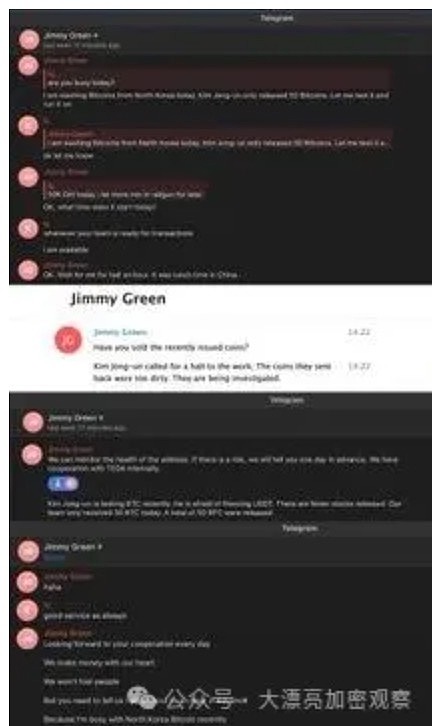
信任起来之后,Jimmy 开始提前讲他们在给朝鲜相关方搬 Bybit 资金,以及团队在香港和中国大陆的大致运作。
Jimmy还给出三个Solana地址,暴露了一笔涉及超过1200万美元Bybit被盗资金,路径是BTC到ETH,再到SOL,然后到Tron。
而且他们洗钱还用了一种比较新的手法:拿流动性差的代币做Uniswap流动性池来洗钱。后来Tether冻结了与该集群相关的44.2万USDT
Jimmy说认识的团队2024年被冻了大约30万美元,ZachXBT对上链上记录,实际是Poloniex被盗案里的33.2万USDC。
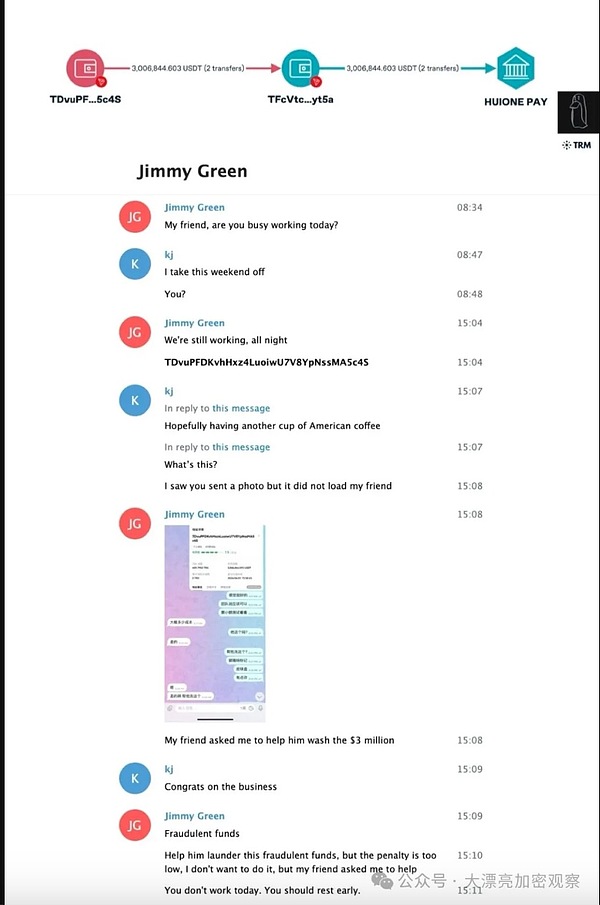
Jimmy还说给另一个客户洗了300万美元欺诈所得,ZachXBT追到汇旺担保热钱包。
汇旺后来被制裁,前董事长也被抓。
链上侦探ZachXBT这些发现当时就交给了私营部门调查员和负责此案的执法人员。
因为调查敏感,他不能更早发帖。
他同时说,自己还压着其他案子的重要发现,不能马上公开,是这份工作让他最挫败的地方之一。
最后链上侦探ZachXBT表示自己推动的与朝鲜相关冻结超过7500万美元,例如这次行动就是自己垫钱的,希望大家可以给他一些资助。
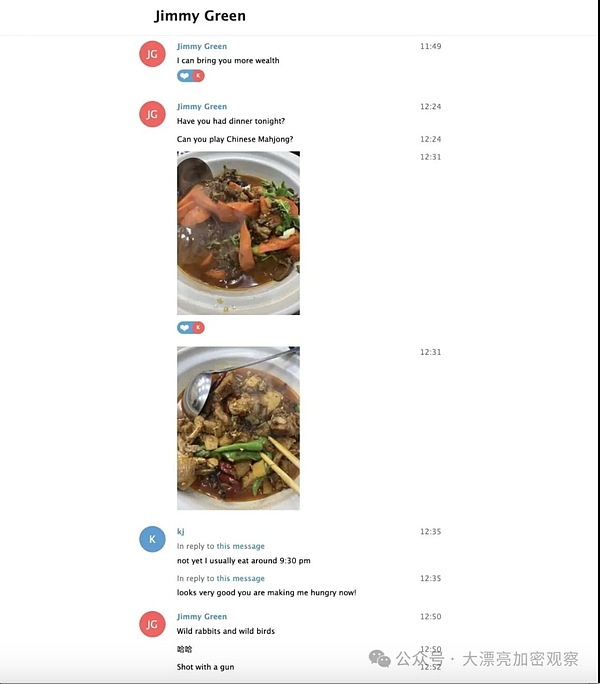
最后还没忘记关心一些Jimmy Green,表示对方随时可能消失,人身风险未知。
但喊话“Free Jimmy Green”和“Jimmy is a good salesman”,希望犯罪集团对他手下留情。
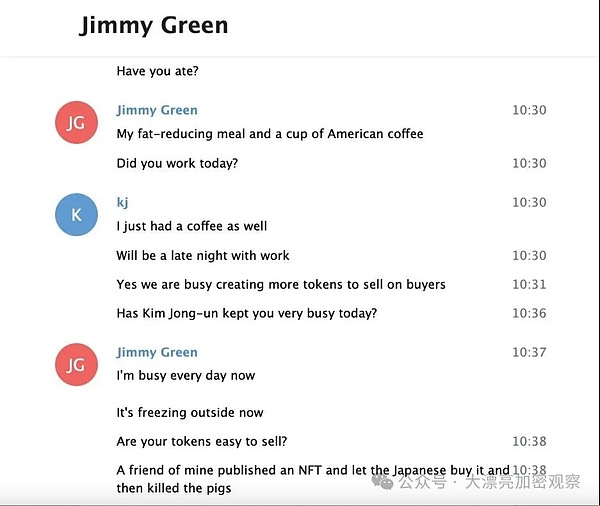
虽然Jimmy Green身份未知,不过他语法别扭,聊天的像是用的翻译器。
我个人判断是一个上过中学的90后中国人:
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。
24小时热文
 中期选举前先跌、选后再涨?70多年美股数据揭示一条反常规律
区块律动BlockBeats
 以太坊上的 AI 集群实验:IMD 的销毁机制是如何运转起来的?
Foresight News

-
 自掏腰包35万 链上侦探卧底洗钱链
大漂亮加密观察
 硅谷大厂命令员工:少用Claude
Bitpush
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部