 Android & iPhone
硬件钱包接连出事 审计得交给AI干了
GenAI Summit
刚刚
Ledger 8600万美元失窃说明:从出厂到你手里那段路,只能交给 AI 盯。
作者:硅谷 Alan Walker
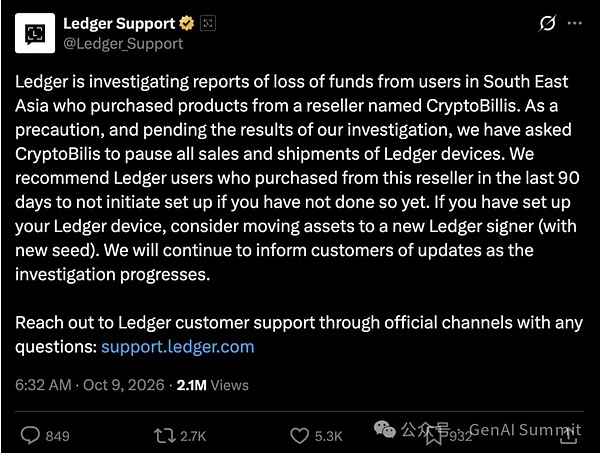
10月9日,Ledger 官方客服账号发帖,要求东南亚授权经销商 CryptoBilis 暂停所有销售和发货。链上调查员估算,从这个渠道流出的设备背后,被清空的资产超过8600万美元。
从目前披露的信息看,Ledger 的芯片没有被攻破,加密算法也没有出问题。出事的地方在芯片之外、出厂之后:设备从工厂到用户手里的这段路,没有任何人在持续地盯。传统审计靠签字、发证、抽检,能证明的只是"签字那天、抽到的那几台"没有问题,而攻击者专门挑没人签字的日子、没被抽到的那几台下手。
要把每一台设备、每一个时刻都盯住,人力做不到,只能交给机器。AI 审计会成为数字资产安全的地基,接下来很多年的安全生态都会围着它重新排座次。
周五中午,我在 Palo Alto 的 Zombie Café 刷手机,看到 Ledger Support 这条帖子时,它的浏览量已经超过一百七十万。
帖子不长。东南亚有用户从一家叫 CryptoBilis 的经销商买了 Ledger 硬件钱包,钱丢了。Ledger 已经让这家经销商暂停全部销售和发货。官方给了两条建议:过去90天在这里买过设备、还没开机设置的,先别设置;已经设置好的,换一台新设备,生成新的助记词,把资产转过去。
链上调查员 Specter 顺着被盗资金的流向追,估算总损失在8600万美元以上,其中 ETH 约4200万美元、BTC 约1760万美元、USDT 约1650万美元。另外几家链上分析机构给出的数字在7200万到9000万美元之间。Ledger 没有确认金额,也没有公布攻击手法。
帖子下面有一条点赞很高的回复:为什么会有人不直接从 Ledger 买硬件钱包,而要从别人那里买?
这个问题我们前前后后听了十几年,今天我想认真回答它。答案会一路走到同一个结论:靠人来守的信任,迟早会断在没人看着的地方。
设备是真的,钱照样没了
先设想一个具体的人。
吉隆坡一位做外贸的老板,听说钱要放在自己手里才安全,在本地 Ledger 授权经销商下了单。CryptoBilis 总部在吉隆坡,是 Ledger 正式授权的合作方,负责马来西亚、印尼和菲律宾三个市场。设备第二天就送到了。他拆开塑封,连上官方的 Ledger Live 软件,屏幕显示正品验证通过。他抄下24个助记词,一份锁进保险柜,一份放在老家,然后把交易所里的几十万美元转了进来。
几周之后,账户被清零了。
授权渠道、官方软件、正品验证、离线保存,教科书上的安全动作,他一个不落。
Ledger 还没公布具体手法,币安创始人 CZ 的判断是,目前看起来像是局限在单一供应商的供应链攻击。把已知的几个特征摆在一起,路径其实能看出个大概:
第一,受害者只集中在一家经销商的客户里。如果是固件漏洞,全球用户都会中招,不会只挑一家店。
第二,BTC、ETH、TRON 三条链上的资产同时被转走。这说明攻击者拿到的是助记词本身。助记词是总钥匙,那24个词能推导出你在所有链上的所有私钥,所以一把就能把各条链上的钱一起搬空。
第三,被清空的钱包数量,各家统计从近百个到数百个不等。按一家链上机构统计的98个钱包来算,单个钱包平均损失接近90万美元。钓鱼诈骗的受害者通常散在各地,金额有大有小,时间也零零散散。这次的钱包都很肥,而且集中在同一个时间窗口里被收割。
第四,Ledger 给出的头号建议是"不要初始化"。助记词在设备的整个生命周期里,只在初始化那一刻显示在屏幕上一次。
四条放在一起,最吻合的推断是:设备在到用户手里之前被人动过,在初始化那一刻把助记词截走了。社交媒体上已经有人贴出一台 Ledger 的拆机照片,称屏幕缓冲垫后面藏着 LTE 通信模块、天线、eSIM 和一颗微控制器,接在给屏幕传数据的线路上,而且这台机器能通过正品验证。这张照片还没有经过独立核实,也没有证据表明它来自 CryptoBilis 的渠道。问题具体出在这个渠道的哪一环,Ledger 还在调查,CryptoBilis 也还没有回应。不过照片描述的手法,和上面四个特征对得严丝合缝。
通俗解读
"正品验证"到底验了什么?Ledger 的安全芯片出厂时写入了一把只有 Ledger 知道的密钥。验证时,Ledger 的服务器出一道题,芯片用这把密钥作答,答对了,就证明这颗芯片是真的。
它只能证明芯片是真的,管不到机壳里还多了什么东西。好比你住酒店,房卡是真的,门锁是真的,前台也是正规的,可房间里被人装了一个针孔摄像头。你在保险箱上按密码的那一下,被拍得清清楚楚。门锁检测做得再严,也查不到墙上的摄像头。
这个剧本早有人写过。2018年,15岁的程序员 Saleem Rashid 公开演示了对 Ledger Nano S 的供应链攻击:在用户拿到设备前做手脚,让它生成攻击者事先知道的助记词。Ledger 当年回应说,这类攻击最可能的场景是某个不靠谱经销商的骗局。八年后剧本重演,出事的渠道却挂着官方授权的牌子。
别骂用户没去官网买
回到那条高赞回复:为什么不直接从 Ledger 买?
站在雅加达或马尼拉的用户角度算笔账:从法国官网下单,要等国际物流、过清关、可能交进口税,坏了要寄回欧洲修。本地授权店第二天送到,能用本地钱包付款、能分期,客服说本地话。更关键的是,这家店是 Ledger 自己授权的,官网上就挂着名字。
用户的选择没有任何问题。你在楼下品牌授权店买冰箱,不会去怀疑冰箱里装了窃听器。
再往前推一步:就算都去官网买,也不等于安全。今年1月,Ledger 的第三方电商和支付合作方 Global-e 出了数据泄露事件,部分 Ledger.com 订单信息外泄,包括姓名、地址和联系方式。Ledger 自己的系统和私钥没有受影响,可买家的收货地址落到了不该落的人手里。官网渠道也有自己的链条,链条上同样有很多双手。
所以"为什么不去官网买"这个问题,把锅甩给了用户。真正该问的问题是:一台设备从晶圆厂走到用户手上,中间要经过多少双手,每一双手现在由谁在看着?
我们把这条链拆开看:
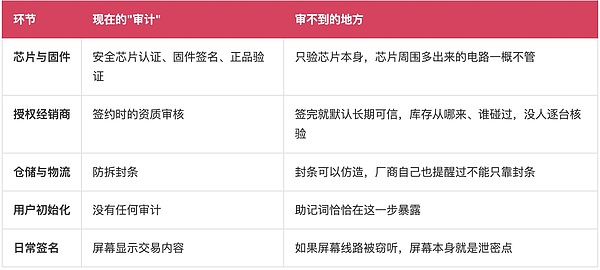
表格从上往下看,越靠近用户,审计越稀薄:芯片有国际认证和密码学证明,经销商只剩一份签约时的资质文件,到了初始化,审计归零。
可攻击者要的东西,偏偏就在最后这一层出现。
整条信任链的安全,取决于最弱的那一环。这句话谁都会说,但很少有人认真去想它的推论:只要链条上有一环靠"一次性审核、长期信任"来维持,攻击者就一定会去那一环下手。他不需要去破解芯片,只需要找到一个签约后就再没人回头看的仓库。
通俗解读
想象一个小区的门禁。大门装了人脸识别,单元门装了指纹锁,自家门装了最贵的智能锁。可快递柜的后门是物业外包的,签合同时查过一次营业执照,之后再没人去看谁有那扇门的钥匙。小偷不会去撬你家的智能锁,他会去找快递柜后门的那把钥匙,然后在你取快递时顺手做点什么。
安全设计如果假设用户都会去官网买、都会核对每一个细节,那这个设计从第一天起就是错的。人永远会去最近、最方便、最便宜的地方买东西。安全要解决的问题,是让每一条渠道、每一台设备都可以被验证,而且是持续地验证。
Coldcard 那一亿:锁很精,摇号机里没几个球
Ledger 这件事不是孤例。今年夏天,另一家口碑很好的硬件钱包 Coldcard 出了一件更隐蔽的事。
Coldcard 在比特币圈子里的名声一向很硬:只支持比特币,代码开源,设计偏执,不少老玩家拿它存大额。7月30日起,Coldcard 用户的比特币开始被分批转走。后来查清楚的根因让人后背发凉:2021年3月发布的一个固件版本,构建配置出了错,部分设备在生成助记词时没有调用硬件随机数源,退回到了一个弱的软件随机数生成器上。设计上,助记词的强度是128位;出问题的设备,有效强度最低只剩40位左右。攻击者凭设备序列号和时钟状态,就能把助记词重新算出来,根本不需要碰到设备本身。
区块链分析公司 TRM Labs 引用 Galaxy Research 的初步统计,这起事件累计被盗约1816枚 BTC,按当时价格约1.16亿美元,涉及5200多个地址。
这个缺陷在固件里躺了五年多。
通俗解读
128位和40位差多少?128位的意思是有2的128次方种可能,大约是3后面跟38个零。全世界所有电脑一起来猜,猜到太阳熄灭也猜不完。40位只有大约1.1万亿种可能,听着很多,租一批显卡跑上一阵子就能全部扫完。
打个比方:彩票站说摇号机里有几亿个球,你的号码是从里面随机摇出来的,谁也猜不到。实际上摇号机里只放了几百个球。别人想猜中你的号码,就从买彩票变成了翻抽屉。
Coldcard 的代码是开源的,看过的人很多,做过的审查也不少。为什么五年没人发现?
因为人工审计审的是"代码写得对不对",看的是源代码的逻辑。可这次的问题出在构建配置上:源代码本身写得没毛病,编译打包的时候一个开关设错了,机器实际跑出来的东西和代码设计的不一样。一次性的代码审计,通常不会去看这一层。就算看了,也很难有人想到要去拿几千台真实设备生成的公钥,做一遍统计检验,看看它们是不是"随机得够"。
这件事靠人做,是一个要排期、要预算的项目;交给机器,就是每天在后台跑的例行任务:每一批出厂设备都抽样,每次固件更新都重测,熵不够的问题放在大样本里一定会露出规律,机器能比攻击者更早看到。
把 Ledger 和 Coldcard 两件事放在一起看:一个出在硬件从工厂到用户的路上,一个出在软件从源码到设备的编译环节。两边的芯片都是好芯片,两边的密码学都没有问题,两边的损失都落在了审计报告覆盖范围之外的那片空地上。
合格证是有保质期的
每次坐电梯,你都能在轿厢里看到一张年检合格证,写着检验日期、有效期、检验单位。这张证能说明的事情很有限:去年某一天,有一位检验员来过,按规程查了一遍,当时一切正常。它管不了今天早上那根钢丝绳的状况。
审计报告就是这样一张合格证。它从签字那一刻就开始过期,而且只对它覆盖到的那部分有效,覆盖范围以外的东西,从来没有合格过。
我把这个叫做"信任保质期"。一个系统到底有多安全,大致可以写成两个数相乘:审计覆盖了多大比例的东西,乘以多久查一次。覆盖率越低、间隔越长,攻击者能用的空当就越大。攻击者永远在两次检查之间、在覆盖范围之外下手,因为那里没人看。
加密行业的数据把这件事说得很清楚。
2025年,加密行业被盗总额超过34亿美元,其中最大的一起是交易所 Bybit 被盗约15亿美元,几乎占了全年的一半。Bybit 冷钱包用的 Safe 多签合约本身没被攻破。攻击者攻陷了一名 Safe{Wallet} 开发者的电脑,把网页前端的一段 JavaScript 换成恶意代码。签名人在网页上看到的是一笔正常转账,签下去的却是把钱转走的授权。FBI 后来把这起事件归到朝鲜黑客团伙名下。
合约审计过没有?审计过。前端审计过没有?没有人会对一段网页代码在某个周三下午被人替换这件事出审计报告。
一份2026年发布、尚未经过同行评审的研究统计了今年上半年68起有审计记录的攻击事件:其中46起,问题完全落在审计范围之外,这46起造成的损失占到总损失的94.4%。
再看传统审计的价格和节奏。智能合约安全联盟 SEAL 给过一个粗略估算:审计费用每周从1000美元到6万美元不等,几千行代码的项目要审两到五周。审计的对象是某一个版本的代码快照,审完之后的每一次修改,都不在报告范围内。
人工审计在结构上的问题,可以归成四条:
成本跟着数量线性涨。审一台设备要一个人花一小时,审一万台就要一万个小时。所以只能抽样,抽样就意味着大部分东西没被看过。
频率上不去。一年审一次、一个版本审一次,信任保质期以月甚至以年计算。攻击者只要在保质期里找到一个空当就够了。
审的是文件,不是实物。审计师看的是代码、合同、流程文档和资质证明。仓库里第3721号货箱里那台设备里面到底装了什么,没有人看。
问责发生在事后。签字的意义,是出了事之后能追到人。它能吓阻一部分作恶,但拦不住攻击本身。等追责的时候,钱已经过了 Tornado Cash。
这四条都跟审计师努不努力无关。人的时间和成本,决定了人工审计只能"定期、抽样、看文件"。
通俗解读
人工审计像年度体检。体检报告说你去年十月一切正常,可心梗发生在今年三月的某个凌晨。体检做得再仔细,也只能告诉你体检那天的情况。ICU 里的病人身上贴着心电监护,每一次心跳都有记录,曲线一抖,护士站立刻响铃。
对一台装着几十万美元的设备、一个管着几十亿美元的协议来说,它需要的是心电监护,一年一次的体检不够用。
小偷开上了无人机,小区还靠保安一夜巡两圈
再从攻击者那一边看。
如果主流推断成立,这次攻击者的操作是这样的:在设备里预先埋好东西,等用户初始化时拿到助记词,然后并不急着动手。钱包里只有几百美元的时候不动,等到用户陆续转进几十万美元,再在同一个时间窗口里统一收网。近百个钱包、平均近90万美元的损失,很像是精心挑选和耐心等待的结果。这一点目前还是推断,但如果属实,意味着攻击者对受害者钱包的监控,是全量的、实时的、自动化的。他对每一个受害者的余额变化,掌握得比 Ledger 对自家经销商仓库的了解还要清楚。
资金流向也很专业:一部分 ETH 进了混币器 Tornado Cash,据报道一部分 USDT 被换成了 Tether 无法冻结的稳定币。
八千多万美元,足够养一支从改装硬件到链上洗钱一条龙的专业团队。攻击已经工业化了。
更大的变化在于,找漏洞这件事本身正在变得极其便宜。
2025年12月,Anthropic 发布了一项智能合约安全研究,搭了一个包含405个真实被攻击过的合约的测试集。为了排除模型"背过答案"的可能,研究专门挑出2025年3月之后才被攻破的合约来测,AI 智能体在这些合约上模拟出了约460万美元的可利用金额。研究人员又让模型去扫2849个新部署、没有已知漏洞的合约,结果找出了2个此前没人知道的零日漏洞,平均每个合约的扫描成本只有1.22美元。研究还测算,模型通过漏洞可以拿到的模拟收益,大约每1.3个月翻一倍。
2025年8月,美国国防高级研究计划局 DARPA 举办的 AI 网络挑战赛 AIxCC 决赛上,参赛的 AI 系统扫描了超过5400万行代码,对赛方植入的漏洞,发现率达到86%,修补率达到68%,还顺带找出了18个真实存在的漏洞,平均每项任务的成本约152美元。同年6月,AI 渗透测试系统 XBOW 冲上了漏洞赏金平台 HackerOne 美国区榜首。
通俗解读
以前开锁要靠老师傅,一把一把地试,一晚上试不了几户。现在出了一种会自己学开锁的机器人,一块多钱电费,一晚上能把整栋楼的门试一遍。
这台机器人卖给谁都行。小偷买了,用来找没锁好的门;物业买了,用来在小偷之前把每扇门都检查一遍。物业要是不买,还是靠保安一夜巡两圈,结局不用多说。
攻守双方用的是同一种能力。攻击方找到下一个漏洞的时间在飞快缩短,那防守方的检查间隔,就必须比它更短。攻击者的机器每天都在扫,你的审计一年来一次,这场比赛从开始就分出了胜负。
人工审计的节奏,跟不上机器攻击的节奏。能跟上机器的,只有机器。
AI审计长什么样:每一台、每一批、每一笔
AI 审计不止是把代码丢给大模型读一遍。它要在信任链的每一个环节,都装上一双不睡觉的眼睛。
拿 Ledger 这次的链条来说,至少有六个地方可以装:
入库逐台扫描。经销商每收到一批货,每一台都过一遍 X 光或者高分辨率成像,视觉模型拿它和标准内部结构比对。多焊了一颗芯片、多了一根天线,当场就会被标出来。机场安检已经在用类似的技术识别行李里的违禁品,用来看一台巴掌大的钱包,难度低得多。
设备自检指纹。初始化时,让设备测一遍自己的供电曲线和信号时序,和出厂时的基准做比对。多了一个 LTE 模块,耗电的样子就不一样,发射信号的样子也不一样。这需要厂商在固件里埋好探针,模型在后台判断。
出货和激活对账。每一台设备的序列号,从工厂、分销商、经销商到激活,全程登记。模型持续盯着:某个渠道卖出的设备,激活后短期内钱包被清空的比例,是不是明显高于别的渠道;有没有序列号重复;有没有从马来西亚发出、却在别的国家激活的异常流向。哪一项不对,那个渠道立刻亮红灯。
随机数持续抽检。就是前面说的 Coldcard 那件事。每一批设备、每一个固件版本,都持续抽样做统计检验,熵一旦不够,几天之内就能看出来,不用等五年。
链上异动聚类。近百个互不相干的钱包,在同一个时段把钱转进同一批地址,这在链上是一眼就能认出来的"收网"动作。模型在第一批十几笔转账出现时就报警,同时通知稳定币发行方冻结,后面的钱包也许还能抢在被清空之前转移。
工单和社媒聚类。同一周里,几十条带着"马来西亚""新买的""钱没了"字样的客服工单和帖子冒出来。人工客服一条条处理,可能要攒到第一百条才有人觉得不对劲;模型看到第五条就能把它们归到同一个渠道,升级给安全团队。
这六件事,单拿出任何一件,人都能做。可要每一台、每一批、每一天都做,只有机器能做。
通俗解读
为什么机器能"全量",人只能"抽样"?算一笔账就明白了。人工逐台检查,成本跟着数量线性涨,查一万台的钱就是查一台的一万倍。机器检查,搭好系统之后,多查一台几乎不花钱。
这就像冷链运输。以前疫苗从工厂运到诊所,到了终点抽检几支,合格就放行。现在每个冷藏箱里都有一个温度记录仪,全程每分钟记一笔,哪一段断了链、断了多久,一目了然。没人会再相信只在终点抽检的冷链。
金融审计已经在走这条路了。毕马威2024年宣布,全球九万名审计师接入它的 AI 审计平台,按它自己的说法,可以对一家公司100%的交易做分析,而不是像过去那样抽样。四大会计师事务所的审计从抽样走向全量,硬件安全、供应链安全会走同一条路,而且会走得更快,因为加密世界的账本天生就是公开的。
我一直认为,加密货币是人和 AI 之间唯一能互相验证的金融系统。链上每一笔交易都公开、可查、不可篡改,对人来说太太快,看不过来,对机器正好是最理想的审计对象。比特币从第一天就在讲"别相信,去验证",可十几年来真去验证的人寥寥无几。AI 补上了这一块:替每一个人,验证每一笔。
签字的人会累,机器不会
过去的审计生意卖两样东西:一份报告证明"我们看过了",一个签名证明"出了事找我们"。按工时收费,规模受限于能招到多少审计师,而越来越多的损失发生在报告之外。
下一代审计卖的是"持续验证的证据流":每一台设备、每一个版本、每一笔资金流动都在被实时验证,记录公开、可追溯、可被第三方复验。客户买到的,是一份按秒更新的信任状态。
估值逻辑也跟着换。评估一家安全公司要看三件事:信任保质期能压到多短,能覆盖多少设备、代码和交易,边际成本有多低。
资本已经在动。专做区块链 AI 安全的 Octane,2025年拿到 Winklevoss Capital 和 Archetype 领投的670万美元种子轮;审计竞赛平台 Sherlock 今年8月推出了调度多个 AI 审计器的产品。传统审计机构也在转,转得慢的会被甩下。
受影响的不只是安全公司:
硬件钱包厂商。发一块授权牌、签一份合同就完事的时代结束了。每家经销商都要接入持续验证系统,库存逐台可查,异常实时上报,做不到的就不该挂官方的名字。
交易所、托管机构和 DeFi 项目。按月出一张快照的储备证明、挂在官网上的"已审计"徽章,含金量会越来越低。持续的、机器生成的证明会成为标配。
这条赛道我会持续看。在我看过的 AI 应用方向里,它属于少数几个同时满足三个条件的:需求是刚性的,出一次事就是几千万美元;人力供给在结构上跟不上;AI 带来的成本下降是数量级的。三个条件同时满足的地方,通常会长出大公司。
三句话,给三种人
给普通持币人: 硬件钱包只从官网或者你能确认身份的渠道买。如果你过去90天从 CryptoBilis 买过 Ledger,照官方的建议做:还没设置的先别设置;已经设置的,今天就换一台新设备,生成新的助记词,把资产转过去,不要等调查结果。任何附带了现成助记词卡片的设备,直接当作有问题处理。
给项目方、交易所和硬件厂商: 把一年一次的审计报告,换成每天、每台设备、每个版本都在跑的机器验证,把验证记录公开出来。用户以后会用脚投票,信任会流向能拿出持续证据的那一方。
给投资人: 下一代安全公司的价值,不看它出了多少份报告,看它能把信任保质期压到多短,以及它把这件事做到全量所需的边际成本有多低。
回到开头那条回复:为什么有人不直接从 Ledger 买?因为人就是会去最近的那家店,这改变不了。能改变的,是让最近的那家店、那家店里的每一台设备、那台设备走过的每一段路,都在一双不眨眼的眼睛底下。
锁再好,也只管锁上的那一刻。能守住钱的,是从出厂到你手里,每一秒都有机器盯着的那双眼睛。
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。
24小时热文
 代币化革命背后
碳链价值-Tangent
 最大买家离场在即:ETH 每天超 700 万美元潜在抛压谁来接?
链捕手ChainCatcher
 Sui 难民:华语开发者为什么选择离开?
吴说区块链
 硬件钱包接连出事 审计得交给AI干了
GenAI Summit
 Bitget要求封禁黑客地址:THORChain有义务配合吗?
曼昆区块链法律
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部