 Android & iPhone
巧合?Ledger 用户被盗9000万 经销商两个月前刚易主
比推BitpushNews
刚刚
作者:Seed.eth,BitpushNews
又出安全事件了,币圈人「麻」了。
北京时间周五晚间,一批 Ledger 用户在 X 和 Reddit 上报告钱包被清空,链上追踪将可疑损失估到了 8600 万至近 9000 万美元。
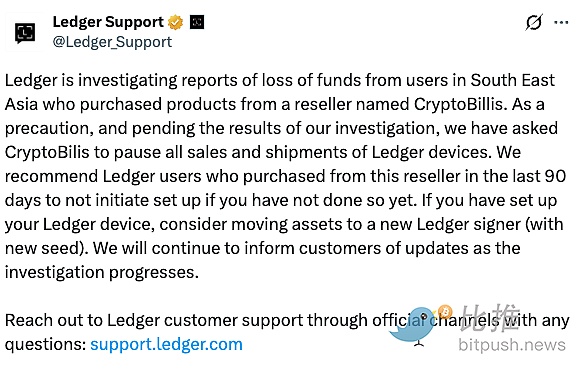
不过这次不是“Ledger 本身被黑”。 该公司表示已启动调查,尚未确认设备被篡改,也没有证据表明自家固件或全线产品被攻破,是单条经销渠道出了问题:位于东南亚的授权经销商 CryptoBilis。
供应链攻击:经销渠道出现猫腻
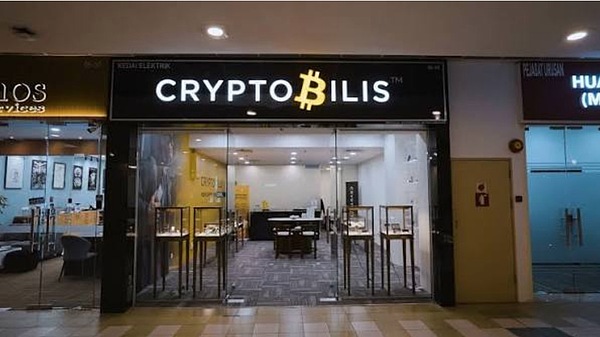
CryptoBilis 是 Ledger 在印尼、马来西亚和菲律宾的授权经销商,2020 年成立于马来西亚,同时销售 Trezor、OneKey、Tangem、SafePal 等多个品牌的硬件钱包。它的业务不止卖设备,还包括加密支付接入和社区活动运营,在东南亚算得上头部渠道。
但具体卖了多少台 Ledger、在这三个市场占多大份额,官方从未披露。
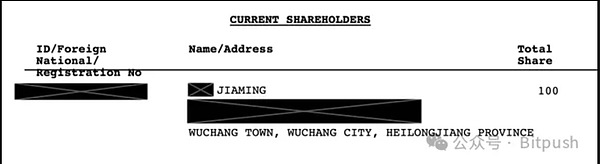
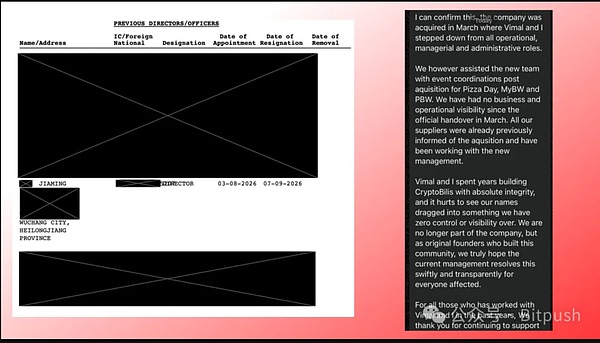
顺便说一句,公司注册信息里有个时间点挺巧:CryptoBilis 在 2026 年 8 月 3 日发生过一次股权变更,一名登记地址在中国黑龙江、名叫“Jiaming”的人士拿到了公司100% 股份。这距离这次事件被曝光大约两个月。不过,目前没有任何证据表明这两件事有关,但时间点确实值得留意。
链上分析师 Specter 追踪相关收款地址后称,资金来自数百个钱包,横跨比特币、以太坊和波场,合计超过 8600 万美元。MistTrack 追踪的损失则达到接近 9000 万美元。
Lookonchain 监测到,某地址大约四个月前以每枚约 6.5 万美元买入 80 枚 BTC,随后从 CryptoBilis 购入 Ledger,将全部比特币存入后不久即被转走。另一名用户三周前从同一经销商买了设备,存入 700 万枚 USDT,大约十小时内被清空。
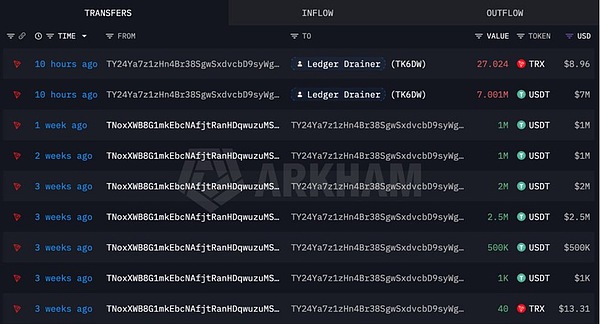
有用户说助记词是手写后锁进保险箱的,自己也没有在设备上签名,钱照样被转走。如果属实,更像是种子在生成或显示阶段已经泄露,而非事后钓鱼。
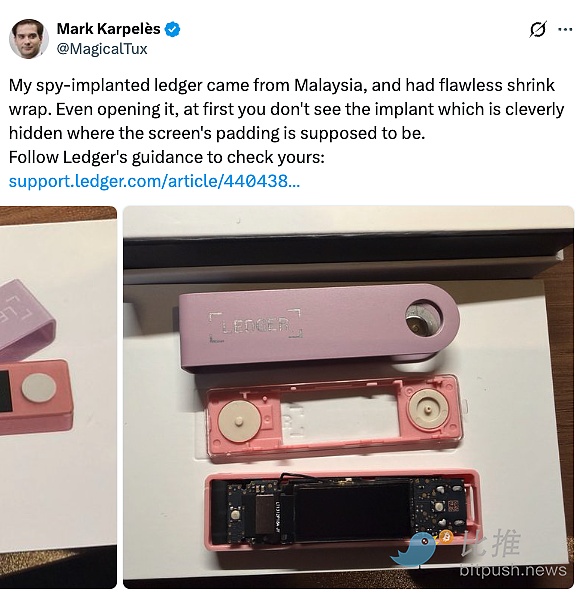
目前最接近真相的实物拆解,来自 Mt. Gox 前 CEO Mark Karpelès。
他自称拆开一台从马来西亚寄来的 Ledger,外包装塑封完好,乍看没什么问题。但屏幕缓冲垫本该在的位置,被人塞进了额外的东西:一块带 LTE 通信模块、天线和 eSIM 的电路板,通过微控制器接在 Ledger 的 SPI 总线上。它能读取屏幕上显示给用户的字符,等助记词设置完成,就把数据传出去。在他看来,这种改装 Ledger 自己的软件检测不到,Genuine Check 也能通过,唯一不对劲的地方,可能只是电池掉电稍快。
硬件钱包,都是如何「翻车」的?
Chain Ink 梳理了 2026 年 10 起硬件钱包安全事件,其中只有两起造成实际损失:Coldcard 固件漏洞和 Ledger 经销商 CryptoBilis 事件。具体分别为:
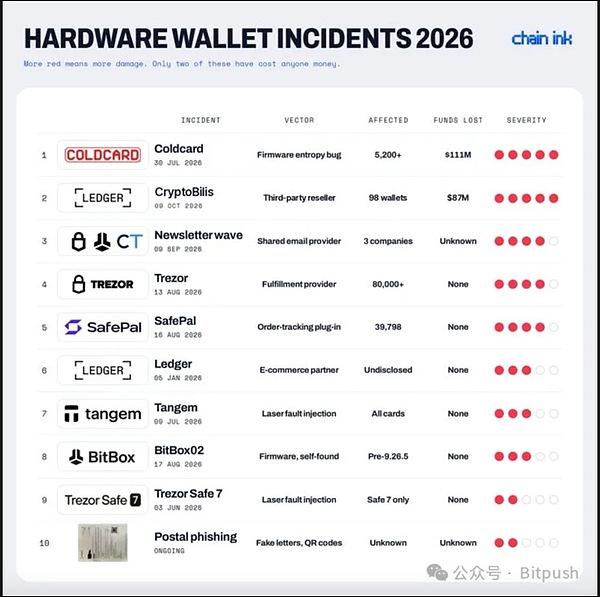
固件埋雷。 Coldcard 在 2021 年的一次代码迁移中写错了一处判断,导致种子生成时没调用硬件随机数芯片,退回软件伪随机方案。受影响最严重的 Mk3,有效随机性从 128 位塌缩到约 40 位,攻击者无需接触设备即可在远端穷举破解。Coinkite 发了紧急固件,但明确说:新固件修不了旧种子,必须重新生成并迁移资产。这也是今年损失最大的一起,超过 1.1 亿美元。
供应链动手脚。设备到你手之前就被篡改或植入。Ledger 自己在 2023 年也中过招:前员工被钓鱼,恶意版本 Connect Kit 被发到 NPMJS,向依赖该库的 DApp 注入盗币代码,活跃约两小时,损失约 48 万至 60 万美元。这次 CryptoBilis 事件如果最终确认是硬件改装,就属于同一类——攻击者不碰你的密钥,只偷看屏幕上的助记词,再通过蜂窝网络传出去。
钓走助记词。2026 年 9 月,攻击者入侵 Trezor 的第三方邮件服务商 Brevo,用 Trezor 的合法域名向 34.7 万订阅用户发“STM32 漏洞警报”,约 2500 人点了恶意链接。邮件来自真实域名,SPF/DKIM/DMARC 全部通过,技术上几乎无法识别。攻击者利用的不是硬件漏洞,而是用户对官方通知的信任。
第三方拖下水。Ledger 2020 年因第三方 API 漏洞泄露超 100 万邮箱和约 27 万条客户详细记录;2026 年 1 月支付物流合作方 Global-e 再遭入侵。Trezor 的物流商 ShipMonk 也在 2026 年 8 月被黑,约 8.1 万客户信息被窃。硬件和私钥没事,但这些数据成了定向钓鱼和线下威胁的精准目标池。你安全了,你的快递单没有。
激光撬芯片。Tangem 和 Trezor Safe 7 都遭遇过激光故障注入尝试,但均未造成资金损失。门槛高、成本大,目前更多是实验室级别,但说明物理防线并非绝对。
比起换品牌,这几件事更重要
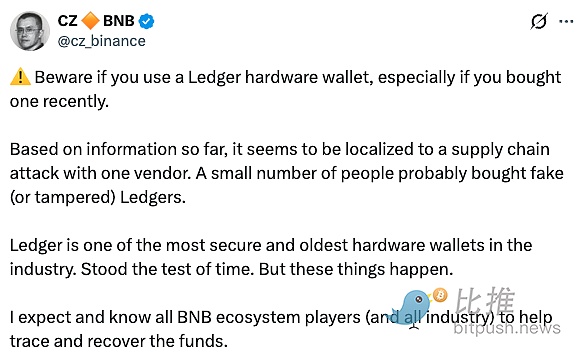
截至发稿时,Ledger 官方已要求 CryptoBilis 暂停所有销售和发货,并建议过去 90 天内从该经销商购买设备的用户:没初始化的不要开机,已设置的尽快换新设备、新种子,把旧种子当已泄露处理。CZ 也转发提醒近期购买者警惕,认为这更像局部供应链攻击,Ledger 仍是经受住时间检验的品牌。
具体到个人,如果持有加密资产,以下几个建议一定要牢记:
只从官网买。 授权经销商、热缩膜完好、包装看着像真的,都不能证明中间没被拆过再封上。别为了省那点差价赌上你的资产。
种子只认屏幕。只在设备屏幕上生成、手写、离线存放。包装里预印的词绝不用,任何网页和客服都绝不输入。主动找你要助记词的,都是骗子。
90 天内从 CryptoBilis 买过的,按 Ledger 说的做。 没初始化就别开机;已设置的尽快换新设备、新种子,旧种子当已泄露处理。别犹豫,别侥幸。
官方渠道买的、一直正常用的,不必恐慌。 目前没有这批报告的迹象。但调查有结论前,第三方、二手、来路不清的设备,别放大额。冷钱包的安全边界,从你拿到手之前就开始了。
资金大的,认真考虑多签,签名器分散到不同批次,甚至不同的品牌。
这起事件还没有最终结论,但再次提醒我们:冷钱包从来不自动等于安全,真正决定风险的,是设备从工厂到你手里这一整条链。
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 华尔街传奇放狠话:2027年 做空美股
比推BitpushNews
 从关停到易主 加密项目正迎来大洗牌
金色财经
 Solana:构建全栈链上经济
金色财经
 观点:为何大多数公链难逃消亡命运?
金色财经
 Meta发布“美国最强开源模型”
腾讯科技
 今日标普500:历史的高点 牛市的底部
Odaily星球日报
 8万暂时守住 后续应该关注什么?
区块链骑士
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部