

 Android & iPhone
什么是 EIP-7702?这起涉资 64 亿美元的币安黑客事件背后的以太坊升级
白话区块链
刚刚
作者:Decrypt Agent;编译:白话区块链
内容提要
EIP-7702 是一项于 2025 年 5 月激活的以太坊升级,它允许标准钱包临时具备智能合约的功能。
它支持批量交易、Gas 赞助以及权限限制密钥,但委托的代码将获得对该钱包资金的完全访问权限。
攻击者在 2026 年 10 月的一场 64 亿美元黑客攻击中利用了 EIP-7702 洗劫了币安的一个热钱包,分析人士将此次攻击归咎于朝鲜黑客组织。
以太坊拥有两种账户类型。外部拥有账户(EOA)是大多数人使用的标准钱包,由私钥控制,除了发送交易外几乎做不了其他事情。智能合约账户则可以运行代码,从而支持消费限额、账户找回以及使用 ETH 以外的Token支付交易手续费等功能,但大多数用户从未迁移到此类账户。EIP-7702 是一次弥合这一差距的尝试。它无需用户迁移到新钱包,而是允许现有的 EOA 在保留自身地址和资金的同时,临时借用智能合约的代码。
本指南将解释什么是 EIP-7702、它是如何运作的、开发人员为何需要它,以及攻击者是如何在有记录以来规模最大的加密货币盗窃案中利用它的。
什么是 EIP-7702?
根据官方规范,EIP-7702 题为“为 EOA 设置代码”(Set Code for EOAs),是由以太坊联合创始人 Vitalik Buterin 以及开发者 Sam Wilson、Ansgar Dietrichs 和 lightclient 于 2024 年 5 月撰写的一项以太坊改进提案。
它是 Pectra 升级的核心亮点改动之一,该重大以太坊升级已于 2025 年 5 月 7 日正式上线。
“EIP-7702 为我们奠定了长期所需的基础,”以太坊核心开发者 Preston Van Loon 当时向 Decrypt 表示。“虽然全功能抽象不会在 Pectra 升级中立即面向终端用户推出,但这次升级为以太坊提供了支撑其未来发展的底层架构。”
EIP-7702 是以太坊核心协议层面的改变,而不是Token或独立的区块链,因此没有任何Token可供购买。
EIP-7702 是如何运作的?
EIP-7702 增加了一种新的以太坊交易类型:“设置代码交易”(set code transaction)。该交易携带一份授权列表,每份授权均由待升级账户的私钥进行签名,指明该账户希望使用的智能合约地址。
交易被处理后,该账户会存储一个指向该合约的微小指针,称为委托指示器(delegation indicator)。从那一刻起,无论谁调用该账户,以太坊都会像该账户自带该代码一样运行该合约的代码,且该代码拥有对其资金的完全控制权。
这种委托会一直持续,直到账户所有者签署新的授权——要么指向另一个不同的合约,要么清除该指针以恢复为普通 EOA。
EIP-7702 有何独特之处?
该规范列出了其旨在实现的三大核心功能:
批处理(Batching):将多项操作合并为单笔交易,例如先授权Token,随后立即完成Token兑换(Swap)。
赞助机制(Sponsorship):允许其他账户(如某个去中心化应用)代用户支付交易手续费,用户后续可选择使用其他Token向其进行报销偿还。
权限降级(Privilege de-escalation):创建拥有受限权限的子密钥,例如限制只能消费特定Token,或限制每天只能动用总余额的 1%。
安全风险
这些相同的功能也带来了安全隐患。规范明确警告:由于被委托的代码拥有“对账户无限制的访问权限”,因此各类应用程序绝不应诱导用户签署 EIP-7702 授权,钱包也不应为此提供直接的操作界面。“没有任何一种安全的方式来提供此类界面,”
规范中提到。
诈骗分子行动迅速。据 The Block 于 2025 年 6 月报道,做市商 Wintermute 发现,在 Pectra 升级推出后的几周内,超过 80% 的 EIP-7702 委托都指向了同一个恶意‘归集(sweeper)’合约的副本,该合约会自动抽干那些私钥泄露钱包内的资金。
EIP-7702 与币安黑客事件
2026 年 10 月 29 日,一名攻击者在 10 条区块链上从币安钱包中转移了约 64 亿美元,其中大部分资金是在大约 20 分钟内被转移的。区块链分析机构 TRM Labs 和 Chainalysis 均将此次盗窃归咎于 TraderTraitor——即在 2025 年 2 月制造了 Bybit 15 亿美元黑客案的朝鲜黑客组织。
TRM Labs 指出,在以太坊网络上,攻击者利用 EIP-7702 委托将币安的一个热钱包变成了其控制的资产归集器(sweeper),且预先签署了 50 份授权。Chainalysis 表示,一个通过加密混币器 Tornado Cash 获取资金的操作钱包提交了这些已签名的授权,使得该热钱包运行了攻击者部署的代码,随后攻击者调用该钱包将其资产全数洗劫并归集至其控制的地址。
至关重要的是,EIP-7702 委托必须持有来自待升级账户的有效签名。币安在其余 9 条链上的钱包同样是通过常规的签名转账将资金发送给攻击者的,TRM 表示这表明问题源于币安热钱包签名基础设施的沦陷,而非以太坊本身存在漏洞。
币安方面表示,其调查最初始于一名工程师被入侵的笔记本电脑,此后已发现了“更多的入侵突破点”。
EIP-7702 的未来
EIP-7702是迈向完全账户抽象(Full Account Abstraction)的第一步,这一长期目标旨在让每个以太坊账户都具备像智能合约一样的灵活性。其设计者将其打造为与该“终局(endgame)”完全向前兼容,因此如今基于它构建的钱包,随着以太坊账户模型的演进仍将保持正常工作。
下一步可能会伴随 Hegotá 升级到来,该升级是以太坊路线图上排在 Glamsterdam 之后的重大升级。Buterin 在 2026 年 2 月表示,被他称为“打包并解决账户抽象旨在解决的所有遗留问题的综合方案”的 EIP-8141,“有望在一年内”于 Hegotá 硬分叉中得以实现。
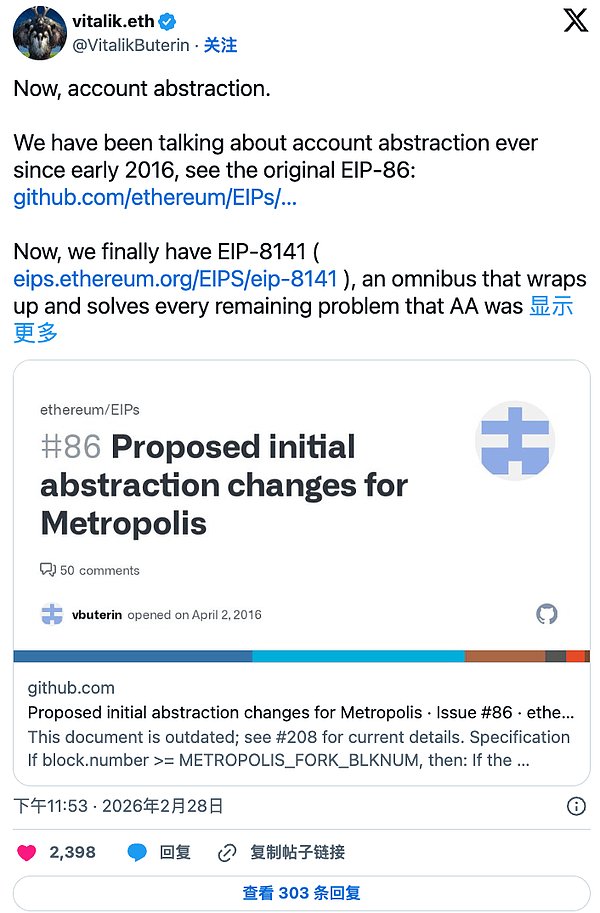
“自 2016 年初以来,我们一直在探讨账户抽象,”Buterin 写道,并补充表示开发者们还在讨论现有账户是否能够接入这一全新框架,从而原生获得批量交易和 Gas 代付功能。
这是更大规模重构计划的一部分。2026 年 7 月,Buterin 将一份全新的以太坊长期路线图草案描述为自 2022 年向权益证明(PoS)转换的合并(The Merge)以来,该网络最大规模的一次彻底重修。
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 为何越来越多项目从 L2 搬回以太坊主网?
Foresight News
 币安63亿美金黑客定位到TraderTraitor 和拉撒路什么关系?
区块律动BlockBeats
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部