 Android & iPhone
腾讯推出Hy4开源AI模型 限制攻击性网络安全训练以降低滥用风险

全球网络安全联盟
刚刚
腾讯限制攻击性网络安全训练,推出Hy4开源模型
中国科技企业腾讯于2026年11月4日正式推出新一代开源AI模型Hy4。面对AI辅助网络攻击日益增加的风险,腾讯在模型训练过程中采取了更具限制性的网络安全数据策略。
腾讯表示,Hy4主要使用防御性网络安全资料进行训练,重点涵盖软件漏洞识别、安全弱点分析及漏洞修复等应用。
与此同时,腾讯在训练过程中排除了漏洞利用开发、逆向工程及渗透测试等可能增强模型攻击能力的内容,以降低Hy4被用于恶意网络活动的风险。
腾讯指出,随着先进AI系统处理复杂技术任务的能力不断提升,公司希望在模型训练、开源及发布过程中采取更负责任的安全措施。
AI双重用途引发网络安全担忧
AI模型能够协助网络安全团队分析代码、识别软件漏洞及处理安全威胁,为防御工作带来效率提升。然而,相同技术也可能被恶意人士利用,用于开发恶意软件、寻找系统弱点,甚至自动化部分网络攻击流程。
随着先进AI模型越来越容易取得,外界也开始担忧,网络犯罪分子可能更快速地利用这些工具提升攻击能力。
腾讯表示,其内部安全测试未发现Hy4在受测范围内具备增强网络攻击或绕过安全防护机制的能力。此外,腾讯也针对模型可能被用于生物研究领域的滥用风险采取了安全措施。
除了网络安全应用,Hy4还具备图像分析、复杂图表理解、代码编写及软件界面操作等能力。腾讯计划在开源发布过程中提供模型权重及安全评估报告。
中国AI企业加强模型安全限制
腾讯的做法并非个别案例。另一家中国AI企业月之暗面(Moonshot AI)此前也对旗下最新模型的网络攻击能力作出限制。
这反映出AI产业正逐渐面对一个共同挑战:如何在维持模型创新及开放性的同时,避免先进技术被用于更复杂的网络犯罪活动。
不过,限制训练数据并不代表模型能够完全避免被滥用。AI模型的实际行为还受到模型架构、技术能力、部署环境及发布后的安全机制影响。
负责任的AI开发成为网络安全新重点
Hy4的推出凸显AI开发商必须面对的重要问题:如何保留AI辅助网络安全的价值,同时避免让复杂攻击技术变得更容易取得。
对于采用AI工具的企业而言,安全问题也不应只集中在模型本身。访问权限管理、使用行为监控、数据保护及人工监督,仍然是降低AI部署风险的重要措施。
随着AI能力持续进步,负责任的模型开发将不仅涉及训练阶段,也需要贯穿安全测试、风险评估、开源发布及实际应用的整个生命周期。
 0

声明:本文由入驻金色财经的作者撰写,观点仅代表作者本人,绝不代表金色财经赞同其观点或证实其描述。
提示:投资有风险,入市须谨慎。本资讯不作为投资理财建议。

24小时热文
 比特币在支撑位徘徊:八月反弹结构未破
金色精选
 朝鲜黑客 猛攻币圈
刘红林律师
 USDC流通量承压、交易量大增:Circle Q3财报折射稳定币“流量优先”逻辑
链捕手ChainCatcher
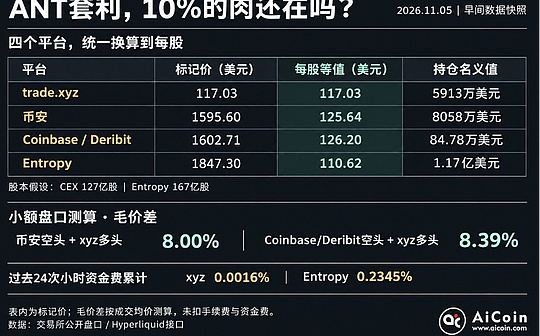 ANT套利 10%的肉还在吗?
金色精选
 Anthropic有药有钱:还有些事要瞒
金色精选
- 寻求报道
- 金色财经APPiOS & Android
- 加入社群
Telegram - 意见反馈
- 返回顶部
- 返回底部